

Cerințele mai ridicate de conformitate (inclusiv GDPR) vor crește cererea pentru soluții de monitorizare și analiză a logurilor
25 % dintre companiile SMB cehe sunt preocupate de furtul datelor sensibile ale companiei
PRAGA, 8 martie 2017 – Compania GFI Software, furnizor de soluții de securitate pentru rețelele de întreprindere, a declarat că situația tot mai stringentă din domeniul securității IT va conduce la reglementări din ce în ce mai complexe. De exemplu, deja aprobata directivă a Uniunii Europene privind protecția datelor (GDPR), potrivit căreia, începând din 2018, autoritățile vor putea amenda companiile și organizațiile cu până la 4 % din cifra de afaceri anuală pentru securizarea insuficientă a datelor cu caracter personal, va implica necesitatea unor soluții mai sofisticate cu funcționalități de jurnalizare și raportare.
Încă de astăzi, companiile și organizațiile trebuie să respecte diverse standarde ISO, iar din perspectiva departamentului IT, cel mai important este ISO 27011. Standardul ISO 27001 este un standard recunoscut la nivel internațional, care definește cerințele pentru un sistem de management al securității informației, în special managementul securității informațiilor confidențiale pentru angajați, procese, sisteme IT și strategia companiei. Conform celei mai recente versiuni din 2013, ISO 27001 garantează conformitatea cu cerințele legislative actuale, în special cu protecția datelor cu caracter personal.
Creșterea rapidă a ransomware-ului, furtul datelor de acces la conturile de e-mail și furtul de identitate pe rețelele sociale fac ca procedurile de securitate utilizate în mod standard să nu mai fie eficiente – potrivit unui sondaj realizat în ianuarie de GFI Software, 25 % dintre companiile SMB cehe sunt preocupate de furtul datelor sensibile ale companiei. Prin urmare, este necesar să ne concentrăm pe monitorizarea în timp real a logurilor de evenimente și pe analiza periodică a logurilor relevante din perspectiva securității informației și a gestionării evenimentelor (SIEM).
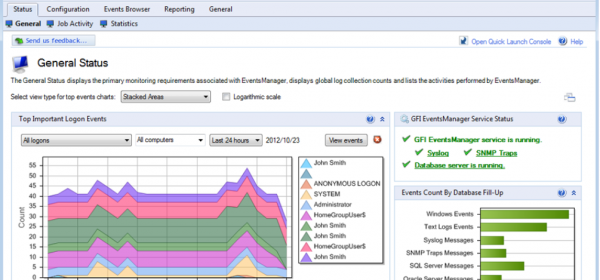
Majoritatea standardelor și reglementărilor privind securitatea datelor impun ca toate datele relevante din loguri să fie gestionate, colectate, consolidate și stocate în siguranță în mod corespunzător, astfel încât compania să poată demonstra responsabilitatea pentru activitățile care au loc la sediul său. De exemplu, soluția GFI EventsManager oferă consolidarea pe trei niveluri a datelor din loguri, disponibilă prin autentificare cu doi factori, funcții de analiză criminalistică și rapoarte pentru evaluarea conformității cu cerințele.
„În fiecare an, situația din domeniul securității IT se înăsprește, iar riscurile cresc, iar în mod corespunzător se adaptează și diversele standarde și cerințe pentru protejarea informațiilor confidențiale. Compania noastră a trebuit deja să facă față acestor tendințe cu ajutorul unui instrument specializat pentru monitorizarea și filtrarea logurilor de evenimente. Implementarea soluției GFI EventsManager ne-a oferit un instrument ușor de utilizat și eficient pentru a obține funcționalitatea necesară și a respecta cerințele legale”, a declarat Marek Laššák, specialist IT, Panasonic Industrial Devices Slovakia.
Autorul articolului: Redacția ZEBR.ai






