

Exigências mais rigorosas de conformidade (incluindo o GDPR) aumentarão a demanda por soluções de monitoramento e análise de logs
25% das empresas SMB tchecas estão preocupadas com o roubo de dados corporativos confidenciais
PRAGA, 8 de março de 2017 – A empresa GFI Software, fornecedora de soluções de segurança para redes corporativas, afirmou que o agravamento da situação da segurança de TI levará a regulamentações cada vez mais complexas. Por exemplo, a já aprovada diretiva da União Europeia sobre proteção de dados (GDPR), segundo a qual, a partir de 2018, as autoridades poderão multar empresas e organizações em até 4% do faturamento anual por proteção insuficiente de dados pessoais, implicará a necessidade de soluções mais sofisticadas com funcionalidades de registro e geração de relatórios.
Já hoje, empresas e organizações precisam cumprir diversas normas ISO; do ponto de vista dos departamentos de TI, a mais importante é a ISO 27011. A norma ISO 27001 é um padrão internacionalmente válido que define requisitos para um sistema de gestão de segurança da informação, especialmente a gestão da segurança de informações confidenciais relativas a funcionários, processos, sistemas de TI e estratégia da empresa. A ISO 27001, de acordo com a versão mais recente de 2013, garante conformidade com os requisitos legislativos atuais, sobretudo com a proteção de dados pessoais.
O forte aumento do ransomware, o roubo de credenciais de acesso a contas de e-mail e o roubo de identidades em redes sociais fazem com que os procedimentos de segurança normalmente utilizados deixem de ser eficazes — segundo uma pesquisa de janeiro da GFI Software, 25% das empresas SMB tchecas estão preocupadas com o roubo de dados corporativos confidenciais. Portanto, é necessário concentrar-se no monitoramento de logs de eventos em tempo real e na análise regular de logs relevantes para a segurança da informação e o gerenciamento de eventos (SIEM).
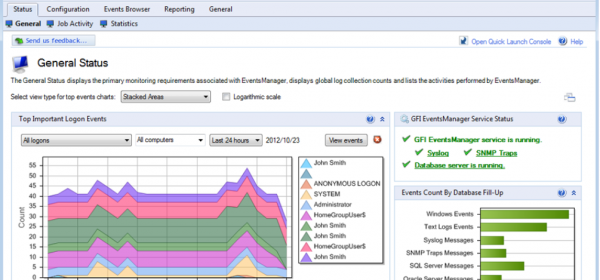
A maioria dos padrões e regulamentos de segurança de dados exige que todos os dados de log relevantes sejam devidamente gerenciados, coletados, consolidados e armazenados com segurança, para que a empresa possa comprovar a responsabilidade pelas atividades realizadas em seu ambiente de trabalho. Por exemplo, a solução GFI EventsManager fornece consolidação de dados de log em três camadas, disponível por meio de autenticação de dois fatores, funcionalidades de análise forense e relatórios para avaliação da conformidade com os requisitos.
“A cada ano, a situação na área de segurança de TI se intensifica e os riscos aumentam; em conformidade com isso, diversos padrões e requisitos para a proteção de informações confidenciais também se adaptam. Nossa empresa já precisou lidar com essas tendências com a ajuda de uma ferramenta especializada para monitoramento e filtragem de logs de eventos. A implementação da solução GFI EventsManager nos proporcionou uma ferramenta eficiente e fácil de usar para alcançar a funcionalidade exigida e cumprir os requisitos legais”, disse Marek Laššák, especialista em TI, Panasonic Industrial Devices Slovakia.
Autor do artigo: Redação ZEBR.ai



