

Mayores exigencias de compliance (incluido el GDPR) aumentarán la demanda de soluciones para el seguimiento y análisis de logs
El 25 % de las empresas SMB checas teme el robo de datos empresariales sensibles
PRAGA, 8 de marzo de 2017 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, afirmó que el endurecimiento de la situación en materia de seguridad informática dará lugar a normativas regulatorias cada vez más complejas. Por ejemplo, la ya aprobada directiva de la Unión Europea sobre protección de datos (GDPR), según la cual, a partir de 2018, las autoridades podrán multar a empresas y organizaciones con hasta el 4 % de su facturación anual por una protección insuficiente de los datos personales, implicará la necesidad de soluciones más sofisticadas con funcionalidades de registro y generación de informes.
Ya hoy las empresas y organizaciones deben cumplir las más diversas normas ISO; desde la perspectiva de los departamentos de TI, la más importante es la ISO 27011. La norma ISO 27001 es un estándar internacionalmente válido que define los requisitos para un sistema de gestión de la seguridad de la información, en particular la gestión de la seguridad de la información confidencial para empleados, procesos, sistemas de TI y la estrategia de la empresa. La ISO 27001, según la versión más reciente de 2013, garantiza el cumplimiento de los requisitos legislativos vigentes, especialmente en materia de protección de datos personales.
El rápido aumento del ransomware, el robo de credenciales de acceso a cuentas de correo electrónico y el robo de identidades en redes sociales hacen que los procedimientos de seguridad utilizados habitualmente dejen de ser eficaces: según una encuesta de enero de GFI Software, el 25 % de las empresas SMB checas teme el robo de datos empresariales sensibles. Por ello, es necesario centrarse en la monitorización de logs de eventos en tiempo real y en el análisis periódico de logs relevantes desde el punto de vista de la seguridad de la información y la gestión de eventos (SIEM).
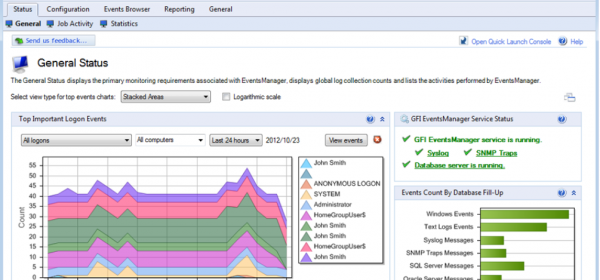
La mayoría de los estándares y normativas de seguridad de datos exigen que todos los datos de logs relevantes se gestionen, recopilen, consoliden y almacenen de forma segura para que la empresa pueda demostrar su responsabilidad por las actividades que tienen lugar en sus instalaciones. Por ejemplo, la solución GFI EventsManager proporciona una consolidación de datos de logs en tres capas, disponible mediante autenticación de dos factores, funciones de análisis forense e informes para evaluar la conformidad con los requisitos.
«Cada año, la situación en el ámbito de la seguridad informática se intensifica y los riesgos aumentan, y en consecuencia también se adaptan los distintos estándares y requisitos para la protección de la información confidencial. Nuestra empresa ya ha tenido que afrontar estas tendencias con la ayuda de una herramienta especializada para monitorizar y filtrar logs de eventos. La implementación de la solución GFI EventsManager nos proporcionó una herramienta fácil de manejar y eficaz para lograr la funcionalidad requerida y cumplir los requisitos legales», afirmó Marek Laššák, especialista de TI, Panasonic Industrial Devices Slovakia.
Autor del artículo: Redacción ZEBR.ai






