

Höhere Compliance-Anforderungen (einschließlich DSGVO) werden die Nachfrage nach Lösungen zur Überwachung und Analyse von Logs erhöhen
25 % der tschechischen SMB-Unternehmen befürchten den Diebstahl sensibler Unternehmensdaten
PRAG, 8. März 2017 – Das Unternehmen GFI Software, Anbieter von Sicherheitslösungen für Unternehmensnetzwerke, erklärte, dass die sich verschärfende Situation im Bereich der IT-Sicherheit zu immer komplexeren regulatorischen Vorschriften führen wird. Beispielsweise wird die bereits verabschiedete Richtlinie der Europäischen Union zum Datenschutz (DSGVO), nach der Behörden ab 2018 Unternehmen und Organisationen wegen unzureichender Sicherung personenbezogener Daten mit Geldbußen von bis zu 4 % des Jahresumsatzes belegen können, den Bedarf an anspruchsvolleren Lösungen mit Logging- und Reporting-Funktionen mit sich bringen.
Schon heute müssen Unternehmen und Organisationen unterschiedlichste ISO-Normen erfüllen; aus Sicht der IT-Abteilungen ist ISO 27011 die wichtigste. Die Norm ISO 27001 ist ein international gültiger Standard, der Anforderungen an ein Informationssicherheitsmanagementsystem definiert, insbesondere an die Verwaltung der Sicherheit vertraulicher Informationen für Mitarbeiter, Prozesse, IT-Systeme und die Unternehmensstrategie. ISO 27001 gewährleistet gemäß der neuesten Version aus dem Jahr 2013 die Einhaltung aktueller gesetzlicher Anforderungen, insbesondere des Schutzes personenbezogener Daten.
Der starke Anstieg von Ransomware, der Diebstahl von Zugangsdaten zu E-Mail-Konten und Identitätsdiebstahl in sozialen Netzwerken führen dazu, dass standardmäßig eingesetzte Sicherheitsverfahren an Wirksamkeit verlieren – laut einer Januar-Umfrage von GFI Software befürchten 25 % der tschechischen SMB-Unternehmen den Diebstahl sensibler Unternehmensdaten. Daher ist es notwendig, sich auf die Überwachung von Ereignislogs in Echtzeit und die regelmäßige Analyse von Logs zu konzentrieren, die im Hinblick auf Informationssicherheit und Ereignismanagement (SIEM) relevant sind.
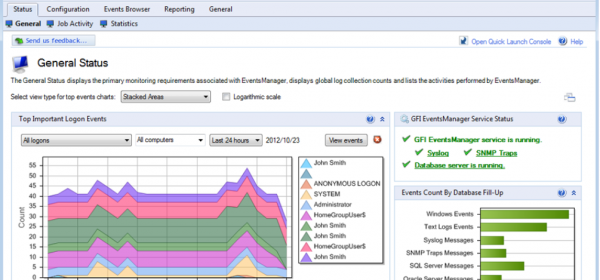
Die meisten Standards und Vorschriften zur Datensicherheit verlangen, dass alle relevanten Logdaten ordnungsgemäß verwaltet, gesammelt, konsolidiert und sicher gespeichert werden, damit das Unternehmen die Verantwortlichkeit für Vorgänge an seinem Arbeitsplatz nachweisen kann. Beispielsweise bietet die Lösung GFI EventsManager eine dreistufige Konsolidierung von Logdaten, die über eine Zwei-Faktor-Authentifizierung zugänglich ist, sowie Funktionen für forensische Analysen und Berichte zur Bewertung der Anforderungskonformität.
„Mit jedem Jahr verschärft sich die Situation im Bereich der IT-Sicherheit, und die Risiken nehmen zu. Entsprechend passen sich auch die verschiedensten Standards und Anforderungen zum Schutz vertraulicher Informationen an. Unser Unternehmen musste sich bereits mithilfe eines spezialisierten Tools zur Überwachung und Filterung von Ereignislogs mit diesen Trends auseinandersetzen. Die Implementierung der Lösung GFI EventsManager verschaffte uns ein leicht bedienbares und effizientes Werkzeug, um die erforderliche Funktionalität zu erreichen und gesetzliche Anforderungen zu erfüllen“, sagte Marek Laššák, IT-Spezialist, Panasonic Industrial Devices Slovakia.
Artikelautor: ZEBR.ai-Redaktion



