

Wyższe wymagania w zakresie compliance (w tym GDPR) zwiększą popyt na rozwiązania do monitorowania i analizy logów
25% czeskich firm z sektora SMB obawia się kradzieży wrażliwych danych firmowych
PRAGA, 8 marca 2017 r. – Firma GFI Software, dostawca rozwiązań bezpieczeństwa w sieciach firmowych, poinformowała, że zaostrzająca się sytuacja w zakresie bezpieczeństwa IT doprowadzi do coraz bardziej skomplikowanych przepisów regulacyjnych. Na przykład już zatwierdzona dyrektywa Unii Europejskiej o ochronie danych (GDPR), zgodnie z którą od 2018 roku urzędy będą mogły nakładać na firmy i organizacje kary za niewystarczające zabezpieczenie danych osobowych w wysokości do 4% rocznego obrotu, będzie wiązać się z potrzebą bardziej zaawansowanych rozwiązań z funkcjami logowania i raportowania.
Już dziś firmy i organizacje muszą spełniać różnorodne normy ISO, a z perspektywy działów IT najważniejsza jest ISO 27011. Norma ISO 27001 jest obowiązującym międzynarodowo standardem, który definiuje wymagania dotyczące systemu zarządzania bezpieczeństwem informacji, przede wszystkim zarządzania bezpieczeństwem poufnych informacji dla pracowników, procesów, systemów IT i strategii firmy. ISO 27001, zgodnie z najnowszą wersją z 2013 roku, gwarantuje zgodność z aktualnymi wymogami prawnymi, przede wszystkim w zakresie ochrony danych osobowych.
Gwałtowny wzrost liczby ataków ransomware, kradzieże danych dostępowych do kont e-mail oraz kradzieże tożsamości w mediach społecznościowych sprawiają, że standardowo stosowane procedury bezpieczeństwa przestają być skuteczne – według styczniowego badania firmy GFI Software 25% czeskich firm z sektora SMB obawia się kradzieży wrażliwych danych firmowych. Dlatego należy skoncentrować się na monitorowaniu logów zdarzeń w czasie rzeczywistym oraz regularnej analizie logów istotnych z punktu widzenia bezpieczeństwa informacji i zarządzania zdarzeniami (SIEM).
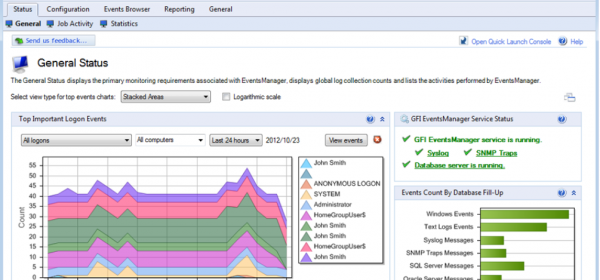
Większość standardów i przepisów dotyczących bezpieczeństwa danych wymaga, aby wszystkie istotne dane logów były odpowiednio zarządzane, gromadzone, konsolidowane i bezpiecznie przechowywane, tak aby firma mogła wykazać odpowiedzialność za działania realizowane w jej środowisku pracy. Na przykład rozwiązanie GFI EventsManager zapewnia trójwarstwową konsolidację danych logów, dostępną za pośrednictwem uwierzytelniania dwuskładnikowego, funkcje analizy kryminalistycznej oraz raporty do oceny zgodności z wymaganiami.
„Z każdym rokiem sytuacja w obszarze bezpieczeństwa IT staje się coraz bardziej napięta, a ryzyka rosną, dlatego odpowiednio dostosowują się również różne standardy i wymagania dotyczące ochrony poufnych informacji. Nasza firma musiała już zmierzyć się z tymi trendami przy pomocy specjalistycznego narzędzia do monitorowania i filtrowania logów zdarzeń. Wdrożenie rozwiązania GFI EventsManager zapewniło nam łatwe w obsłudze i skuteczne narzędzie do osiągnięcia wymaganej funkcjonalności oraz spełnienia wymogów prawnych” – powiedział Marek Laššák, specjalista IT, Panasonic Industrial Devices Slovakia.
Autor artykułu: Redakcja ZEBR.ai



