

Naraščajoči napadi z izsiljevalsko programsko opremo, nezakonito rudarjenje kriptovalut in druge grožnje bodo zahtevali učinkovito strategijo odpravljanja ranljivosti v poslovnih omrežjih
PRAHA, 27. decembra 2018– Podjetje GFI Software, ponudnik rešitev za varnost poslovnih omrežij, je predstavilo 6 ključnih korakov učinkovite strategije upravljanja popravkov, ki bo v letu 2019 omogočila zmanjšanje tveganj napadov na poslovna omrežja z najrazličnejšimi zlonamernimi dejavnostmi. Strategija med drugim vključuje revidiranje omrežja, ocenjevanje tveganj, določanje prednostnih nalog ter testiranje in izvajanje nastavljene politike.
Po poročilu GFI Software, ki temelji na podatkih organizacije The National Vulnerability Database, je v letu 2017 prišlo do znatnega porasta ranljivosti. Lani je bilo skupno zabeleženih 14 712 ranljivosti, kar je 128 % več kot v letu 2016, ko je bilo zabeleženih 6 447 ranljivosti. Pričakovati je, da bo število ranljivosti ostalo na visoki ravni tudi v letih 2018 in 2019 – še naprej namreč obstaja velika grožnja napadov z izsiljevalsko programsko opremo, letos pa se je poleg tega znatno povečalo število primerov zlorabe računalnikov za nezakonito rudarjenje kriptovalut – po nekaterih podatkih za več kot 600 %.
Kako se uspešno zaščititi pred napadi na ranljiva mesta v svojem poslovnem omrežju:
- Revidiranje omrežja – Pomembno je vedeti, kaj vse je v računalniškem omrežju, tj. osebni računalniki, strežniki, programska oprema in mobilne naprave, ter redno preverjati njihovo varnost.
- Ocenjevanje tveganj – Ko vemo, kaj vse imamo, je treba oceniti vsa možna tveganja, povezana z našimi sistemi in programsko opremo, glede na njihovo resnost, obseg in stroške morebitne obnovitve delovanja.
- Določanje prednostnih nalog – Na podlagi ocene tveganj lahko določimo, kateri kritični sistemi vsebujejo največje ranljivosti in so zato prvi na seznamu, pa tudi obdobje rednega nameščanja popravkov.
- Nastavitev politike posodobitev – Dokumentiramo, kdo je odgovoren za postopek posodobitev, kaj je treba posodobiti, kdaj je treba to posodobiti in na kakšen način.
- Testiranje– Pred uvedbo politike posodobitev v produkcijsko okolje je treba preizkusiti njeno delovanje v testnem okolju in odpraviti še zadnje podrobnosti.
- Izvajanje– Po testni fazi nastopi čas za njeno izvajanje, vendar se z uspešnim zagonom vse ne konča. Politiko upravljanja popravkov je treba nenehno preverjati, se odzivati na nove pobude in jo izboljševati. Vsako leto prinaša nove grožnje in tudi leto 2019 ne bo izjema.
„Večina organizacij se zaveda pomembnosti rednega posodabljanja svojih naprav, vendar pogosto uporabljajo ročne in zato zelo delovno ter časovno zahtevne načine upravljanja popravkov,“ je povedal Zdeněk Bínek, odgovoren za prodajo rešitev GFI Software v Češki republiki in na Slovaškem.„GFI Software ponuja integrirana orodja, kot je na primer GFI LanGuard, ki lahko avtomatizirajo postopke posodobitev in tako bistveno izboljšajo učinkovitost varovanja poslovnih omrežij.“
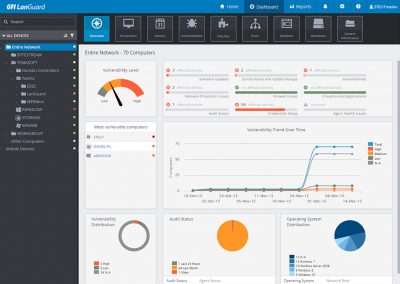
Rešitev GFI LanGuard, ki je tudi del licenčnega modela GFI Unlimited, pokriva celovite potrebe za odkrivanje ranljivosti in njihovo odpravljanje, vključno z revidiranjem omrežja in programske opreme, pregledovanjem ranljivosti na računalnikih in mobilnih napravah ter avtomatiziranim upravljanjem posodobitev za Windows, Mac OS in Linux. Rešitev lahko zagotovi celovit pregled vseh nameščenih aplikacij, pregled strojne opreme v omrežju, vključno z mobilnimi napravami, ki se povezujejo s strežniki Exchange, stanje varnostnih aplikacij (protivirusni programi, zaščita pred neželeno pošto, požarni zidovi itd.), pregled odprtih vrat ter obstoječih skupnih virov in storitev, ki se izvajajo na napravah v omrežju.
Avtor članka: Uredništvo ZEBR.ai






