

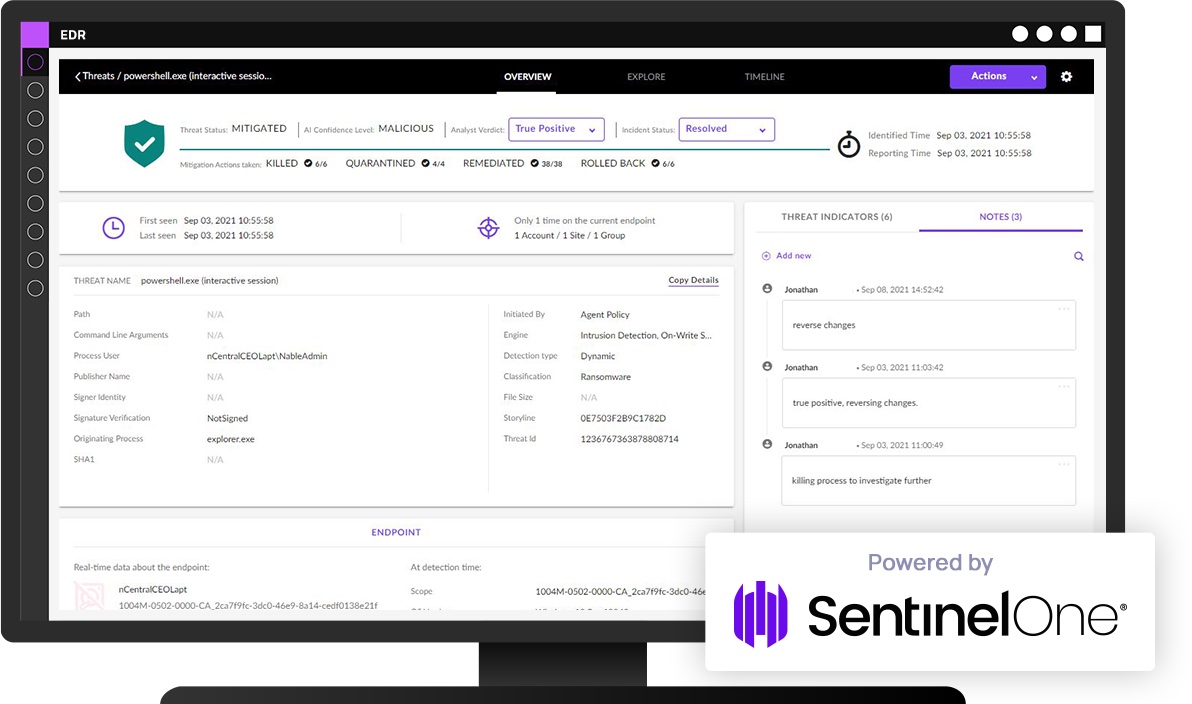
Ofruesit MSP tani mund t'i zgjerojnë shërbimet e tyre të sigurisë IT me zgjidhjen
N-able Managed Endpoint Detection and Response
PRAGË, 22 shkurt 2023 – Kompania ZEBRA SYSTEMS, distributore e zgjidhjeve N-able në tregun çek dhe sllovak, njoftoi se N-able ka prezantuar N-able Managed Endpoint Detection and Response (Managed EDR). Ky është një shërbim monitorimi, kërkimi dhe reagimi ndaj kërcënimeve, i dedikuar për MSP-të që kanë integruar tashmë N-able Endpoint Detection and Response (EDR) në proceset e tyre, pasi plotëson EDR me shërbime të specializuara të menaxhuara të sigurisë IT.
Falë teknologjisë SentinelOne Vigilance Respond, zgjidhja Managed EDR mund të përdorë qendrën e operacioneve të sigurisë (SOC) të SentinelOne dhe mbështetjen e ekspertëve të sigurisë në kuadër të shërbimit Vigilance për monitorim, vlerësim dhe reagim të pandërprerë ndaj çdo kërcënimi të identifikuar që rrezikon rrjetin e tyre. Për MSP-të që përdorin tashmë EDR të ofruar nga N-able, Managed EDR funksionon si zgjerim i ekipeve të tyre IT, me analistë të sigurisë të disponueshëm 24x7x365. Në këtë mënyrë, ata mund të përqendrojnë kohën dhe burimet e tyre në aktivitete me vlerë më të lartë të shtuar.
Sektori IT prej kohësh përballet me probleme të shumta, përfshirë mungesën rekord të fuqisë punëtore. Sipas studimit (IC)² 2022 Cybersecurity Workforce, hendeku midis fuqisë punëtore realisht të disponueshme dhe asaj që nevojitet vërtet në fushën e sigurisë IT u rrit globalisht me 26 për qind, ndërsa për sigurimin efektiv të bizneseve do të nevojiteshin edhe 3,4 milionë persona shtesë. Krijimi i një ekipi të brendshëm sigurie mund të ketë vështirësitë e veta: gjetja e punonjësve të përshtatshëm, mbulimi i kostove për ta dhe, jo më pak e rëndësishme, sigurimi i mbrojtjes së pandërprerë 24×7.
Vendosja e Managed EDR u mundëson partnerëve të N-able të shkallëzojnë shërbimet e tyre të sigurisë të mbështetura nga burimet e tyre dhe njëkohësisht të zgjerojnë ekipin e sigurisë me teknologji native EDR dhe ekspertizë që do t'i ndihmojnë të përballojnë sfidat e rekrutimit dhe mbajtjes së personelit. Zbatimi i teknologjisë së re u mundëson gjithashtu ofruesve MSP të minimizojnë detyrat që u marrin kohë punonjësve të tyre, të shpërndajnë kostot e krijimit të një infrastrukture të re teknologjike dhe njëkohësisht ofron mundësinë për të shtuar funksionalitete të reja, përfshirë të ardhurat nga shërbimet e avancuara të sigurisë.
„Jemi të kënaqur që mund të vazhdojmë të ndërtojmë marrëdhënien tonë me SentinelOne. E kuptojmë sa shumë rëndësi i kushtojnë partnerët tanë zgjidhjeve të sigurisë kibernetike në nivel global dhe vlerësojmë aftësinë e tyre për të kapërcyer sfidat e përditshme me të cilat përballen, në mënyrë që të mbajnë të sigurt veten dhe pajisjet fundore të klientëve të tyre,“ tha Troels Rasmussen, drejtor i përgjithshëm për produktet e sigurisë në N-able. „EDR e menaxhuar mund të ndihmojë në kapërcimin e hendekut ekzistues në sfidat e sigurisë me të cilat përballemi dhe të sigurojë ekspertë të klasit të lartë të sigurisë për zgjerimin e ekipeve ekzistuese të sigurisë. Duke lehtësuar barrën e operacioneve të përditshme, ajo u mundëson ekipeve të punës të përqendrohen në nisma më strategjike. Kështu ofron siguri të përgjithshme dhe qetësi mendore 24 orë në ditë, 7 ditë në javë.“
Managed EDR mbështet partnerët MSP të N-able në mënyrat e mëposhtme:
- Përshpejton hetimin dhe zgjidhjen e kërcënimeve të zbuluara përmes EDR që përdor teknologjinë SentinelOne.
- Monitoron pikat fundore 24×7 dhe, sipas nevojës, ndërmerr masa të menjëhershme zbutëse, pavarësisht se ku ndodhen ato.
- Kontrollon, analizon dhe dokumenton çdo kërcënim të identifikuar për të ofruar një pasqyrë të asaj që ndodh në rrjet.
- Sinjalizon në mënyrë aktive aktivitetet keqdashëse ose të dyshimta dhe eskalon vetëm çështjet urgjente.
- Kërkon vazhdimisht kërcënime të mundshme duke përdorur funksionet EDR për kërkimin e kërcënimeve (për partnerët e N-able që e kanë të aktivizuar këtë funksion të avancuar).
„Me Managed EDR të mbështetur nga SentinelOne Vigilance MDR, MSP-të mund të alokojnë në mënyrë efektive burimet e tyre dhe të përqendrohen në aktivitetet kryesore strategjike,“ tha Mark Parrinello, Chief Revenue Officer, SentinelOne. „Presim me kënaqësi të mbështesim partnerët MSP të N-able teksa mbrojnë infrastrukturën e tyre thelbësore me teknologji të avancuar autonome.“
Klikoni këtu për më shumë informacion mbi N-able Managed Endpoint Detection and Response, një zgjidhje për mbrojtjen e pikave fundore.
Autori i artikullit: Redaksia ZEBR.ai






