

La recrudescence des attaques par ransomware, du minage illégal de cryptomonnaies et d'autres menaces nécessitera une stratégie efficace d'élimination des vulnérabilités dans les réseaux d'entreprise
PRAGUE, le 27 décembre 2018– La société GFI Software, fournisseur de solutions de sécurité pour réseaux d'entreprise, a présenté 6 étapes clés d'une stratégie efficace de gestion des correctifs, qui permettra en 2019 de minimiser les risques de compromission des réseaux d'entreprise par les activités malveillantes les plus diverses. Cette stratégie comprend notamment l'audit du réseau, l'évaluation des risques, la définition des priorités, ainsi que le test et la mise en œuvre de la politique établie.
Selon un rapport de GFI Software fondé sur les données de l'organisation The National Vulnerability Database, l'année 2017 a connu une forte augmentation des vulnérabilités. L'an dernier, 14 712 vulnérabilités ont été recensées, soit 128 % de plus qu'en 2016, où 6 447 vulnérabilités avaient été enregistrées. Le nombre de vulnérabilités devrait rester élevé en 2018 et 2019 : la menace des attaques par ransomware demeure importante et, cette année, le nombre de cas d'exploitation d'ordinateurs pour le minage illégal de cryptomonnaies a en outre considérablement augmenté, de plus de 600 % selon certaines données.
Comment se protéger efficacement contre les attaques visant les points vulnérables de votre réseau d'entreprise :
- Audit du réseau – Il est important de savoir tout ce qui se trouve dans le réseau informatique, c'est-à-dire les PC, serveurs, logiciels et appareils mobiles, et de vérifier périodiquement leur sécurité.
- Évaluation des risques – Une fois que nous savons ce dont nous disposons, il convient d'évaluer tous les risques potentiels liés à nos systèmes et logiciels en fonction de leur gravité, de leur étendue et du coût éventuel de la reprise d'activité.
- Définition des priorités – Sur la base de l'évaluation des risques, nous pouvons déterminer quels systèmes critiques présentent les vulnérabilités les plus importantes et figurent donc en tête de liste, ainsi que la fréquence des mises à jour régulières.
- Définition de la politique de mise à jour – Nous documentons qui est responsable du processus de mise à jour, ce qui doit être mis à jour, quand cela doit l'être et de quelle manière.
- Tests– Avant de mettre la politique de mise à jour en production, il est nécessaire de tester son fonctionnement dans un environnement de test et de régler les derniers détails.
- Mise en œuvre– Après la phase de test vient le moment de sa mise en œuvre, mais un lancement réussi ne marque pas la fin du processus. La politique de gestion des correctifs doit être continuellement vérifiée, adaptée aux nouveaux éléments et améliorée. De nouvelles menaces apparaissent chaque année, et 2019 ne fera pas exception.
« La plupart des organisations sont conscientes de l'importance de mettre régulièrement à jour leurs équipements, mais elles utilisent souvent des méthodes manuelles de gestion des correctifs, très laborieuses et chronophages », a déclaré Zdeněk Bínek, responsable des ventes des solutions GFI Software en République tchèque et en Slovaquie. « GFI Software propose des outils intégrés, tels que GFI LanGuard, capables d'automatiser les processus de mise à jour et ainsi d'améliorer considérablement la sécurité des réseaux d'entreprise. »
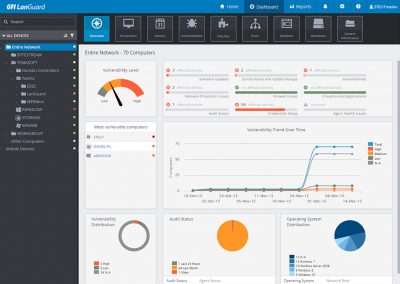
La solution GFI LanGuard, qui fait également partie du modèle de licence GFI Unlimited, couvre les besoins complets de détection et d'élimination des vulnérabilités, y compris l'audit du réseau et des logiciels, l'analyse des vulnérabilités sur les ordinateurs et appareils mobiles, ainsi que la gestion automatisée des mises à jour pour Windows, Mac OS et Linux. Cette solution permet d'obtenir une vue d'ensemble de toutes les applications installées, un inventaire du matériel du réseau, y compris des appareils mobiles se connectant aux serveurs Exchange, l'état des applications de sécurité (antivirus, antispam, pare-feu, etc.), un aperçu des ports ouverts, ainsi que des partages existants et des services exécutés sur les machines du réseau.
Auteur de l’article: Rédaction ZEBR.ai



