

Az európai irányelv teljesítésének kulcsfontosságú eszközei közé a biztonsági mentés/helyreállítás és a végpontvédelem tartozik
PRÁGA, 2024. október 9. – Acronis, a kiberbiztonsági megoldások globális piacvezetője bemutatta a cseh és szlovák ügyfelei, valamint partnerei körében végzett, a NIS 2 irányelv bevezetésére vonatkozó felmérésének eredményeit. A válaszadók szerint az irányelv követelményeinek mindössze a cseh szervezetek 8%-a felel meg, további 41%-uk pedig dolgozik annak bevezetésén. A NIS 2 szempontjából a legnagyobb figyelmet igénylő ágazatok közé az energetika, az egészségügy, valamint az IT-megoldások és -szolgáltatások nyújtása tartozik.
A szigorított biztonsági követelmények, a kötelező incidensjelentés, a zsarolóvírusok elleni védelem és az ellátási lánc biztonságára helyezett hangsúly a legújabb irányelv fő pillérei, amelyekből konkrét technikai megoldások iránti igény fakad. Az IT-szállítók ügyfeleik részéről a kritikus IT-rendszerek működési folytonosságának biztosítása iránt érzékelik a legnagyobb érdeklődést, például Disaster Recovery technológiák segítségével, valamint a biztonsági incidensek elemzésére és jelentésére szolgáló EDR típusú eszközök, illetve a kiterjesztett incidensészlelési és -reagálási megoldások (XDR) iránt.
A felmérés legérdekesebb megállapításai:
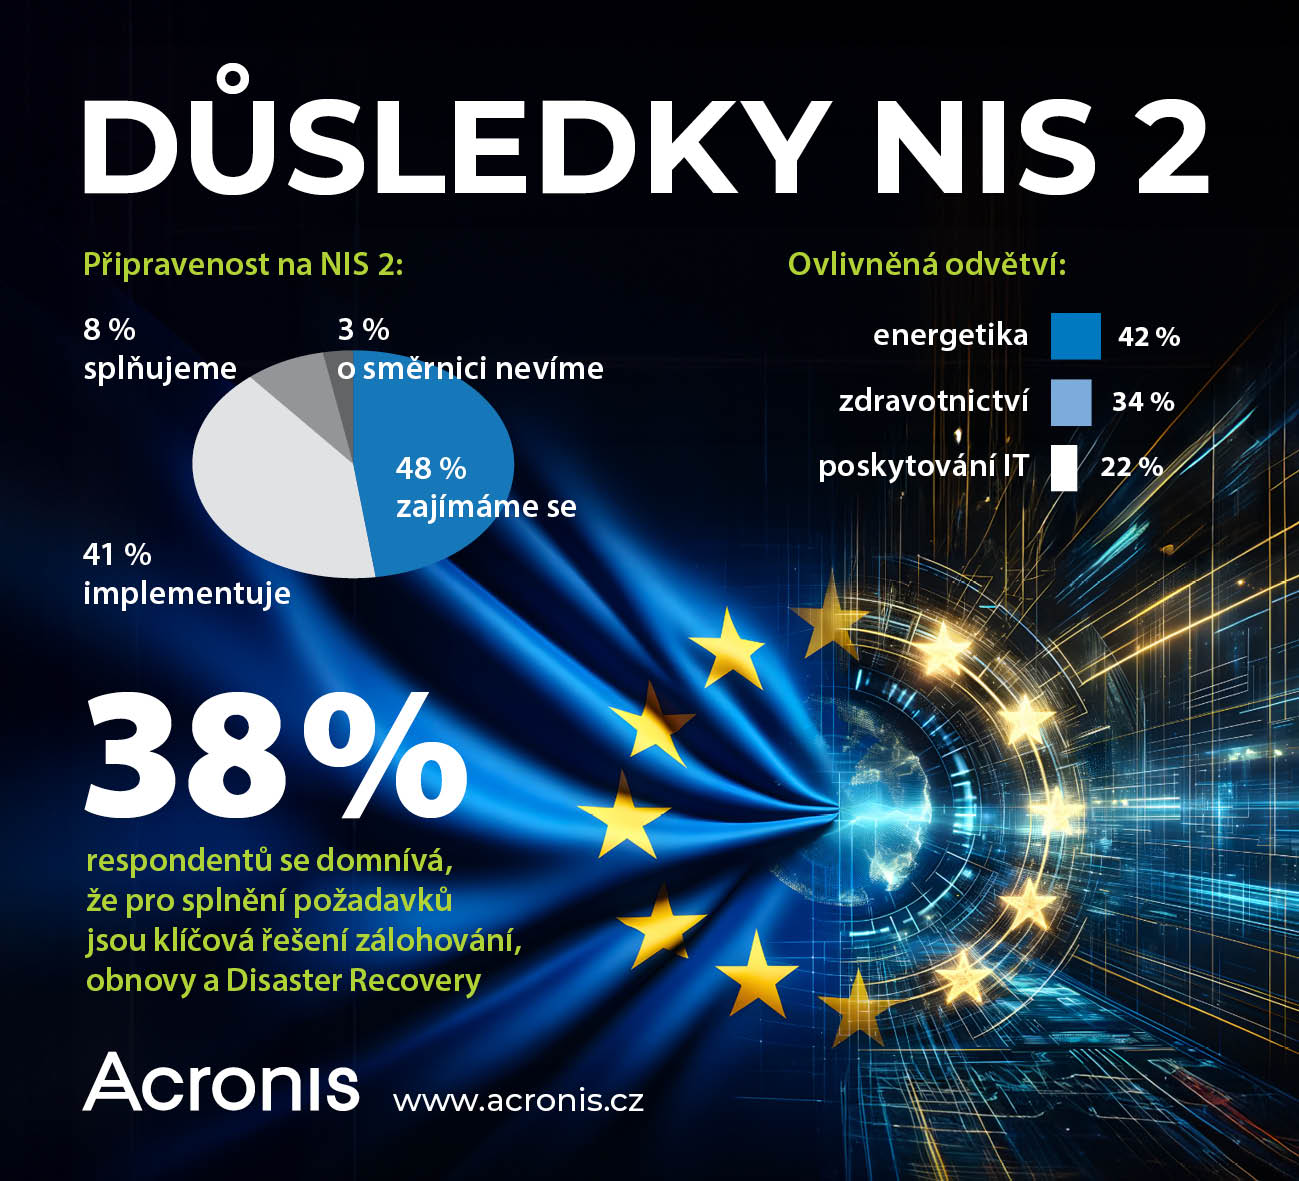
- A megkérdezettek legnagyobb része (48%) még csak most kezd érdeklődni a NIS 2 irányelv követelményei iránt, 41% már dolgozik a bevezetésen, 8% már megfelel a követelményeknek, 3% pedig azt állítja, hogy eddig még nem hallott a NIS 2-ről.
- A megkérdezettek véleménye szerint a NIS 2 leginkább az energetikai és egyéb hálózati ágazatokat (42%), az egészségügyet (34%), valamint az IT-megoldások és -szolgáltatások nyújtását (22%) érinti.
- A válaszadók 38%-a úgy véli, hogy a követelmények teljesítéséhez a biztonsági mentési, helyreállítási és Disaster Recovery megoldások a kulcsfontosságúak, 29% szerint az EDR/XDR/MDR eszközök, 27% szerint pedig a sérülékenységvizsgálat.
„Kétségtelen, hogy a vállalatok és szervezetek kiberbiztonsági infrastruktúráját a NIS 2 bevezetésével összefüggésben meg kell erősíteni” – mondta Štěpán Bínek, az Acronis felhőmegoldások értékesítési menedzsere a ZEBRA SYSTEMS vállalatnál.„Ez számos kis- és középvállalkozás számára jelentős hatással lehet a létszámukra és pénzügyi költségvetésükre. Ezért a saját biztonság kiépítése mellett ajánlott megfontolni az MSP-szolgáltatók szolgáltatásainak alternatíváját is, amelyek lehetővé teszik a NIS 2 követelményeinek teljesítését anélkül, hogy magas kezdeti IT-beruházásokra lenne szükség.”
A cikk szerzője: ZEBR.ai szerkesztőség






