

Za kľúčové nástroje na splnenie európskej smernice sa považujú zálohovanie/obnova a ochrana koncových bodov
PRAHA, 9. októbra 2024 – Acronis, globálny líder na trhu riešení kybernetickej ochrany, predstavil výsledky prieskumu medzi svojimi českými a slovenskými zákazníkmi a partnermi v oblasti implementácie smernice NIS 2. Podľa odpovedí respondentov požiadavky smernice spĺňa len 8 % českých organizácií, pričom ďalších 41 % na jej zavedení pracuje. Medzi odvetvia, ktoré si z pohľadu NIS 2 vyžadujú najväčšiu pozornosť, patria energetika, zdravotníctvo a poskytovanie IT riešení a služieb.
Sprísnené bezpečnostné požiadavky, povinné hlásenie incidentov, ochrana pred ransomvérom a dôraz na bezpečnosť dodávateľského reťazca sú hlavnými stavebnými kameňmi najnovšej smernice, z ktorej vyplýva dopyt po konkrétnych technických riešeniach. IT dodávatelia zo strany svojich zákazníkov zaznamenávajú najväčší záujem o zabezpečenie kontinuity prevádzky kritických IT systémov, napr. s pomocou technológií Disaster Recovery, a nástroje na analýzu a reporting bezpečnostných incidentov typu EDR či rozšírenú detekciu a reakciu na incidenty (XDR).
Najzaujímavejšie zistenia prieskumu zahŕňajú:
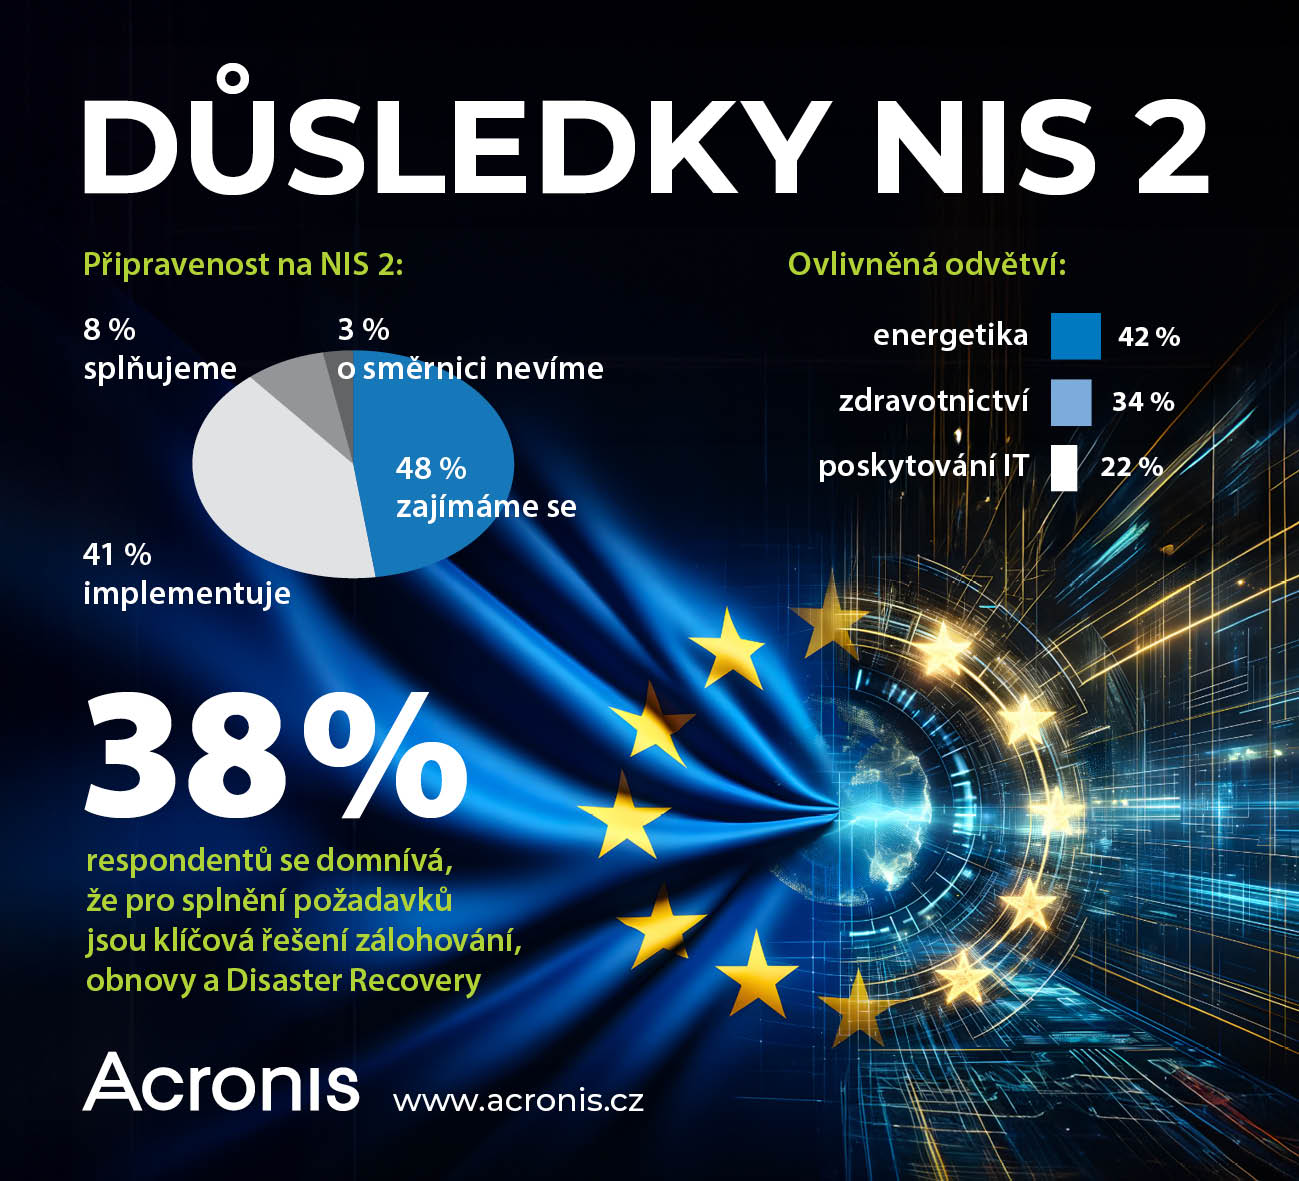
- Najviac opýtaných (48 %) sa o požiadavky smernice NIS 2 len začína zaujímať, 41 % už pracuje na implementácii, 8 % už požiadavky spĺňa a 3 % tvrdia, že o NIS 2 zatiaľ nepočuli.
- Podľa názoru oslovených NIS 2 najviac ovplyvní odvetvie energetiky a ďalšie sieťové odvetvia (42 %), zdravotníctvo (34 %) a poskytovanie IT riešení a služieb (22 %)
- 38 % respondentov sa domnieva, že na splnenie požiadaviek sú kľúčové riešenia zálohovania, obnovy a Disaster Recovery, 29 % potom nástroje EDR/XDR/MDR a 27 % skenovanie zraniteľností.
„Je nepochybné, že infraštruktúra kybernetickej bezpečnosti podnikov a organizácií musí byť v súvislosti s implementáciou NIS 2 posilnená,“ povedal Štěpán Bínek, manažér predaja cloudových riešení Acronis v spoločnosti ZEBRA SYSTEMS.„Pre mnohé malé a stredné firmy to môže znamenať značný zásah do ich personálnych kapacít a finančných rozpočtov. Preto sa odporúča popri budovaní vlastného zabezpečenia zvážiť aj alternatívu služieb poskytovateľov MSP, ktorí umožňujú splniť požiadavky NIS 2 bez potreby vysokých počiatočných investícií do IT.“
Autor článku: Redakcia ZEBR.ai






