

Backup/ripristino e protezione degli endpoint sono considerati strumenti chiave per conformarsi alla direttiva europea
PRAGA, 9 ottobre 2024 – Acronis, leader globale nel mercato delle soluzioni di protezione informatica, ha presentato i risultati di un sondaggio condotto tra i propri clienti e partner cechi e slovacchi sull'implementazione della direttiva NIS 2. Secondo le risposte dei partecipanti, i requisiti della direttiva sono soddisfatti da solo l'8% delle organizzazioni ceche, mentre un ulteriore 41% sta lavorando alla sua implementazione. I settori che richiedono maggiore attenzione dal punto di vista della NIS 2 sono l'energia, la sanità e la fornitura di soluzioni e servizi IT.
Requisiti di sicurezza più rigorosi, segnalazione obbligatoria degli incidenti, protezione dal ransomware e attenzione alla sicurezza della catena di fornitura sono i principali pilastri della più recente direttiva, dalla quale deriva la domanda di specifiche soluzioni tecniche. I fornitori IT registrano il maggiore interesse da parte dei propri clienti per garantire la continuità operativa dei sistemi IT critici, ad esempio con l'ausilio delle tecnologie Disaster Recovery, e per strumenti di analisi e reporting degli incidenti di sicurezza di tipo EDR o di rilevamento e risposta estesi agli incidenti (XDR).
I risultati più interessanti dell'indagine includono:
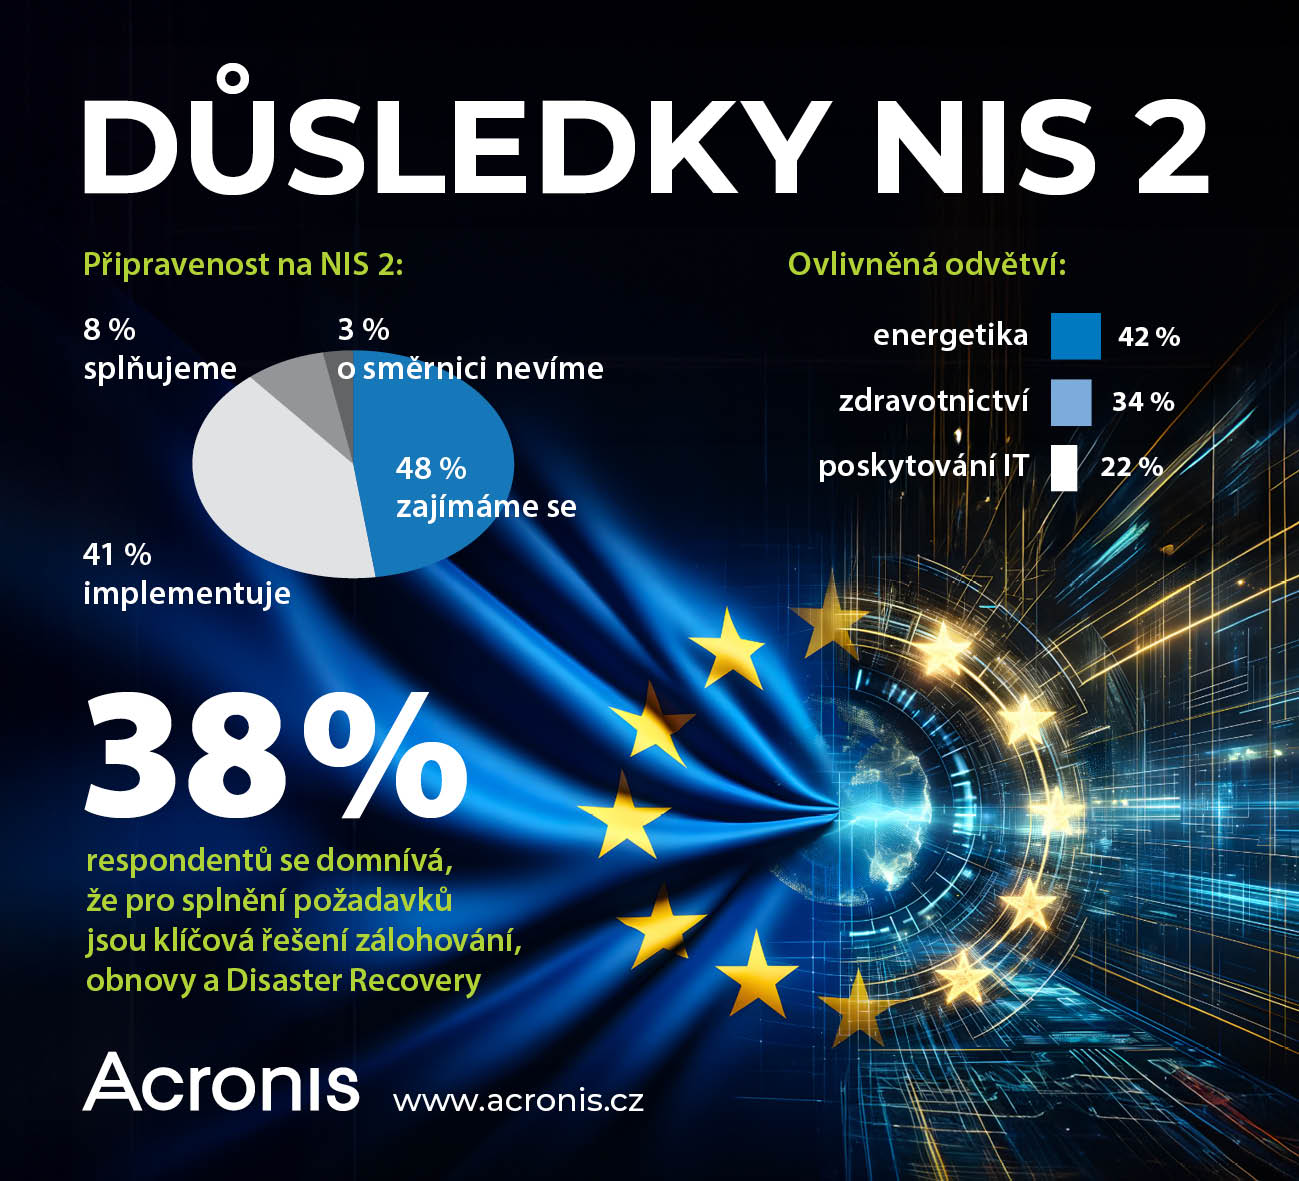
- La maggior parte degli intervistati (48%) sta appena iniziando a interessarsi ai requisiti della direttiva NIS 2, il 41% sta già lavorando all'implementazione, l'8% soddisfa già i requisiti e il 3% afferma di non aver ancora sentito parlare della NIS 2.
- Secondo gli intervistati, la NIS 2 influenzerà maggiormente il settore energetico e altri settori di rete (42%), la sanità (34%) e la fornitura di soluzioni e servizi IT (22%).
- Il 38% dei partecipanti ritiene che le soluzioni di backup, ripristino e Disaster Recovery siano fondamentali per soddisfare i requisiti, il 29% indica gli strumenti EDR/XDR/MDR e il 27% la scansione delle vulnerabilità.
«È indubbio che l'infrastruttura di cybersecurity di imprese e organizzazioni debba essere rafforzata in relazione all'implementazione della NIS 2», ha dichiarato Štěpán Bínek, responsabile vendite delle soluzioni cloud Acronis presso ZEBRA SYSTEMS.«Per molte piccole e medie imprese, ciò può significare un notevole impatto sugli organici e sui budget finanziari. Per questo, oltre a sviluppare una sicurezza interna, si raccomanda di prendere in considerazione anche l'alternativa dei servizi offerti dai fornitori MSP, che consentono di soddisfare i requisiti NIS 2 senza la necessità di elevati investimenti iniziali nell'IT.»
Autore dell’articolo: Redazione ZEBR.ai






