

Sigurnosno kopiranje/oporavak i zaštita krajnjih tačaka smatraju se ključnim alatima za usklađivanje s evropskom direktivom
PRAG, 9. oktobra 2024. – Acronis, globalni lider na tržištu rješenja za kibernetičku zaštitu, predstavio je rezultate ankete među svojim češkim i slovačkim kupcima i partnerima u oblasti implementacije direktive NIS 2. Prema odgovorima ispitanika, zahtjeve direktive ispunjava samo 8 % čeških organizacija, dok dodatnih 41 % radi na njenom uvođenju. Sektori koji zahtijevaju najveću pažnju iz perspektive NIS 2 su energetika, zdravstvo te pružanje IT rješenja i usluga.
Pojačani sigurnosni zahtjevi, obavezno prijavljivanje incidenata, zaštita od ransomwarea i naglasak na sigurnosti lanca snabdijevanja glavni su temelji najnovije direktive, iz koje proizlazi potražnja za konkretnim tehničkim rješenjima. IT dobavljači među svojim kupcima bilježe najveći interes za osiguravanje kontinuiteta rada kritičnih IT sistema, npr. uz pomoć tehnologija Disaster Recovery, te za alate za analizu i izvještavanje o sigurnosnim incidentima tipa EDR ili proširenu detekciju i odgovor na incidente (XDR).
Najzanimljiviji nalazi istraživanja uključuju:
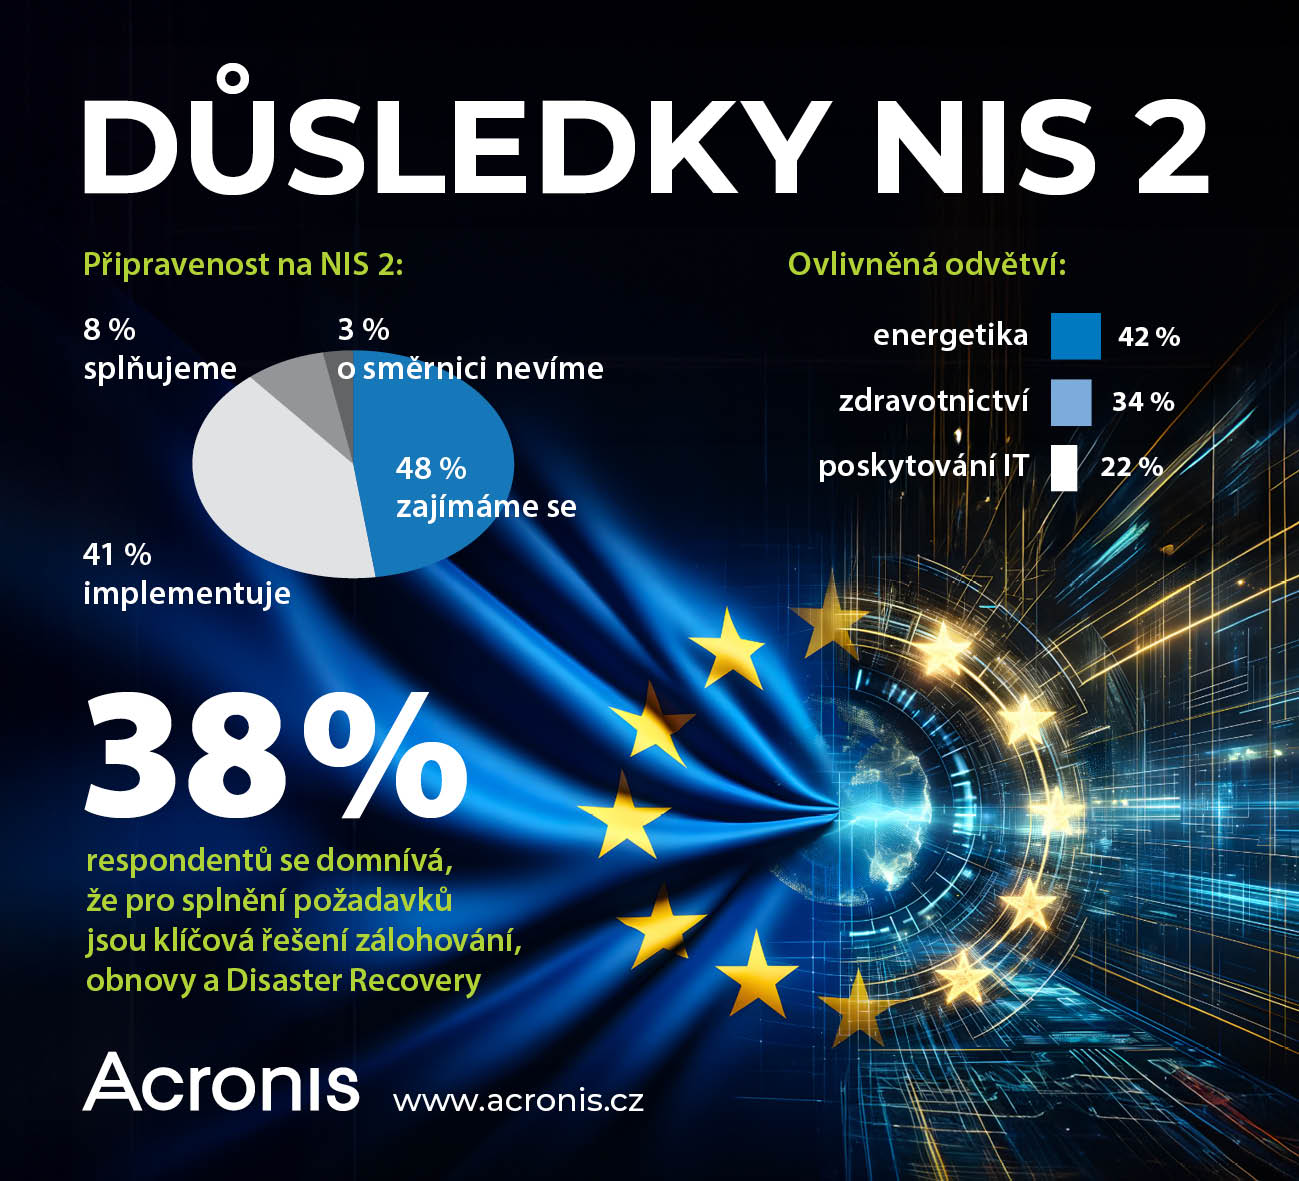
- Najviše ispitanika (48 %) tek se počinje interesovati za zahtjeve direktive NIS 2, 41 % već radi na implementaciji, 8 % već ispunjava zahtjeve, a 3 % tvrdi da još nije čulo za NIS 2.
- Prema mišljenju ispitanika, NIS 2 će najviše utjecati na sektor energetike i druge mrežne sektore (42 %), zdravstvo (34 %) te pružanje IT rješenja i usluga (22 %).
- 38 % ispitanika smatra da su za ispunjavanje zahtjeva ključna rješenja za sigurnosno kopiranje, oporavak i Disaster Recovery, 29 % alati EDR/XDR/MDR, a 27 % skeniranje ranjivosti.
„Nema sumnje da se infrastruktura kibernetičke sigurnosti kompanija i organizacija mora ojačati u vezi s implementacijom NIS 2“, rekao je Štěpán Bínek, menadžer prodaje cloud rješenja Acronis u kompaniji ZEBRA SYSTEMS.„To za mnoge male i srednje kompanije može značiti značajan utjecaj na njihove kadrovske kapacitete i finansijske budžete. Stoga se, pored izgradnje vlastite sigurnosti, preporučuje razmotriti i alternativu usluga MSP pružalaca, koji omogućavaju ispunjavanje zahtjeva NIS 2 bez potrebe za velikim početnim ulaganjima u IT.“
Autor članka: Redakcija ZEBR.ai






