

Za kluczowe narzędzia do spełnienia wymogów europejskiej dyrektywy uznaje się tworzenie kopii zapasowych/odzyskiwanie danych oraz ochronę punktów końcowych
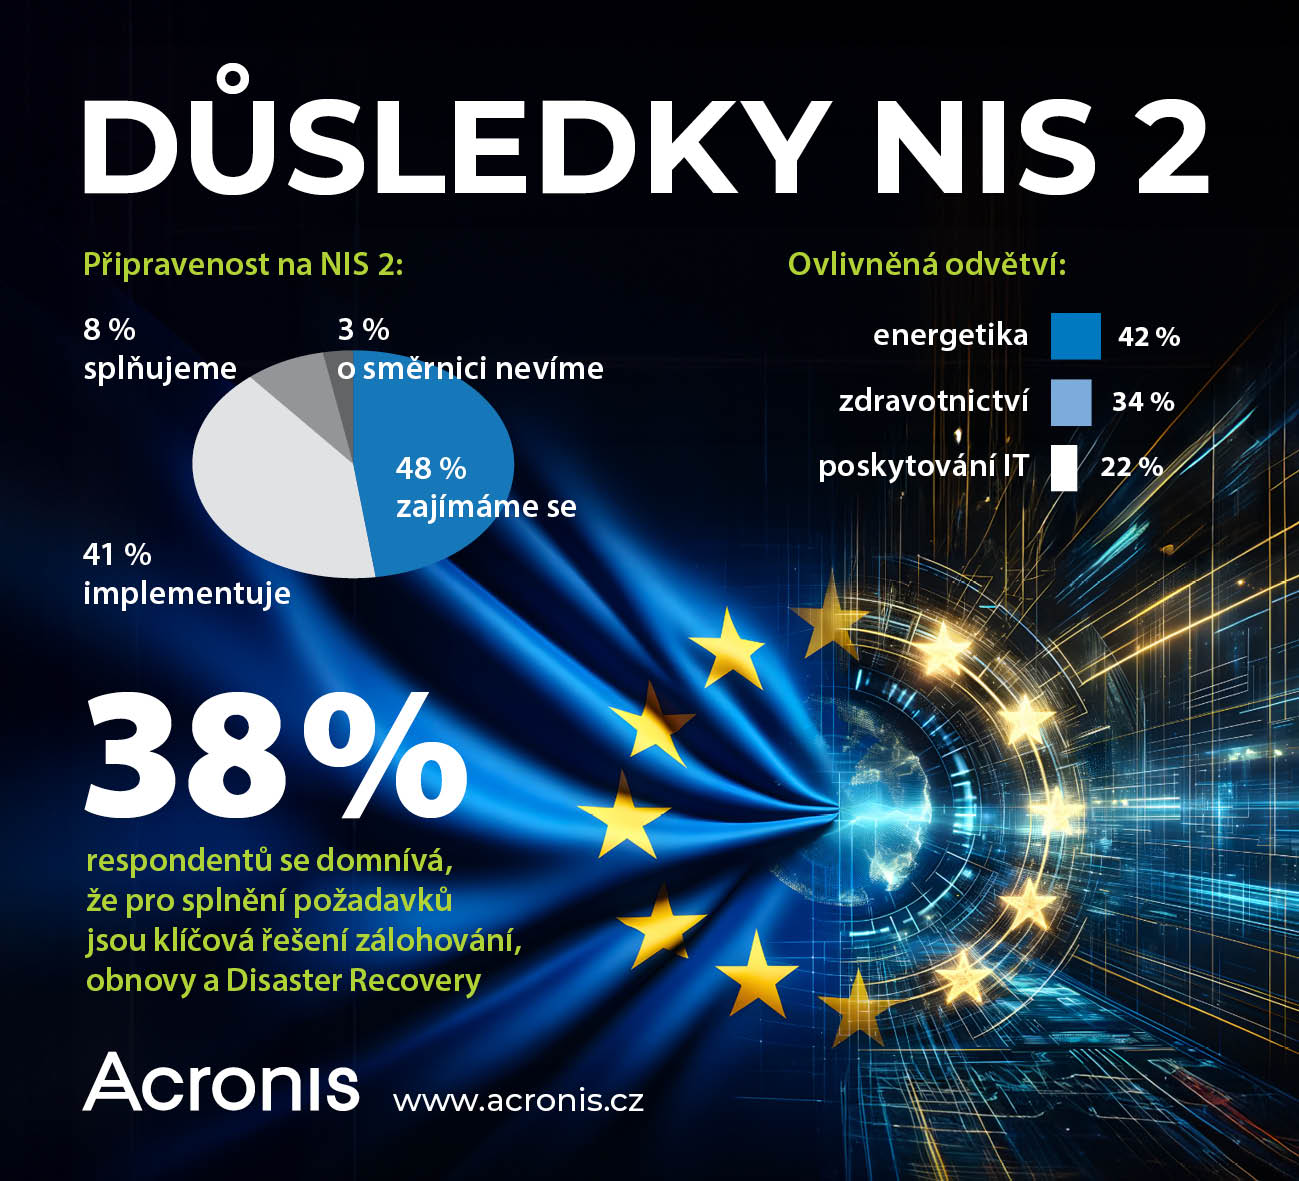
PRAGA, 9 października 2024 r. – Acronis, globalny lider na rynku rozwiązań ochrony cybernetycznej, przedstawił wyniki ankiety przeprowadzonej wśród swoich czeskich i słowackich klientów oraz partnerów dotyczącej wdrażania dyrektywy NIS 2. Z odpowiedzi respondentów wynika, że wymagania dyrektywy spełnia zaledwie 8% czeskich organizacji, podczas gdy kolejne 41% pracuje nad jej wdrożeniem. Branże wymagające największej uwagi z perspektywy NIS 2 to energetyka, ochrona zdrowia oraz świadczenie rozwiązań i usług IT.
Zaostrzone wymagania bezpieczeństwa, obowiązkowe zgłaszanie incydentów, ochrona przed ransomware oraz nacisk na bezpieczeństwo łańcucha dostaw są głównymi filarami najnowszej dyrektywy, z której wynika zapotrzebowanie na konkretne rozwiązania techniczne. Dostawcy IT odnotowują wśród swoich klientów największe zainteresowanie zapewnieniem ciągłości działania krytycznych systemów IT, np. za pomocą technologii Disaster Recovery, oraz narzędziami do analizy i raportowania incydentów bezpieczeństwa typu EDR czy rozszerzonego wykrywania i reagowania na incydenty (XDR).
Najciekawsze ustalenia badania obejmują:
- Najwięcej ankietowanych (48%) dopiero zaczyna interesować się wymaganiami dyrektywy NIS 2, 41% już pracuje nad wdrożeniem, 8% już spełnia wymagania, a 3% twierdzi, że dotychczas nie słyszało o NIS 2.
- Zdaniem respondentów NIS 2 najbardziej wpłynie na sektor energetyczny i inne sektory sieciowe (42%), ochronę zdrowia (34%) oraz świadczenie rozwiązań i usług IT (22%).
- 38% respondentów uważa, że kluczowe dla spełnienia wymagań są rozwiązania do tworzenia kopii zapasowych, odzyskiwania danych i Disaster Recovery, 29% wskazuje na narzędzia EDR/XDR/MDR, a 27% na skanowanie podatności.
„Nie ulega wątpliwości, że infrastruktura cyberbezpieczeństwa przedsiębiorstw i organizacji musi zostać wzmocniona w związku z wdrażaniem NIS 2” – powiedział Štěpán Bínek, menedżer sprzedaży rozwiązań chmurowych Acronis w firmie ZEBRA SYSTEMS.„Dla wielu małych i średnich firm może to oznaczać znaczne obciążenie ich zasobów kadrowych i budżetów finansowych. Dlatego oprócz budowania własnych zabezpieczeń zaleca się również rozważenie alternatywy w postaci usług dostawców MSP, którzy umożliwiają spełnienie wymagań NIS 2 bez konieczności ponoszenia wysokich początkowych inwestycji w IT.”
Autor artykułu: Redakcja ZEBR.ai






