

2020-ban a sebezhetőségek teljes száma további 6%-kal nőtt
PRÁGA, 2021. március 25. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy a vállalatokat és szervezeteket egyre inkább fenyegetik a kombinált támadások, amelyek többek között a feltárt sebezhetőségek növekvő számát is kihasználják. A The National Vulnerability Database (NVD) statisztikái szerint 2020-ban 18 352 sebezhetőség jelent meg, ami 6%-os növekedést jelent 2019-hez képest – a sebezhetőségek száma 2017 óta folyamatosan növekszik.
Különösen a kis- és középvállalatok hanyagolják el az infrastruktúra több pontján is a megfelelő védelmet, és a kiberbűnözők ezt a helyzetet kombinált támadásokhoz használják ki. Az elsődleges fázisban például a felhasználó rákattint egy e-mailben kapott webes hivatkozásra, majd egy kockázatos oldalról exploit kézbesítése, sebezhetőségek feltárása és vírusfertőzés történik. A másodlagos fázisban ezután egy feltárt sebezhetőség (például a böngészőé) és szociális mérnöki módszerek segítségével további rosszindulatú szoftver töltődik le a rendszerbe. A több próbálkozás nagyobb valószínűséget jelent a sikeres támadásra.
A kombinált támadások egyre gyakoribb előfordulása számos kockázati tényező következménye, például:
- Az SMB szervezetek úgy vélik, túl kicsik és jelentéktelenek ahhoz, hogy a támadók célpontjává váljanak – éppen ellenkezőleg, a kiberbűnözők oda mennek, ahol a legkisebb ellenállásra számítanak
- A vállalatok alábecsülik azt a tényt, hogy több biztonsági réteg jelentősen csökkenti a rendszerek kompromittálásának kockázatát
- Nem minden feltárt szoftversebezhetőség ismert az adott IT-adminisztrátorok előtt is
- A lassú hozzáállás a javítások telepítéséhez azt eredményezi, hogy egyes szervezeteknél akár 102 nap is eltelik a javítás elkészítése és telepítése között.
- Az adatkompromittálási esetek 57%-a közvetlenül elavult szoftver következményeként történt
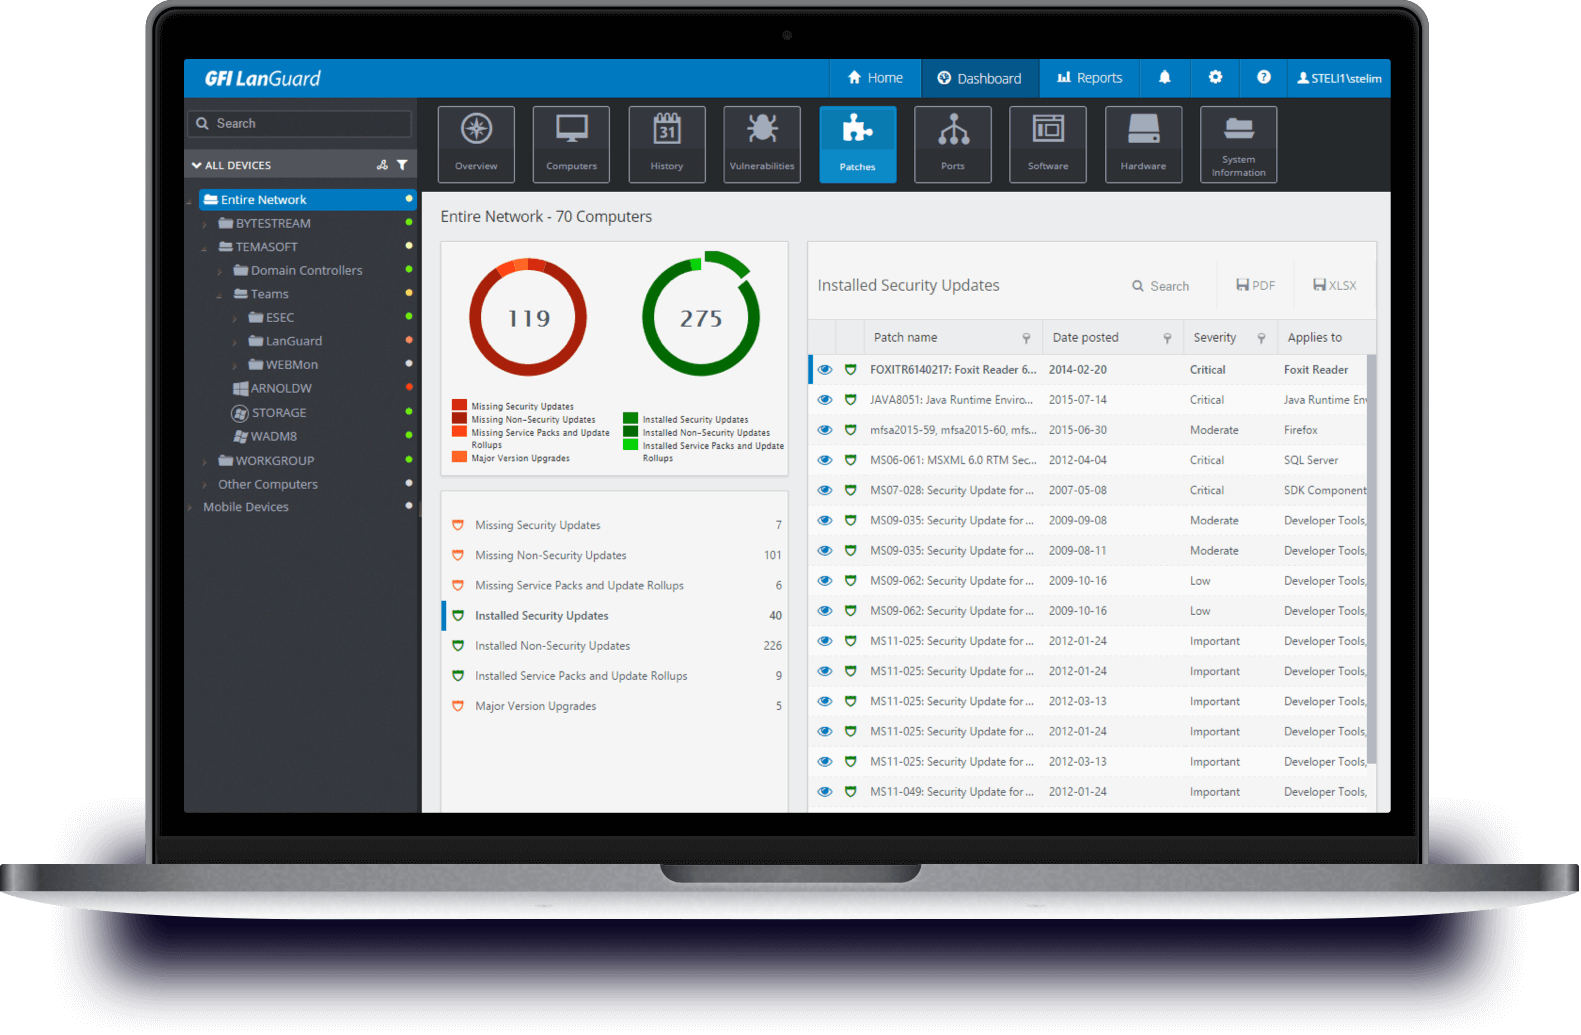
„A vállalati hálózat többrétegű védelme ma a biztonsági stratégia alapvető eleme – az egyetlen kérdés az, hány rétegre van szükség” – mondta Jozef Kačala, a GFI Software EMEA régióért felelős Sales Engineerje. „Ha a kombinált támadás említett példáját vesszük, ezekhez a rétegekhez ma mindenképpen hozzátartozik a sebezhetőségek vizsgálata és az automatizált patch management, a hálózati perem védelme (tűzfal), a VPN-hálózatok, a weboldalak szűrése, a levelezési antispam és a végpontok antivírusos védelme.”
A GFI Software nemrég bemutatta az Unlimited Network Security csomagot, amely a GFI Unlimited modellen belüli termékek használatával többrétegű védelmet nyújt az IT-infrastruktúra számára, kihasználva a GFI LanGuard, Kerio Control és GFI MailEssentials termékek funkcióit. A csomag biztosítja a hálózati perem, a hálózati forgalom és a végpontok védelmét, valamint a feltárt sebezhetőségek aktuális állapotáról szóló jelentéskészítést.
A cikk szerzője: ZEBR.ai szerkesztőség



