

In 2020 nam het totale aantal kwetsbaarheden opnieuw met 6% toe
PRAAG, 25 maart 2021 – GFI Software, leverancier van beveiligingsoplossingen voor bedrijfsnetwerken, meldt dat bedrijven en organisaties steeds meer worden bedreigd door gecombineerde aanvallen, die onder meer gebruikmaken van het groeiende aantal vastgestelde kwetsbaarheden. Volgens statistieken in The National Vulnerability Database (NVD) zijn er in 2020 18.352 kwetsbaarheden ontdekt, wat een stijging van 6% ten opzichte van 2019 betekent – het aantal kwetsbaarheden groeit onafgebroken sinds 2017.
Met name kleine en middelgrote bedrijven verwaarlozen adequate bescherming op meerdere punten in hun infrastructuur, en cyberaanvallers maken van deze situatie gebruik voor gecombineerde aanvallen. In de primaire fase klikt een gebruiker bijvoorbeeld op een weblink in een ontvangen e-mail, waarna vanaf een risicovolle pagina een exploit wordt afgeleverd, kwetsbaarheden worden blootgelegd en een virusinfectie plaatsvindt. In de secundaire fase wordt vervolgens, met gebruik van een vastgestelde kwetsbaarheid (bijvoorbeeld in de browser) en methoden van social engineering, aanvullende malware naar het systeem gedownload. Meer pogingen betekenen een grotere kans op een succesvolle aanval.
De toenemende frequentie van gecombineerde aanvallen is het gevolg van een aantal risicofactoren, zoals:
- SMB-organisaties denken dat zij te klein en onbelangrijk zijn om het doelwit van aanvallers te worden – integendeel, cyberaanvallers gaan daarheen waar zij de minste weerstand verwachten
- Bedrijven onderschatten het feit dat meerdere beveiligingslagen het risico op systeeminbreuken aanzienlijk verminderen
- Niet alle vastgestelde softwarekwetsbaarheden zijn ook bekend bij specifieke IT-beheerders
- Een trage aanpak van patching leidt ertoe dat in sommige organisaties tot 102 dagen verstrijken tussen het maken van een patch en de installatie ervan.
- 57% van de gevallen van datacompromittering vond rechtstreeks plaats als gevolg van niet-geactualiseerde software
„Meerlaagse bescherming van het bedrijfsnetwerk is tegenwoordig de absolute basis van een beveiligingsstrategie – de enige vraag is hoeveel lagen nodig zijn,“ zei Jozef Kačala, Sales Engineer voor de EMEA-regio bij GFI Software. „Als we het genoemde voorbeeld van een gecombineerde aanval nemen, behoren kwetsbaarheidsscanning en geautomatiseerd patchbeheer, bescherming van de netwerkperimeter (firewall), VPN-netwerken, filtering van webpagina's, e-mailantispam en antivirusbescherming van endpoints hier tegenwoordig zeker toe.“
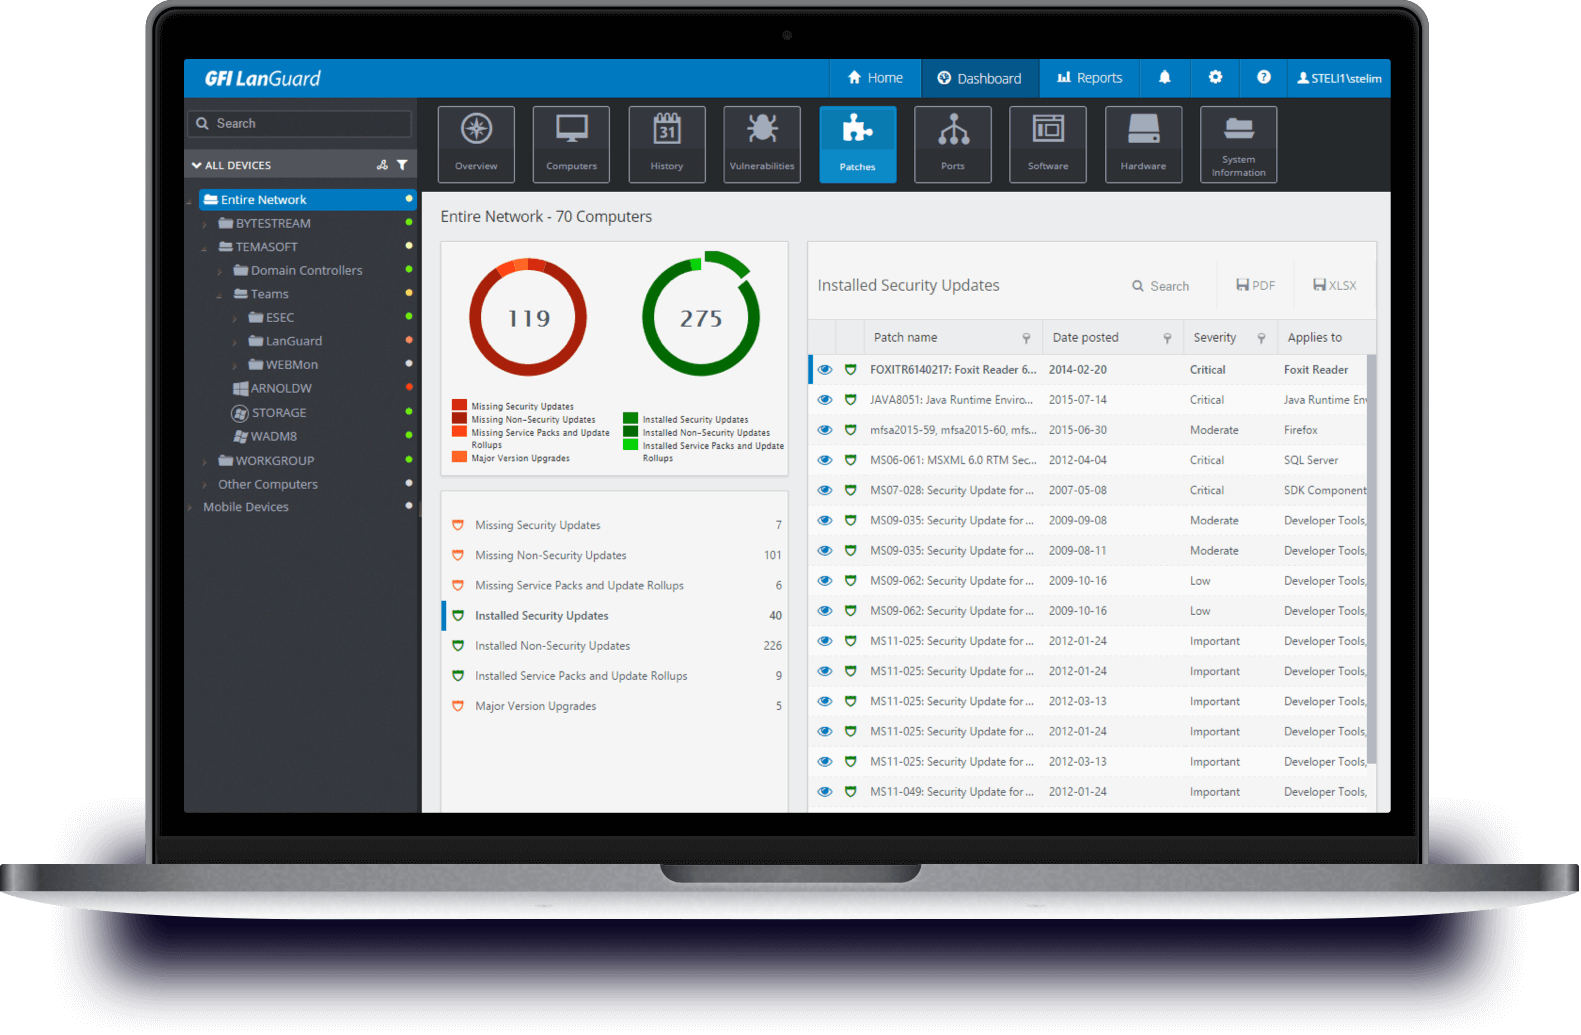
GFI Software introduceerde onlangs de Unlimited Network Security-suite, die met producten binnen het GFI Unlimited-model meerlaagse beveiliging van de IT-infrastructuur biedt door gebruik te maken van de functionaliteiten van GFI LanGuard, Kerio Control en GFI MailEssentials. De suite zorgt voor bescherming van de netwerkperimeter, het netwerkverkeer en endpoints, en voor rapportage over de actuele status van vastgestelde kwetsbaarheden.
Auteur van het artikel: ZEBR.ai-redactie



