

En 2020, le nombre total de vulnérabilités a encore augmenté de 6 %
PRAGUE, le 25 mars 2021 – La société GFI Software, fournisseur de solutions de sécurité pour les réseaux d'entreprise, a indiqué que les entreprises et les organisations sont de plus en plus menacées par des attaques combinées, qui tirent notamment parti du nombre croissant de vulnérabilités identifiées. Selon les statistiques publiées dans The National Vulnerability Database (NVD), 18 352 vulnérabilités ont été recensées en 2020, soit une hausse de 6 % par rapport à 2019 ; le nombre de vulnérabilités ne cesse d'augmenter depuis 2017.
Les petites et moyennes entreprises, en particulier, négligent une protection suffisante à plusieurs niveaux de leur infrastructure, et les cyberattaquants exploitent cette situation pour mener des attaques combinées. Lors de la phase initiale, par exemple, un utilisateur clique sur un lien web dans un e-mail reçu, ce qui entraîne depuis une page à risque la diffusion d'un exploit, l'identification de vulnérabilités et une infection virale. Lors de la phase secondaire, une vulnérabilité identifiée (par exemple dans le navigateur) ainsi que des méthodes d'ingénierie sociale sont utilisées pour télécharger d'autres logiciels malveillants dans le système. Davantage de tentatives signifie une probabilité plus élevée de réussite de l'attaque.
La fréquence croissante des attaques combinées résulte de plusieurs facteurs de risque, notamment :
- Les organisations SMB pensent être trop petites et insignifiantes pour devenir la cible d'attaquants ; au contraire, les cyberattaquants vont là où ils anticipent le moins de résistance
- Les entreprises sous-estiment le fait que plusieurs couches de sécurité réduisent considérablement le risque de compromission des systèmes
- Toutes les vulnérabilités logicielles identifiées ne sont pas nécessairement connues des administrateurs informatiques concernés
- Une approche laxiste de l'application des correctifs fait que, dans certaines organisations, jusqu'à 102 jours s'écoulent entre la création d'un correctif et son installation.
- 57 % des cas de compromission de données sont survenus comme conséquence directe de logiciels non mis à jour
« La protection multicouche du réseau d'entreprise est aujourd'hui le fondement même d'une stratégie de sécurité ; la seule question est de savoir combien de couches sont nécessaires », a déclaré Jozef Kačala, Sales Engineer pour la région EMEA chez GFI Software. « Si l'on reprend l'exemple d'une attaque combinée, ces couches comprennent aujourd'hui sans aucun doute l'analyse des vulnérabilités et la gestion automatisée des correctifs, la protection du périmètre réseau (pare-feu), les réseaux VPN, le filtrage des sites web, l'antispam de messagerie et la protection antivirus des terminaux. »
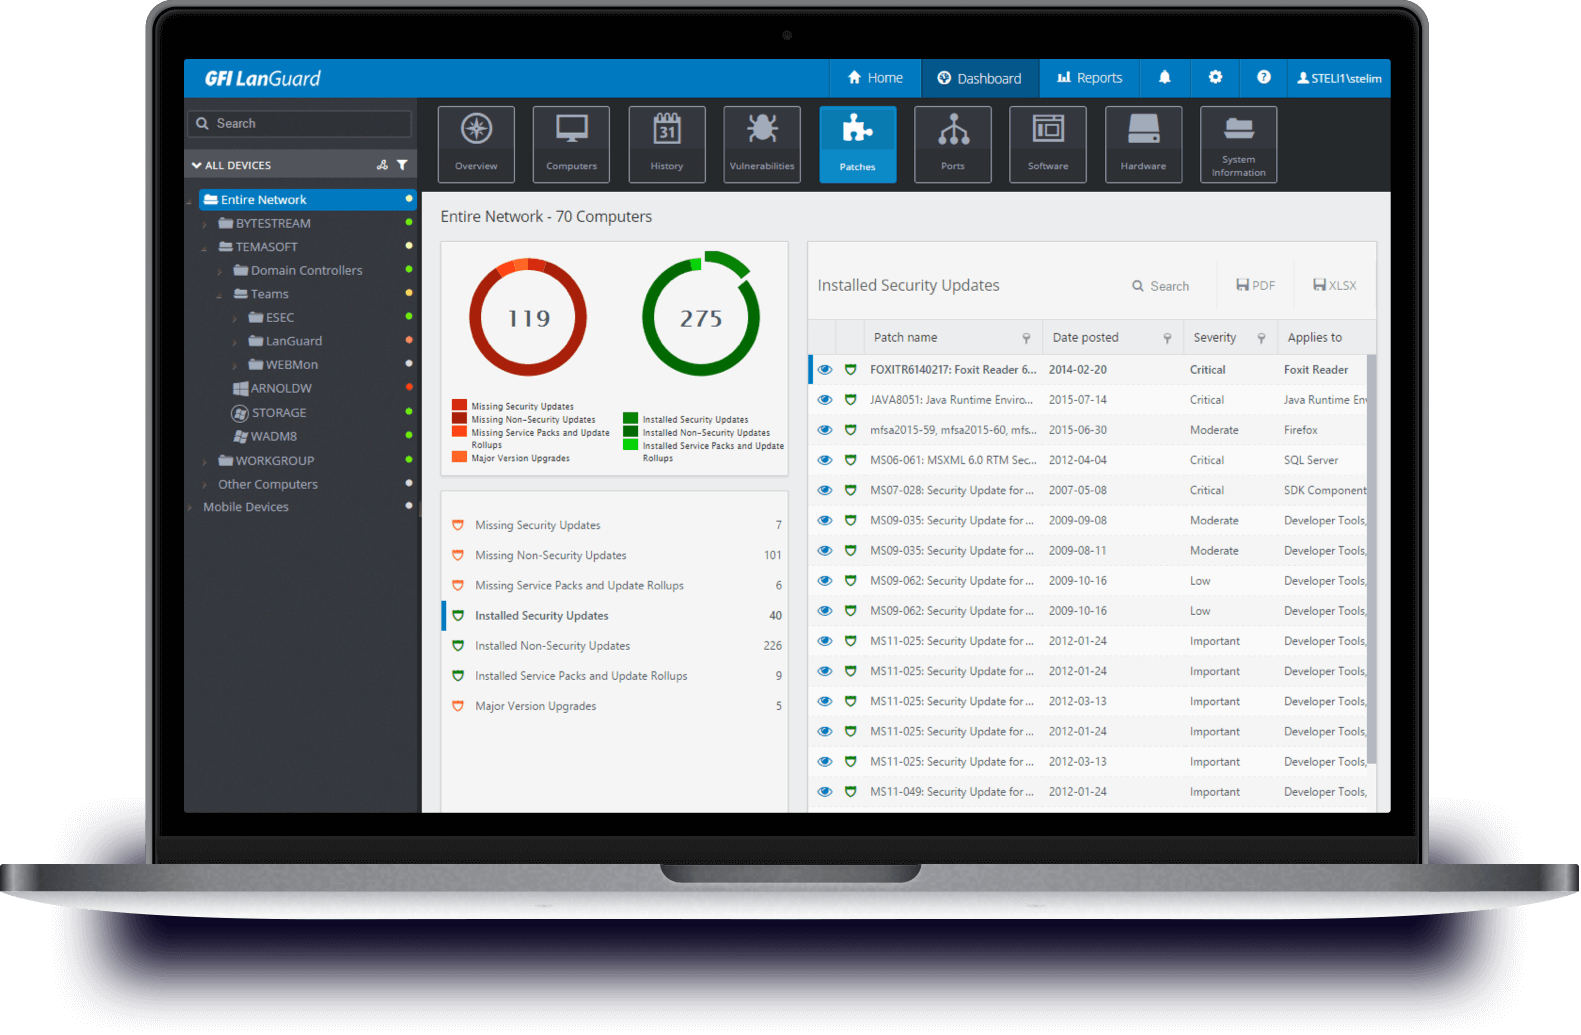
GFI Software a récemment présenté la suite Unlimited Network Security, qui fournit, grâce aux produits du modèle GFI Unlimited, une sécurité multicouche de l'infrastructure informatique exploitant les fonctionnalités des produits GFI LanGuard, Kerio Control et GFI MailEssentials. La suite assure la protection du périmètre réseau, du trafic réseau et des terminaux, ainsi que le reporting de l'état actuel des vulnérabilités identifiées.
Auteur de l’article: Rédaction ZEBR.ai



