

En 2020 se produjo otro aumento del 6 % en el número total de vulnerabilidades
PRAGA, 25 de marzo de 2021 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, afirmó que las empresas y organizaciones están cada vez más amenazadas por ataques combinados, que aprovechan
entre otros factores, el creciente número de vulnerabilidades detectadas. Según las estadísticas publicadas en The National Vulnerability Database (NVD), en 2020 aparecieron 18 352 vulnerabilidades, lo que representa un aumento del 6 % respecto a 2019; el número de vulnerabilidades ha crecido continuamente desde 2017.
Especialmente las pequeñas y medianas empresas descuidan una protección suficiente en varios puntos de su infraestructura, y los ciberatacantes aprovechan esta situación para realizar ataques combinados. En la fase primaria, por ejemplo, un usuario hace clic en un enlace web de un correo electrónico recibido y, desde una página de riesgo, se entrega un exploit, se descubren vulnerabilidades y se produce una infección por virus. En la fase secundaria, mediante la vulnerabilidad detectada (por ejemplo, en el navegador) y métodos de ingeniería social, se descarga malware adicional en el sistema. Más intentos implican una mayor probabilidad de que el ataque tenga éxito.
La creciente frecuencia de los ataques combinados es consecuencia de diversos factores de riesgo, como por ejemplo:
- Las organizaciones SMB creen que son demasiado pequeñas e irrelevantes para los atacantes como para convertirse en objetivo; por el contrario, los ciberatacantes van donde perciben menor resistencia
- Las empresas subestiman el hecho de que varias capas de seguridad reducen significativamente el riesgo de comprometer los sistemas
- No todas las vulnerabilidades de software detectadas son conocidas también por los administradores de TI concretos
- Un enfoque negligente de la aplicación de parches hace que, en algunas organizaciones, transcurran hasta 102 días desde la creación del parche hasta su instalación.
- El 57 % de los casos de compromiso de datos se produjo como consecuencia directa de software sin actualizar
«La protección multicapa de la red empresarial es hoy la base absoluta de la estrategia de seguridad; la única cuestión es cuántas capas se necesitan», afirmó Jozef Kačala, Sales Engineer para la región EMEA en GFI Software. «Si tomamos el ejemplo mencionado de un ataque combinado, estas capas incluyen sin duda actualmente el análisis de vulnerabilidades y la gestión automatizada de parches, la protección del perímetro de red (firewall), las redes VPN, el filtrado de páginas web, el antispam de correo y la protección antivirus de los puntos finales».
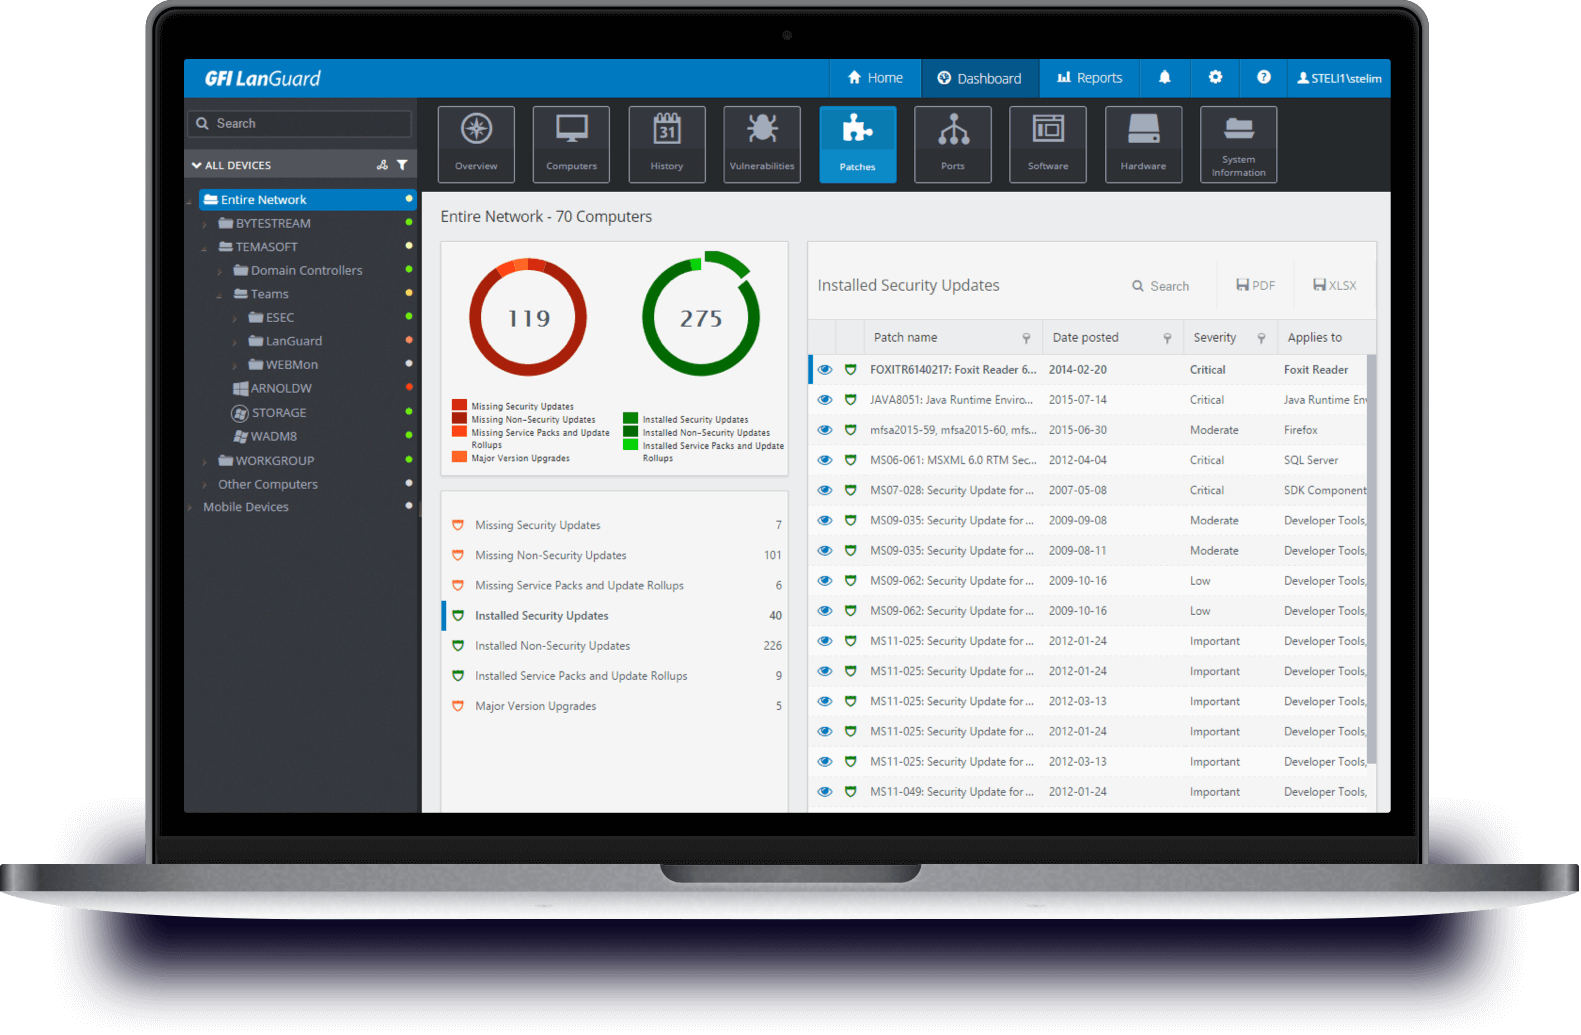
GFI Software presentó recientemente el paquete Unlimited Network Security, que proporciona, mediante productos del modelo GFI Unlimited, seguridad multicapa para la infraestructura de TI aprovechando las funcionalidades de los productos GFI LanGuard, Kerio Control y GFI MailEssentials. El paquete garantiza la protección del perímetro de red, del tráfico de red y de los puntos finales, así como la elaboración de informes sobre el estado actual de las vulnerabilidades detectadas.
Autor del artículo: Redacción ZEBR.ai






