

Leta 2020 se je skupno število ranljivosti dodatno povečalo za 6 %
PRAHA, 25. marca 2021 – Podjetje GFI Software, ponudnik varnostnih rešitev v podjetniških omrežjih, je navedlo, da so podjetja in organizacije vse bolj ogroženi zaradi kombiniranih napadov, ki med drugim izkoriščajo tudi naraščajoče število odkritih ranljivosti. Po statističnih podatkih, objavljenih v The National Vulnerability Database (NVD), se je leta 2020 pojavilo 18.352 ranljivosti, kar pomeni 6-odstotno povečanje v primerjavi z letom 2019 – število ranljivosti neprekinjeno narašča od leta 2017.
Zlasti mala in srednje velika podjetja zanemarjajo ustrezno zaščito na več mestih infrastrukture, kibernetski napadalci pa to situacijo izkoriščajo za kombinirane napade. V primarni fazi na primer uporabnik klikne spletno povezavo v prejetem e-poštnem sporočilu, z nevarne strani pa se nato dostavi izkoriščevalska koda, odkrijejo ranljivosti in pride do virusne okužbe. V sekundarni fazi se nato z uporabo odkrite ranljivosti (na primer brskalnika) in metod socialnega inženiringa v sistem prenese dodatna zlonamerna programska oprema. Več poskusov pomeni večjo verjetnost uspešnega napada.
Naraščajoča pogostost kombiniranih napadov je posledica številnih dejavnikov tveganja, kot so:
- Organizacije SMB menijo, da so za napadalce premajhne in nepomembne, da bi postale tarča napada – nasprotno, kibernetski napadalci gredo tja, kjer pričakujejo najmanj odpora
- Podjetja podcenjujejo dejstvo, da več varnostnih plasti bistveno zmanjšuje tveganje za napad na sisteme
- Vse odkrite programske ranljivosti niso znane tudi konkretnim IT administratorjem
- Počasen pristop k nameščanju popravkov povzroča, da v nekaterih organizacijah mine tudi do 102 dni od izdelave popravka do njegove namestitve.
- 57 % primerov kompromitacije podatkov se je zgodilo kot neposredna posledica neposodobljene programske opreme
„Večplastna zaščita poslovnega omrežja je danes popolna osnova varnostne strategije – edino vprašanje je, koliko plasti je potrebnih,“ je povedal Jozef Kačala, Sales Engineer za regijo EMEA v podjetju GFI Software. „Če vzamemo omenjeni primer kombiniranega napada, med te plasti danes vsekakor sodijo skeniranje ranljivosti in avtomatizirano upravljanje popravkov, zaščita omrežnega oboda (požarni zid), omrežja VPN, filtriranje spletnih strani, zaščita pred neželeno pošto v e-pošti in protivirusna zaščita končnih točk.“
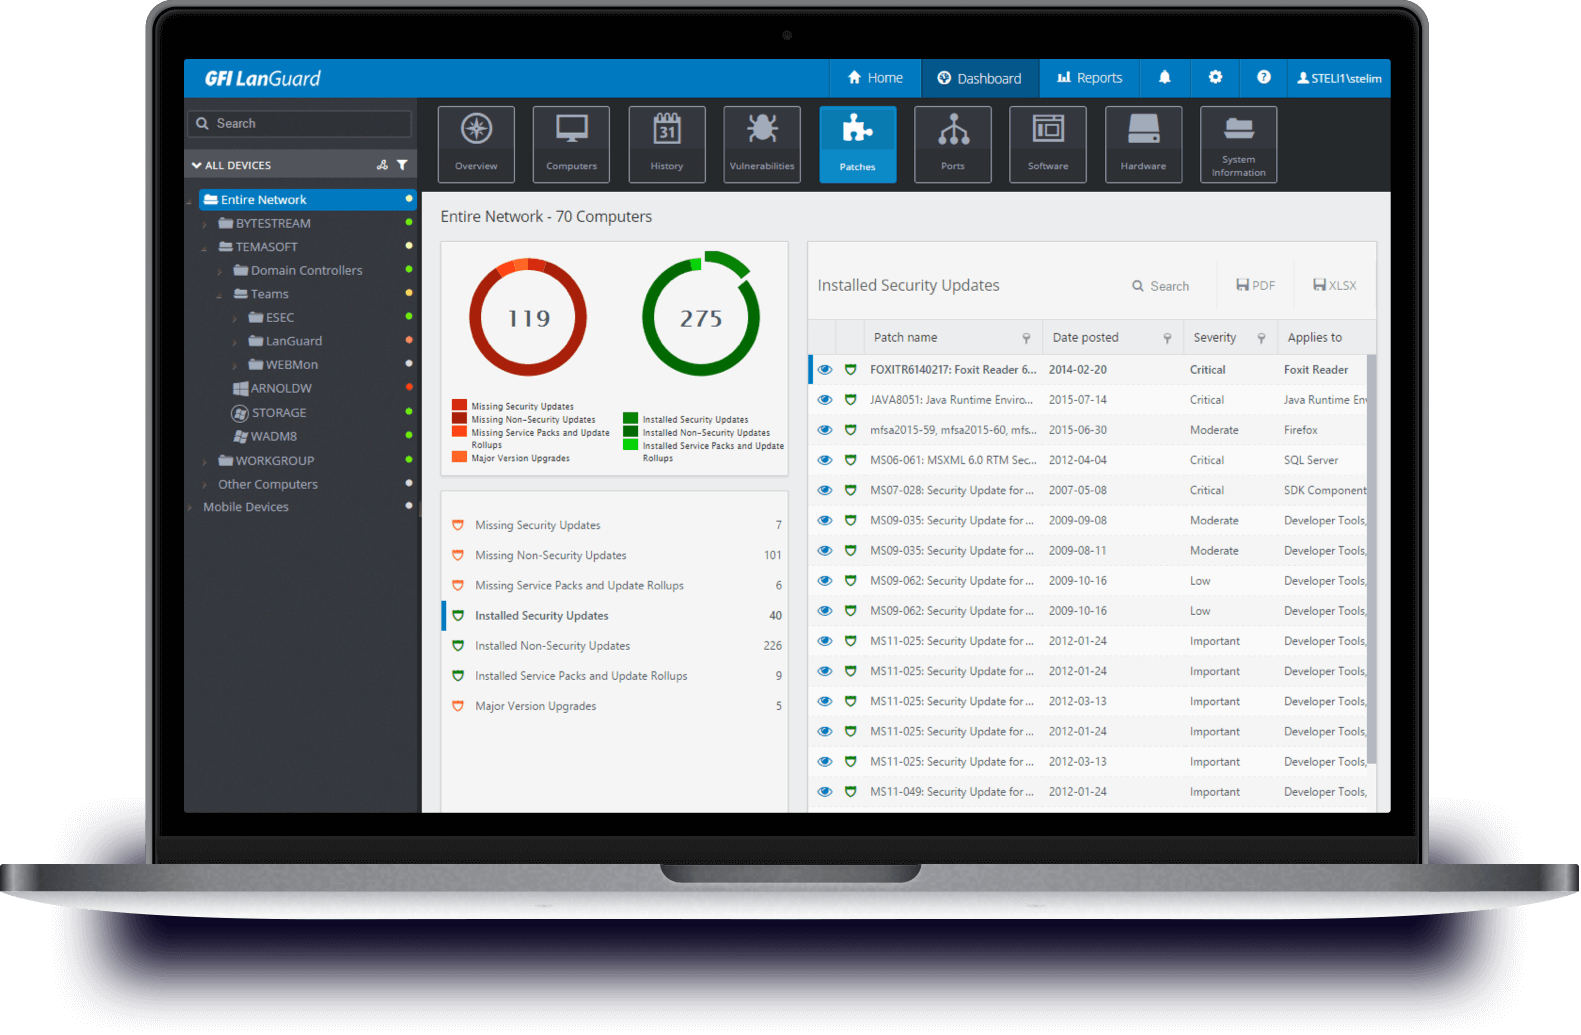
Podjetje GFI Software je nedavno predstavilo paket Unlimited Network Security, ki z uporabo izdelkov v okviru modela GFI Unlimited zagotavlja večplastno zaščito IT infrastrukture z uporabo funkcionalnosti izdelkov GFI LanGuard, Kerio Control in GFI MailEssentials. Paket zagotavlja zaščito omrežnega oboda, omrežnega prometa, končnih točk in poročanje o trenutnem stanju odkritih ranljivosti.
Avtor članka: Uredništvo ZEBR.ai






