

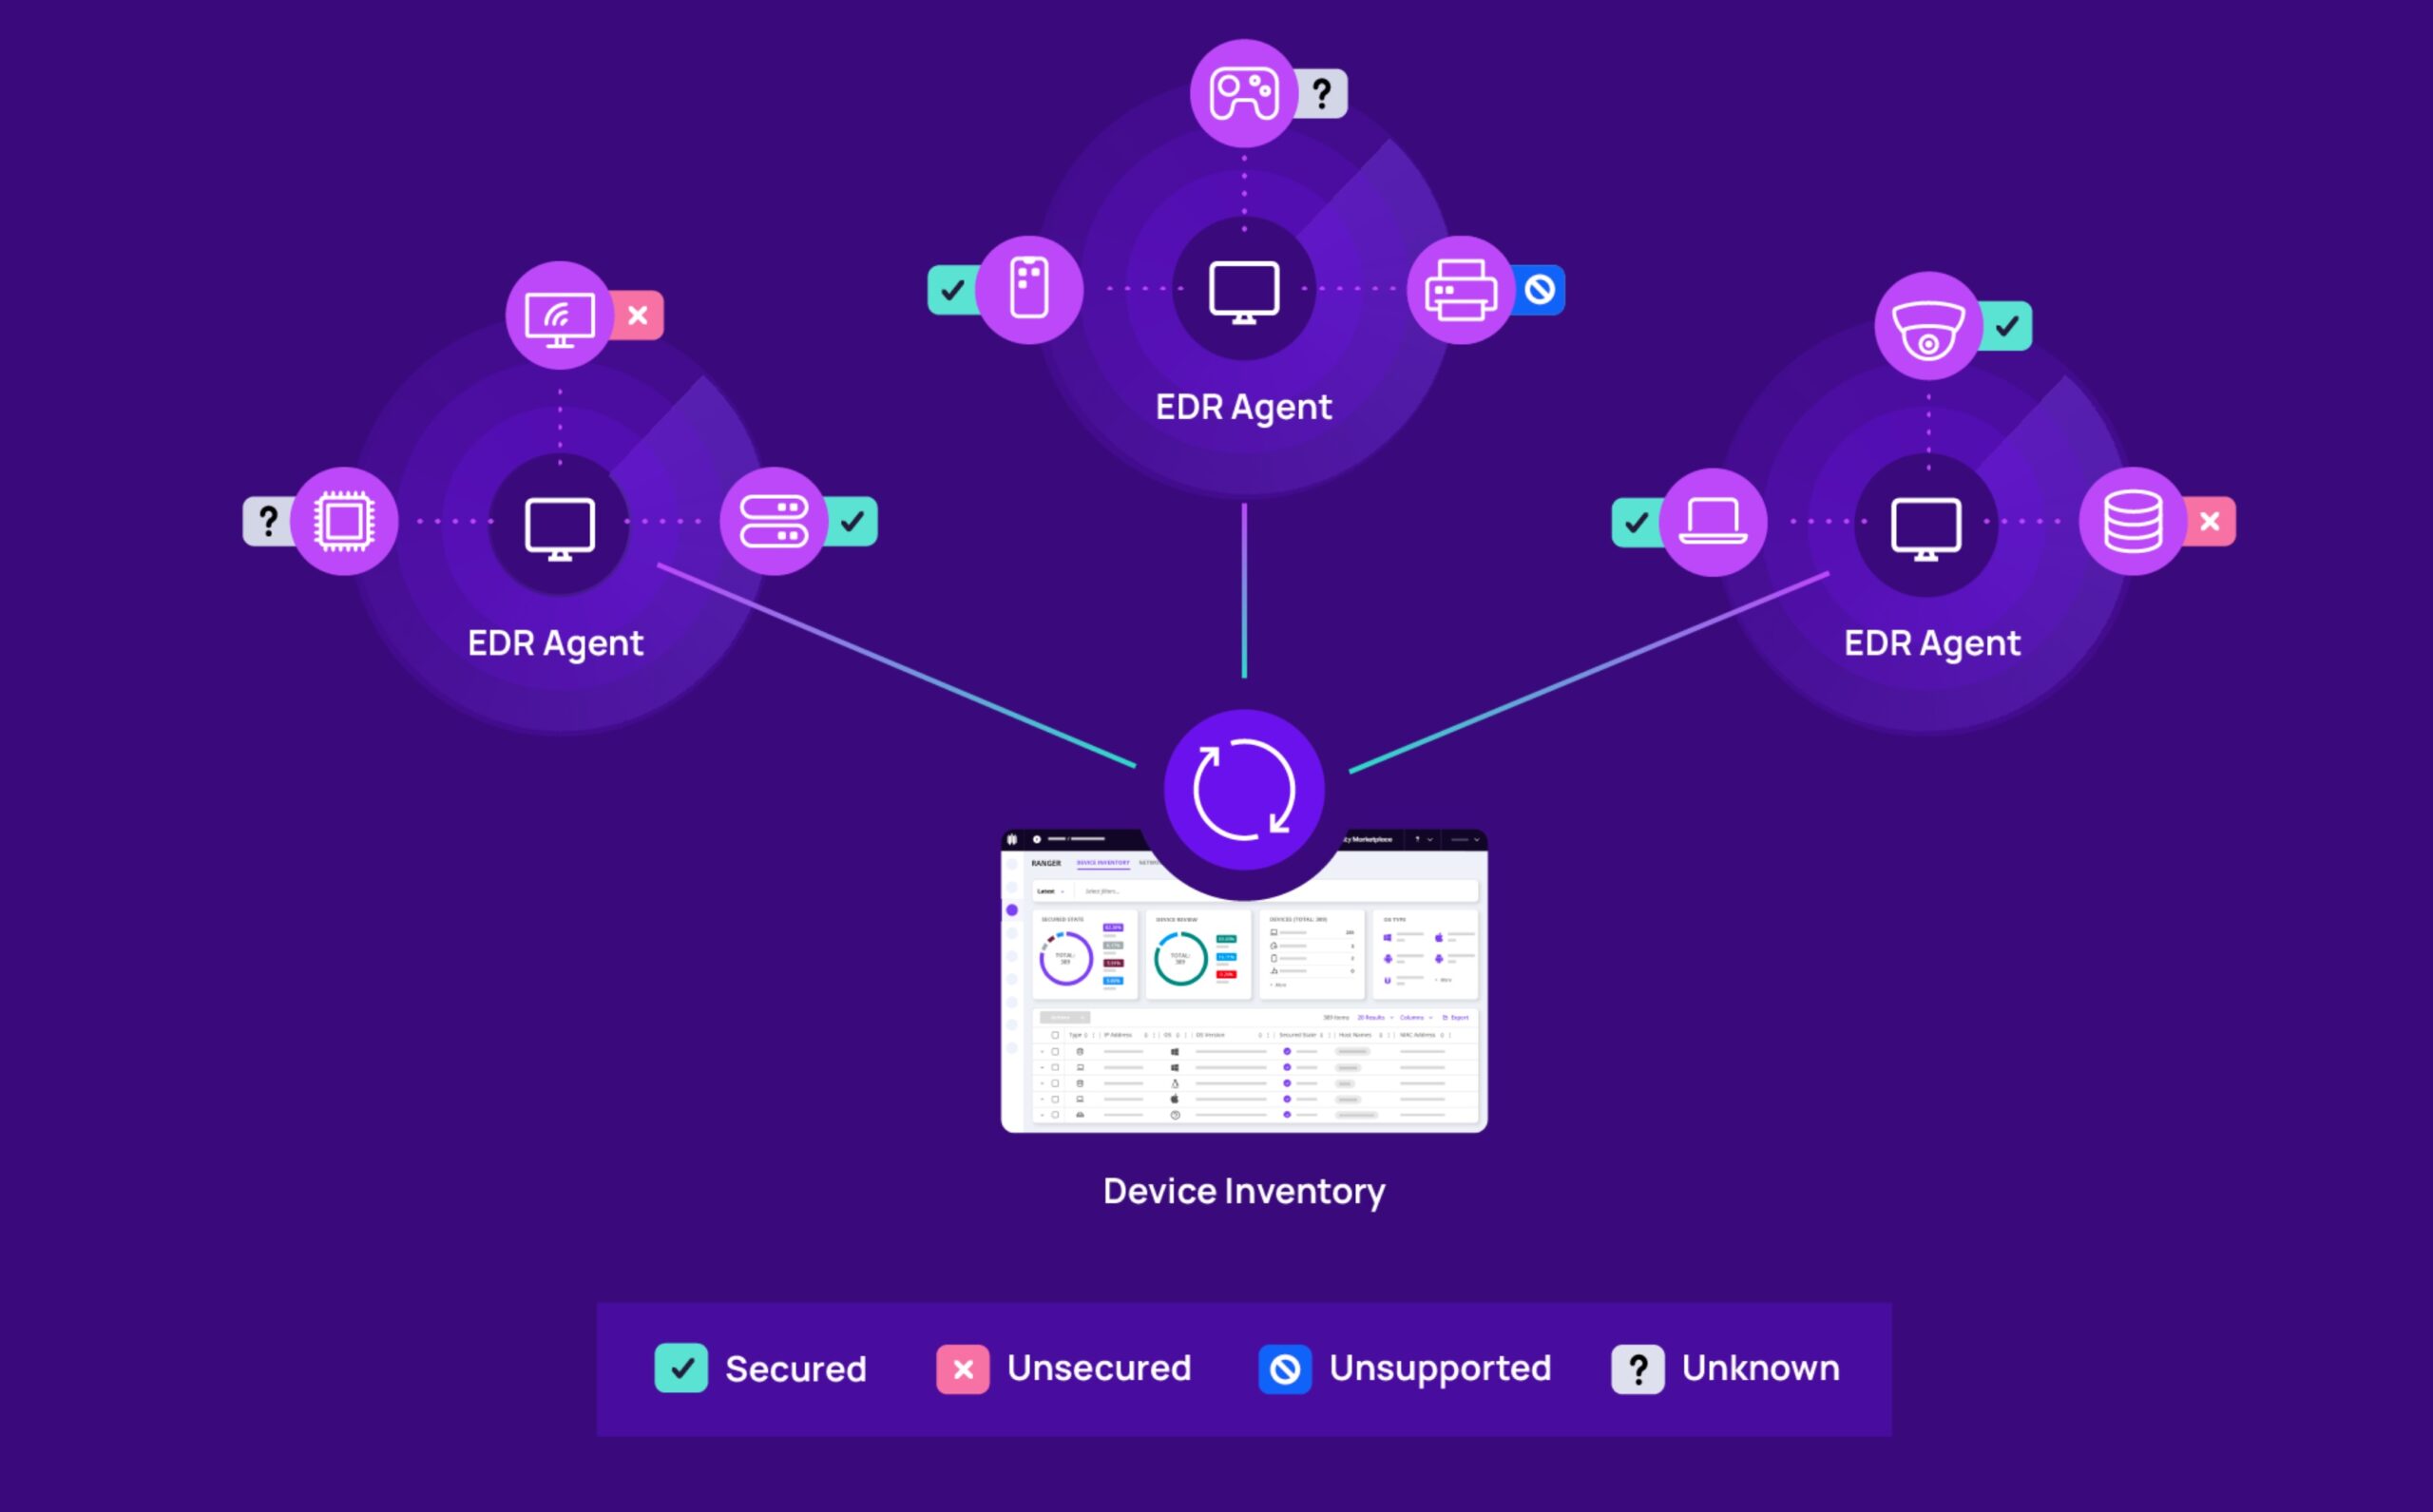
A SentinelOne Singularity RANGER technológiájának kihasználásával az N-able EDR a lehetséges támadási vektorok korlátozására szolgáló megoldással érkezik
PRÁGA, 2023. november 23. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci forgalmazója bejelentette, hogy az N-able Endpoint Detection and Response (EDR) megoldás mostantól fejlett potenciálistámadási felület-kezelési funkcióval is elérhető. A SentinelOne Singularity RANGER technológiára épülő funkcióval az MSP-szolgáltatók és IT-szakemberek könnyedén felderíthetik a hálózat sérülékeny eszközeit, és megfelelő intézkedéseket hozhatnak a kibertámadások valószínűségének csökkentése és a szabályozói megfelelés biztosítása érdekében
A fejlett funkció az N-able EDR-ügynök bővítménye, ami megkönnyíti a telepítést és a kezelést – nincs szükség további ügynökökre, hardverre vagy hálózati módosításokra. Az EDR-ügynökök ezután szenzorként működnek, amelyek átvizsgálják a teljes hálózatot, és adatokat gyűjtenek minden csatlakoztatott eszközről, beleértve az IoT-eszközöket is. Az IT-adminisztrátorok így gyorsan azonosíthatják a védtelen vagy ismeretlen eszközöket, csökkenthetik a lehetséges támadási vektorokat, és nyilvántarthatják a kockázatos tevékenységeket esetleges audit vagy incidensvizsgálat céljából.
Az N-able EDR megoldás további kiberbiztonsági funkcióval való bővítése a jelenlegi egyik kulcsfontosságú trendre reagál, amely a hagyományos vírusvédelmi megoldások átfogóbb végpontvédelmi eszközökkel (EDR) történő felváltása. Az N-able 5 olyan technikát azonosított, amelyek képesek megkerülni a hagyományos vírusvédelmet:
- Polimorf kártevőprogramok, amelyek kihasználják azt a tényt, hogy a felhasználók nem tartják naprakészen a szignatúrák listáját.
- Fertőzött dokumentumok, jellemzően PDF-fájlok, amelyeket a hackerek a vírusirtó által nem észlelhető, az operációs rendszer megtámadására alkalmas szkriptekkel látnak el.
- Drive-by letöltés, azaz fertőzött fájlok letöltése végponti eszközökre a böngésző sérülékenységeinek kihasználásával.
- Fájl nélküli támadások, amelyek könnyen átjutnak a vírusirtón, mivel az nem észlel ellenőrizhető fájlokat.
- Rejtett kártevőprogramok, amelyek a sandboxban végzett vizsgálat során ártalmatlan kódnak tűnnek, de arra várnak, hogy éles környezetben támadhassanak.
„Míg a vírusirtók hagyományosan vírus-szignatúrákra támaszkodnak, az EDR folyamatosan figyeli a folyamatok viselkedését, és valós időben figyelmeztet a lehetséges veszélyekre” – mondta Ondřej Šabata, az N-able megoldások Sales Engineer szakértője a ZEBRA SYSTEMS vállalatnál. „És most újabb ok van arra, hogy vírusvédelmét EDR-re frissítse: a SentinelOne Singularity RANGER technológia az N-able EDR megoldást egy további védelmi réteggel bővíti, amely lehetővé teszi a szolgáltatók számára, hogy az egyes eszközök helyett a teljes hálózatot védjék.”
Kattintson ide további információkért az N-able Endpoint Detection and Response (EDR) végpontvédelmi megoldásról. Az EDR-webinárhoz, amelyre november 28-án kerül sor, itt csatlakozhat.
A cikk szerzője: ZEBR.ai szerkesztőség






