

Berkat pemanfaatan teknologi SentinelOne Singularity RANGER, N-able EDR hadir dengan solusi untuk membatasi kemungkinan vektor serangan
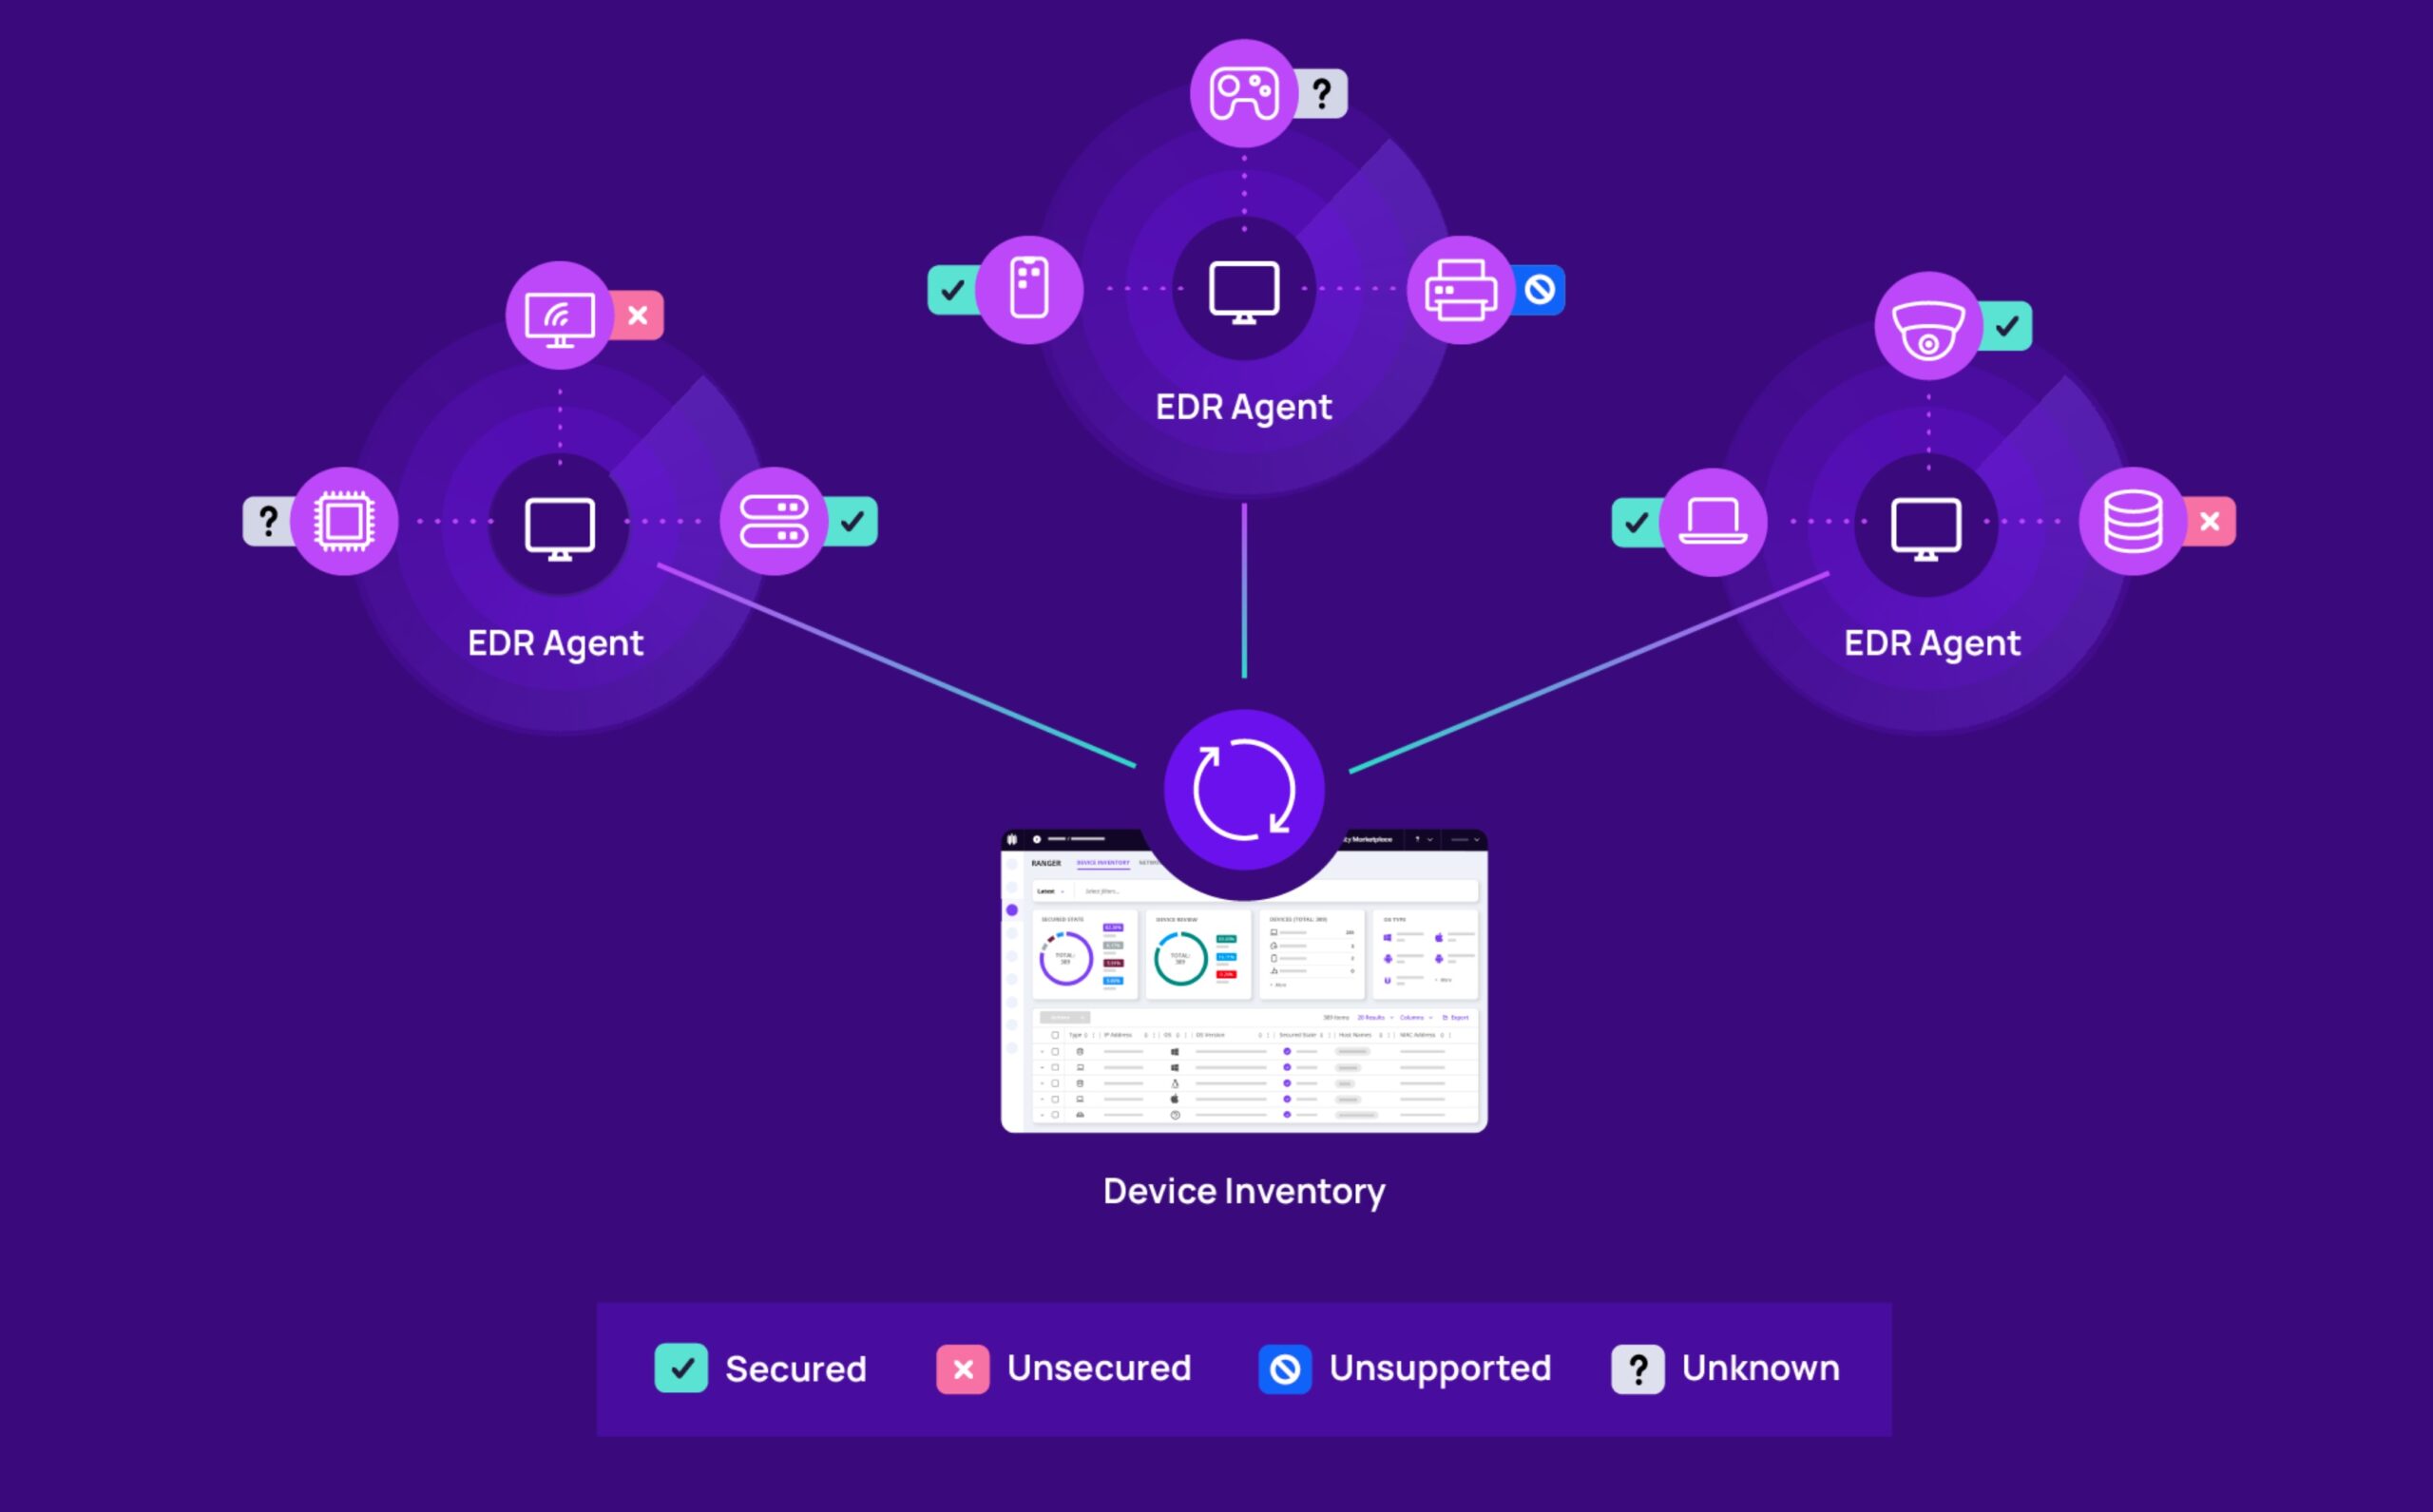
PRAHA, 23 November 2023 – Perusahaan ZEBRA SYSTEMS, distributor solusi N-able di pasar Ceko dan Slovakia, mengumumkan bahwa solusi N-able Endpoint Detection and Response (EDR) kini juga tersedia dengan perluasan berupa fungsi lanjutan untuk pengelolaan potensi area serangan. Dengan fungsi ini, yang dibangun di atas teknologi SentinelOne Singularity RANGER, penyedia MSP dan profesional TI dapat dengan mudah mendeteksi perangkat rentan di jaringan serta mengambil tindakan yang sesuai untuk mengurangi kemungkinan serangan siber dan memastikan kepatuhan terhadap peraturan
Fungsi lanjutan ini merupakan perluasan agen N-able EDR, sehingga memudahkan penerapan dan pengelolaan – tidak diperlukan agen tambahan, perangkat keras, maupun perubahan jaringan. Agen EDR kemudian berfungsi sebagai sensor yang memindai seluruh jaringan dan mengumpulkan data tentang semua perangkat yang terhubung, termasuk IoT. Dengan demikian, administrator TI dapat dengan cepat mengidentifikasi perangkat yang tidak dilindungi atau tidak dikenal, mengurangi kemungkinan vektor serangan, dan mencatat aktivitas berisiko untuk keperluan audit atau investigasi insiden.
Perluasan solusi N-able EDR dengan fungsi keamanan siber tambahan menjawab salah satu tren utama saat ini, yaitu penggantian solusi antivirus biasa dengan alat perlindungan perangkat endpoint (EDR) yang lebih komprehensif. Perusahaan N-able mengidentifikasi 5 teknik yang dapat melewati perlindungan antivirus tradisional:
- Malware polimorfik, yang memanfaatkan fakta bahwa pengguna tidak menjaga daftar signatur mereka tetap mutakhir.
- Dokumen terinfeksi, biasanya file PDF, yang dilengkapi peretas dengan skrip yang tidak dapat dideteksi oleh antivirus dan mampu menyerang sistem operasi.
- Drive-by download, yaitu pengunduhan file terinfeksi ke perangkat endpoint dengan memanfaatkan kerentanan pada peramban.
- Serangan tanpa file, yang mudah menembus antivirus karena antivirus tidak mendeteksi file apa pun untuk diperiksa.
- Malware tersembunyi, yang selama pemindaian di sandbox berpura-pura menjadi kode tidak berbahaya, tetapi menunggu hingga dapat menyerang di lingkungan nyata.
“Sementara antivirus secara tradisional mengandalkan signatur virus, EDR terus memantau perilaku proses dan memperingatkan kemungkinan bahaya secara real time,” ujar Ondřej Šabata, Sales Engineer untuk solusi N-able di ZEBRA SYSTEMS. “Dan kini ada alasan lain untuk meningkatkan perlindungan antivirus ke EDR: teknologi SentinelOne Singularity RANGER menambahkan lapisan perlindungan lain pada solusi N-able EDR, yang memungkinkan penyedia layanan melindungi seluruh jaringan, bukan hanya perangkat individual.”
Klik di sini untuk informasi lebih lanjut tentang N-able Endpoint Detection and Response (EDR), solusi perlindungan endpoint. Anda dapat mengikuti webinar tentang EDR, yang berlangsung pada 28 November, di sini.
Penulis artikel: Tim redaksi ZEBR.ai



