

Prin utilizarea tehnologiei SentinelOne Singularity RANGER, N-able EDR vine cu o soluție pentru limitarea posibilelor vectori de atac
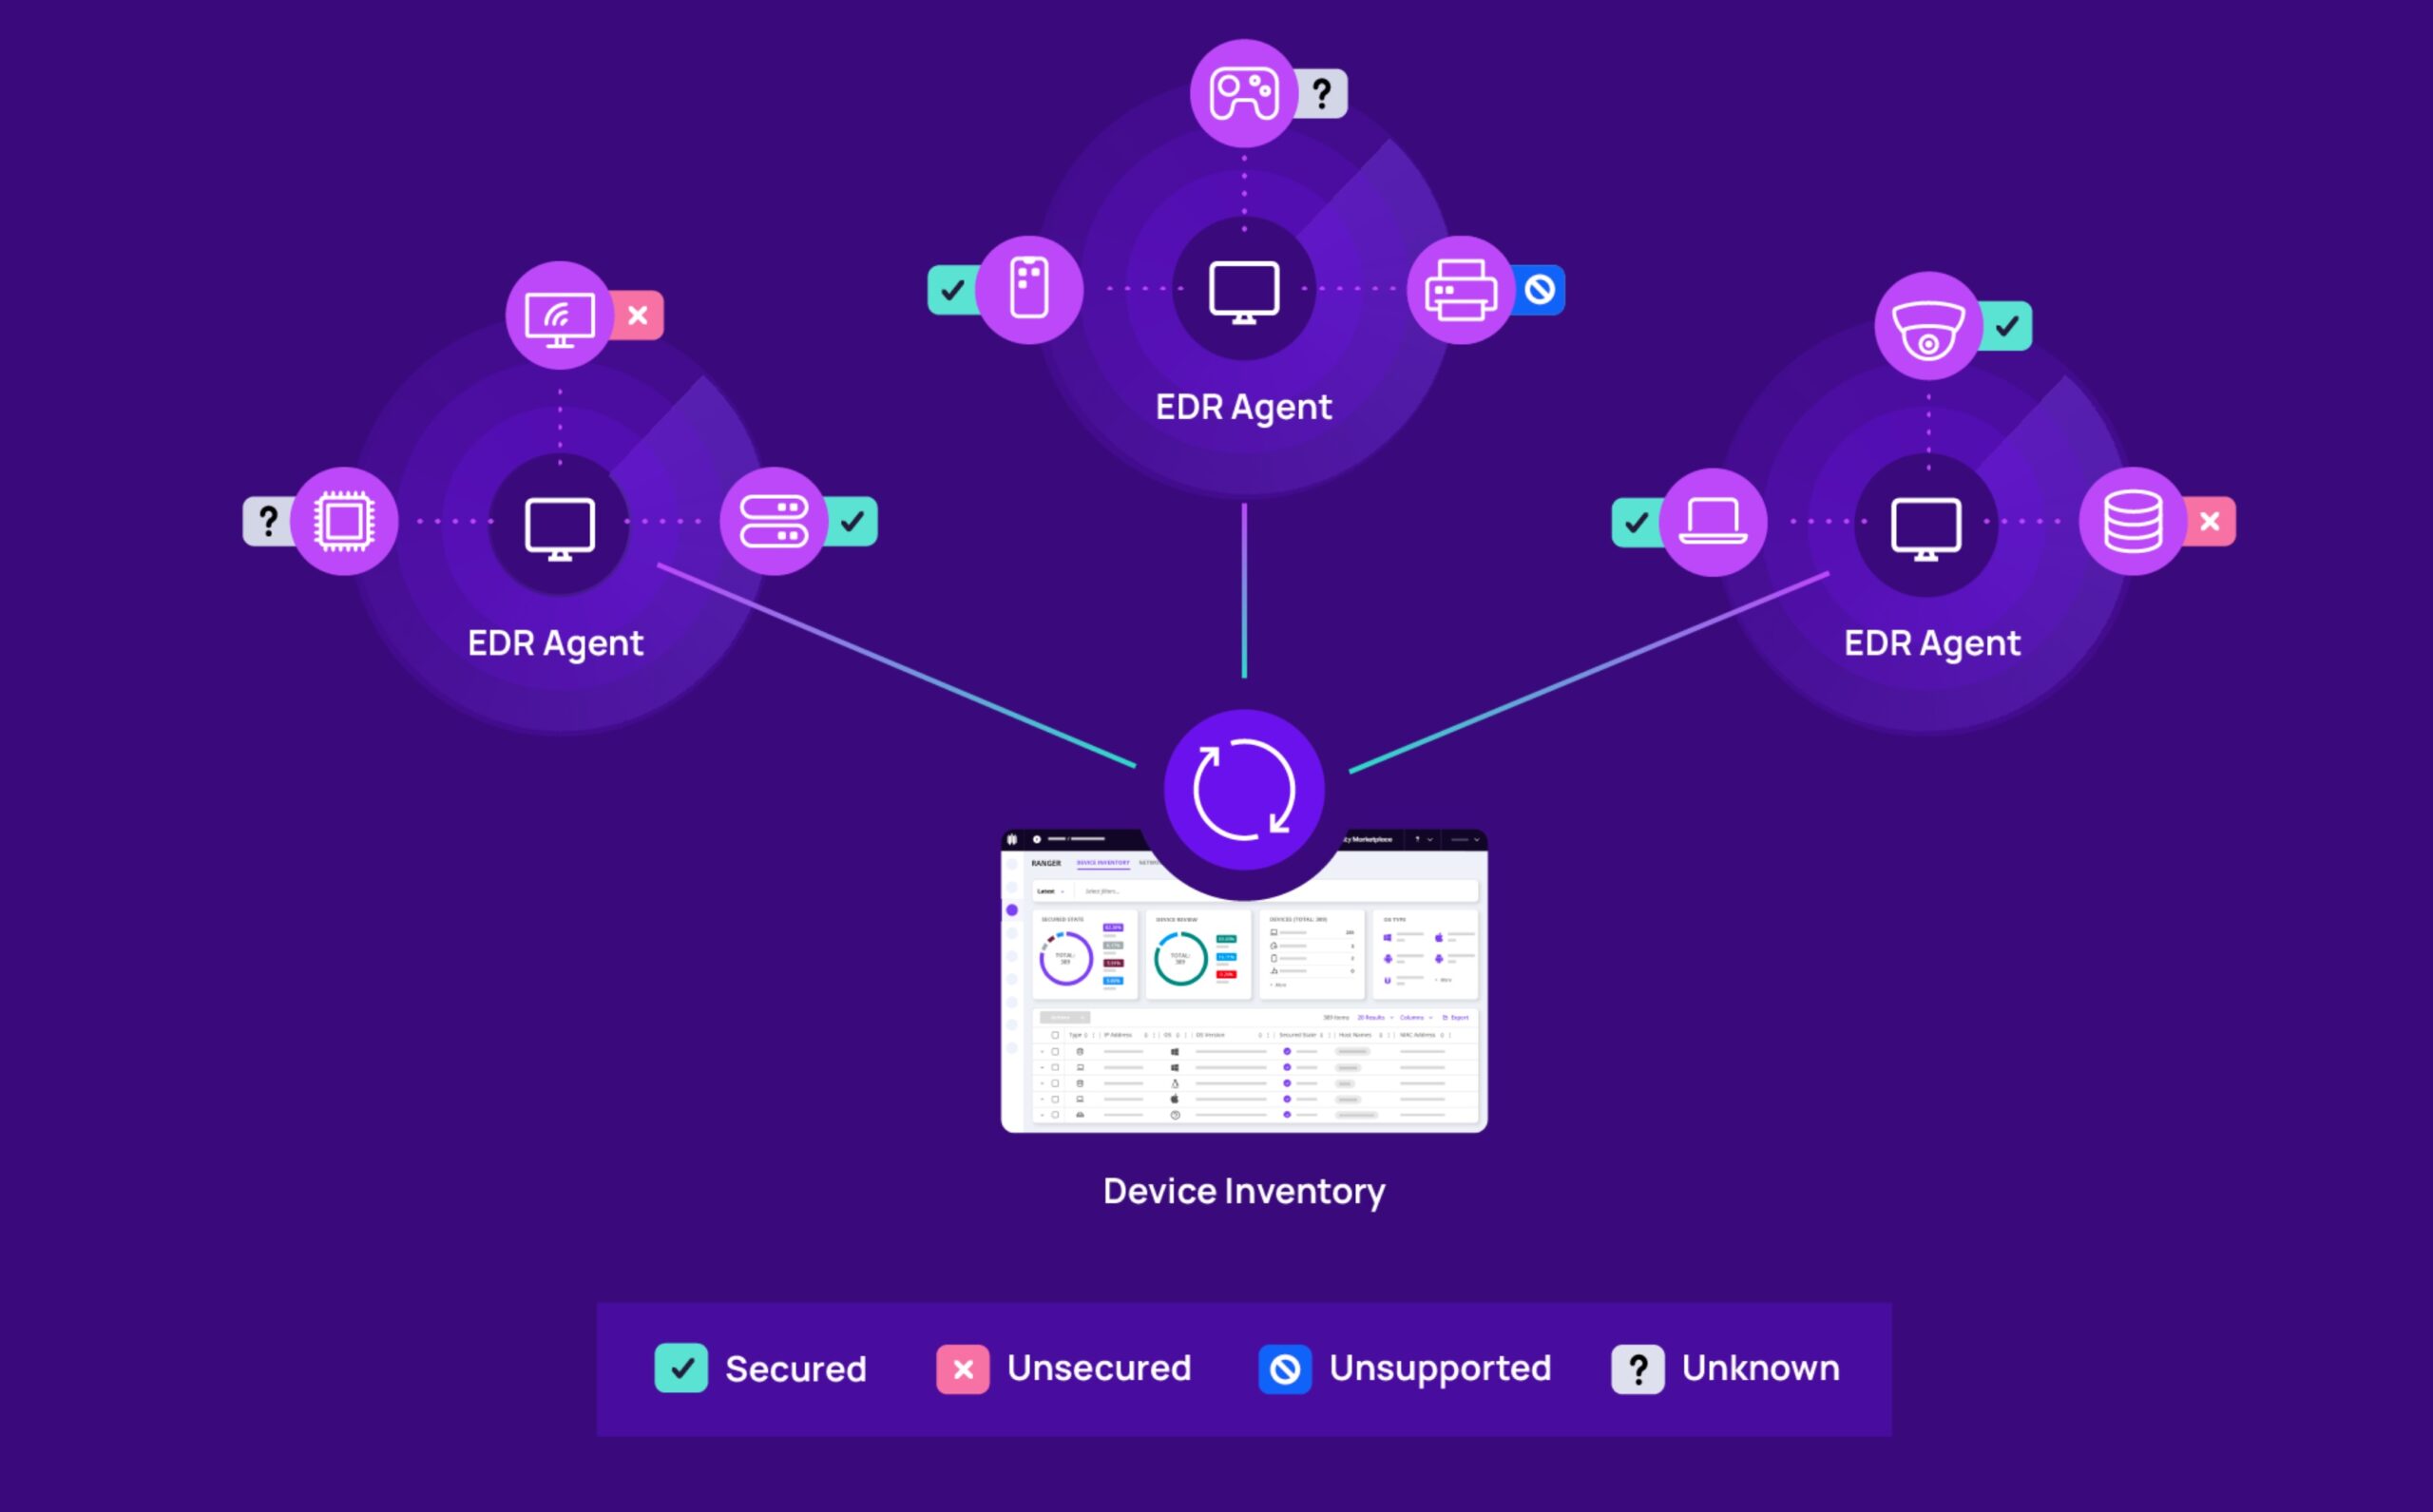
PRAGA, 23 noiembrie 2023 – Compania ZEBRA SYSTEMS, distribuitor de soluții N-able pe piața cehă și slovacă, a anunțat că soluția N-able Endpoint Detection and Response (EDR) este acum disponibilă și cu o funcție avansată de gestionare a potențialelor suprafețe de atac. Cu această funcție, bazată pe tehnologia SentinelOne Singularity RANGER, furnizorii MSP și profesioniștii IT pot identifica cu ușurință dispozitivele vulnerabile din rețea și pot lua măsurile adecvate pentru a reduce probabilitatea atacurilor cibernetice și pentru a asigura conformitatea cu reglementările
Funcția avansată este o extensie a agentului N-able EDR, ceea ce facilitează implementarea și administrarea – nu sunt necesari alți agenți, echipamente hardware sau modificări ale rețelei. Agenții EDR acționează apoi ca senzori care scanează întreaga rețea și colectează date despre toate dispozitivele conectate, inclusiv IoT. Administratorii IT pot astfel identifica rapid dispozitivele neprotejate sau necunoscute, reduce posibilii vectori de atac și înregistra activitățile riscante pentru eventuale audituri sau investigații ale incidentelor.
Extinderea soluției N-able EDR cu o altă funcție de securitate cibernetică răspunde uneia dintre tendințele actuale esențiale, și anume înlocuirea soluțiilor antivirus obișnuite cu instrumente mai complexe de protecție a endpointurilor (EDR). Compania N-able a identificat 5 tehnici care pot ocoli protecția antivirus tradițională:
- Malware polimorf, care profită de faptul că utilizatorii nu își mențin lista de semnături actualizată.
- Documente infectate, de obicei fișiere PDF, pe care hackerii le echipează cu scripturi nedetectabile de antivirus și capabile să atace sistemul de operare.
- Drive-by download, adică descărcarea de fișiere infectate pe dispozitivele endpoint prin exploatarea vulnerabilităților din browser.
- Atacuri fără fișiere, care pătrund cu ușurință prin antivirus, deoarece acesta nu detectează fișiere de verificat.
- Malware ascuns, care în timpul scanării în sandbox se comportă ca un cod inofensiv, dar așteaptă să poată ataca într-un mediu real.
„În timp ce soluțiile antivirus se bazează în mod tradițional pe semnături virale, EDR monitorizează continuu comportamentul proceselor și alertează cu privire la posibile pericole în timp real”, a declarat Ondřej Šabata, Sales Engineer pentru soluțiile N-able în cadrul ZEBRA SYSTEMS. „Iar acum există un motiv suplimentar pentru a vă actualiza protecția antivirus la EDR: tehnologia SentinelOne Singularity RANGER extinde soluția N-able EDR cu un strat suplimentar de protecție, care le permite furnizorilor de servicii să protejeze întreaga rețea, nu doar dispozitive individuale.”
Faceți clic aici pentru mai multe informații despre N-able Endpoint Detection and Response (EDR), soluția de protecție a endpointurilor. Vă puteți înscrie la webinarul despre EDR, care are loc pe 28.11., aici.
Autorul articolului: Redacția ZEBR.ai



