

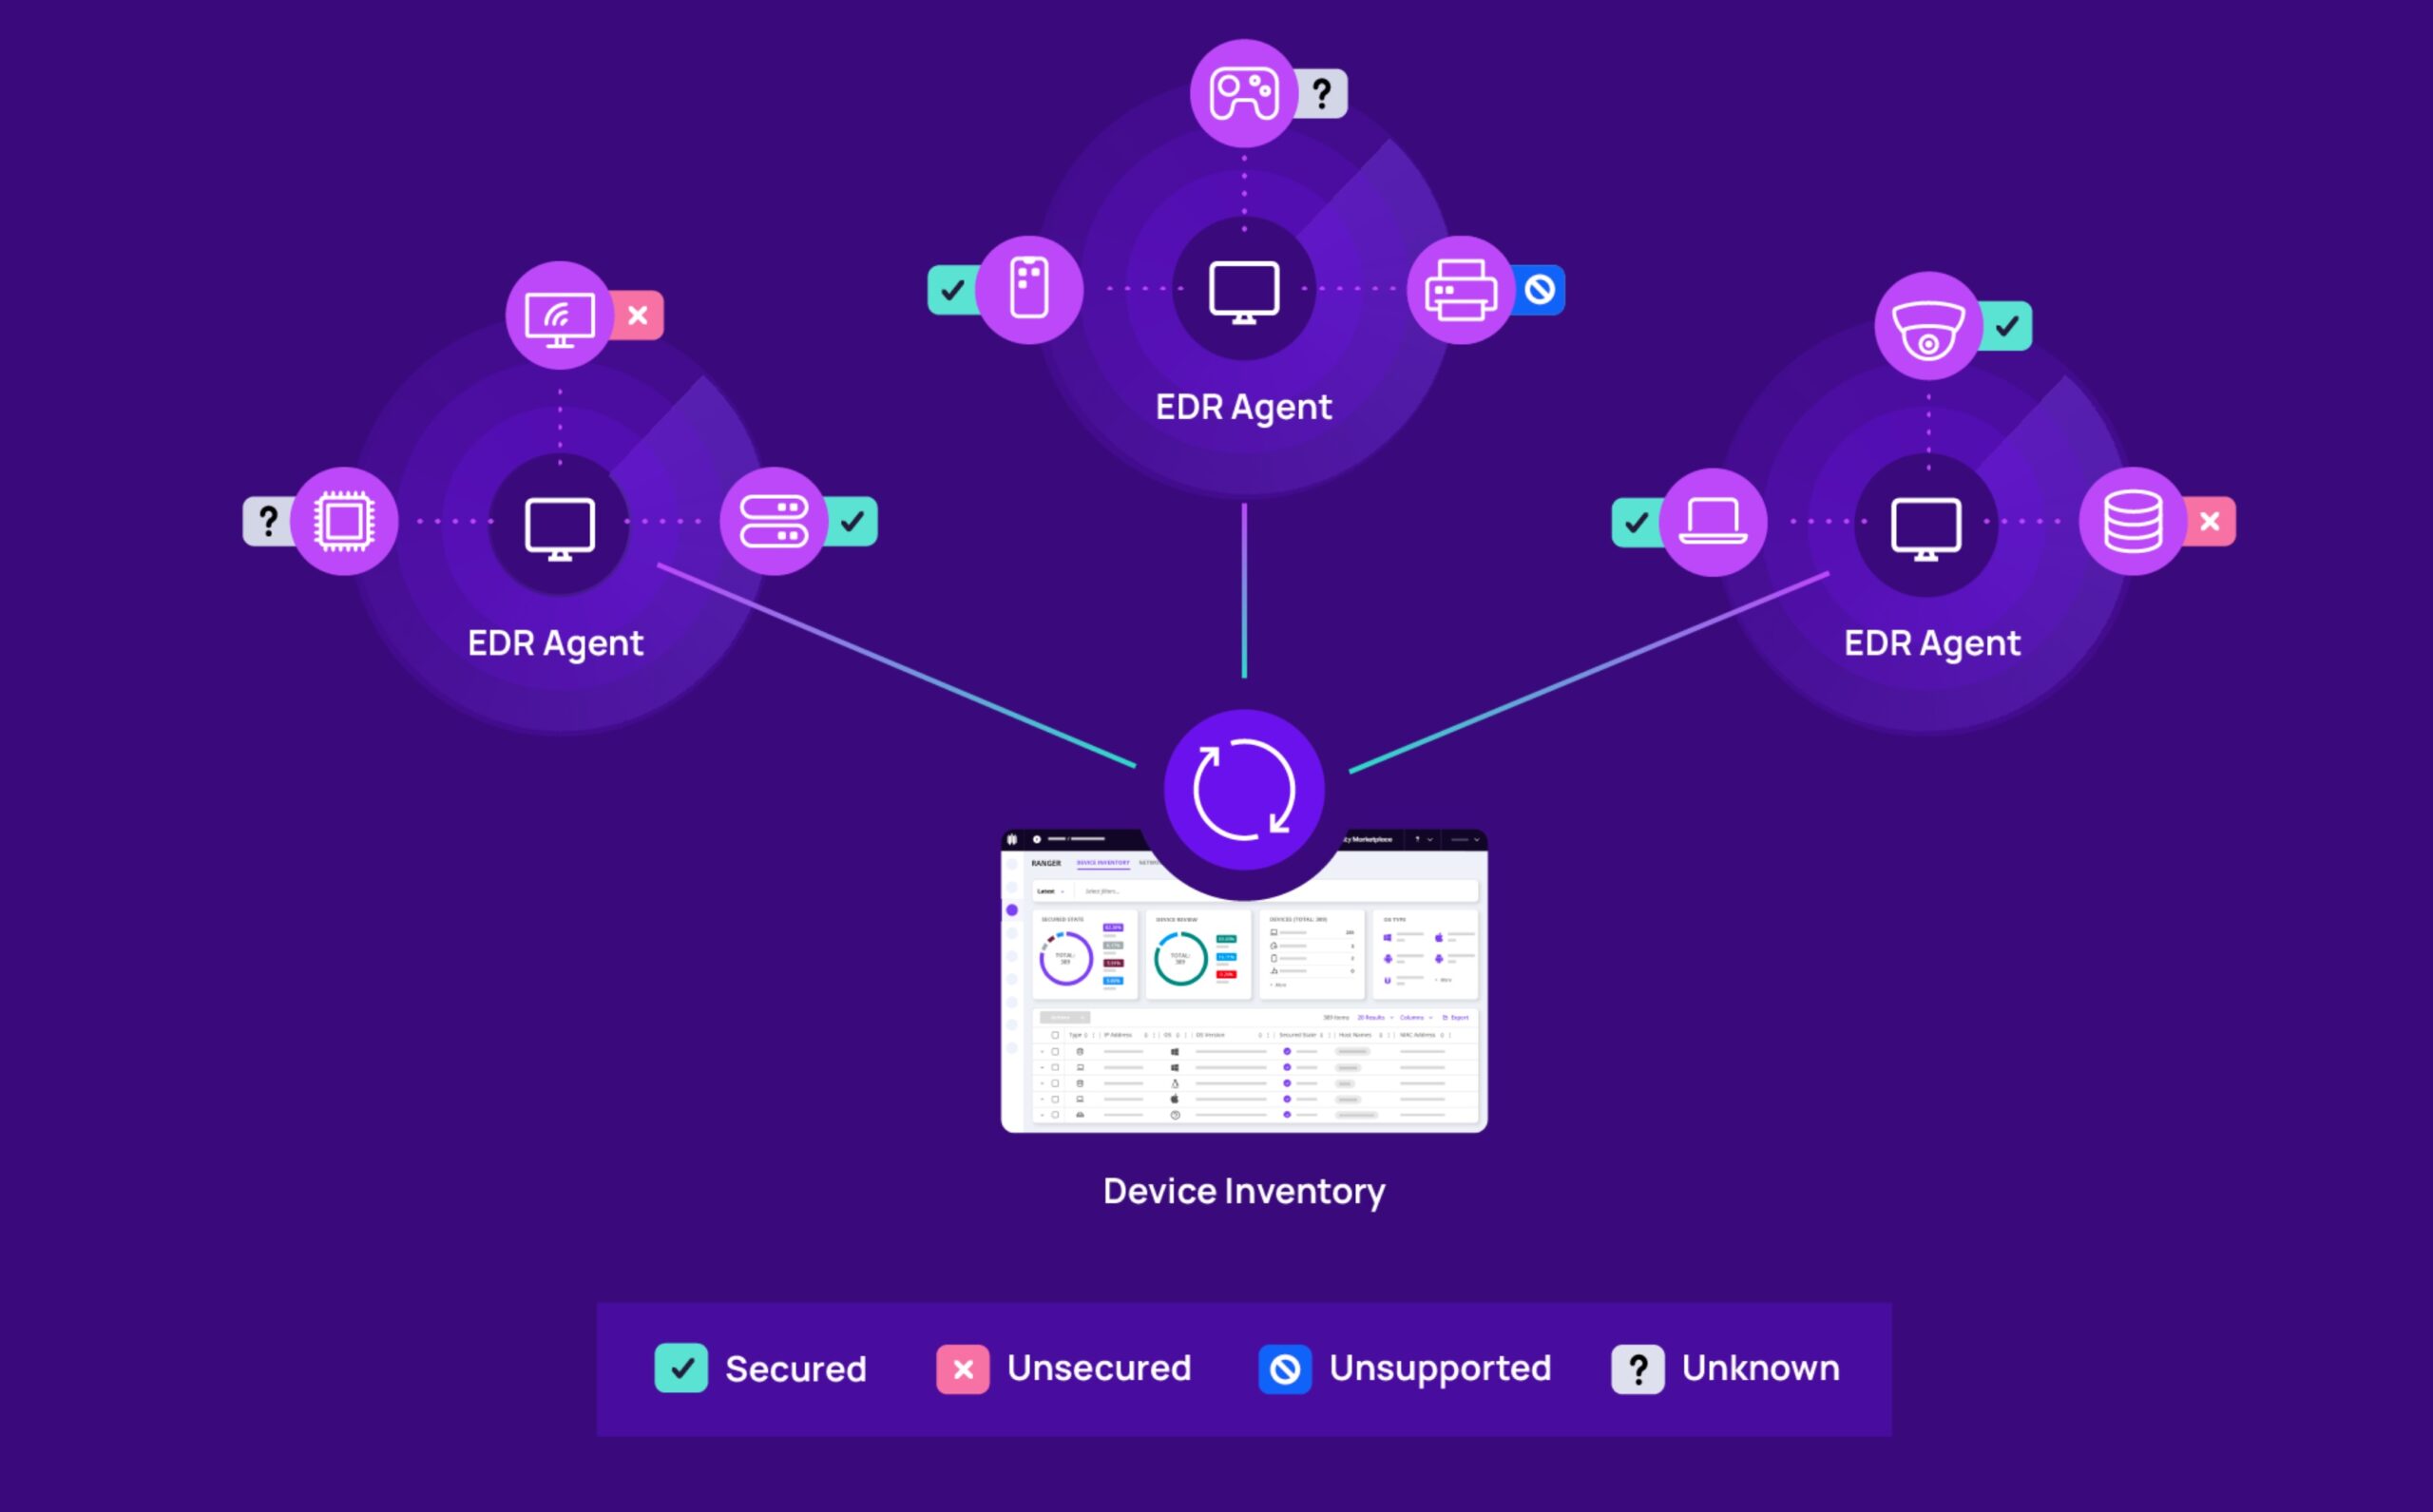
Dank der Nutzung der Technologie SentinelOne Singularity RANGER bietet N-able EDR eine Lösung zur Reduzierung möglicher Angriffsvektoren
PRAG, 23. November 2023 – Das Unternehmen ZEBRA SYSTEMS, Distributor von N-able-Lösungen auf dem tschechischen und slowakischen Markt, gab bekannt, dass die Lösung N-able Endpoint Detection and Response (EDR) jetzt auch mit einer Erweiterung um eine fortschrittliche Funktion zur Verwaltung potenzieller Angriffsflächen verfügbar ist. Mit dieser auf der Technologie SentinelOne Singularity RANGER basierenden Funktion können MSP-Anbieter und IT-Fachleute anfällige Geräte im Netzwerk einfach erkennen und geeignete Maßnahmen ergreifen, um die Wahrscheinlichkeit von Cyberangriffen zu verringern und die Einhaltung von Vorschriften sicherzustellen.
Die fortschrittliche Funktion erweitert den N-able EDR-Agenten und erleichtert dadurch Bereitstellung und Verwaltung – zusätzliche Agenten, Hardware oder Netzwerkänderungen sind nicht erforderlich. Die EDR-Agenten dienen anschließend als Sensoren, die das gesamte Netzwerk scannen und Daten über alle angeschlossenen Geräte einschließlich IoT sammeln. IT-Administratoren können so schnell ungeschützte oder unbekannte Geräte identifizieren, mögliche Angriffsvektoren reduzieren und riskante Aktivitäten für eine mögliche Prüfung oder Untersuchung von Vorfällen dokumentieren.
Die Erweiterung der N-able EDR-Lösung um eine weitere Cybersicherheitsfunktion entspricht einem der wichtigsten aktuellen Trends: dem Ersatz herkömmlicher Antivirenlösungen durch umfassendere Tools zum Schutz von Endgeräten (EDR). N-able hat fünf Techniken identifiziert, die den traditionellen Virenschutz umgehen können:
- Polymorphe Malware, die ausnutzt, dass Nutzer ihre Signaturlisten nicht aktuell halten.
- Infizierte Dokumente, typischerweise PDF-Dateien, die Hacker mit von Antivirenprogrammen nicht erkennbaren Skripten ausstatten und die in der Lage sind, das Betriebssystem anzugreifen.
- Drive-by-Download, also das Herunterladen infizierter Dateien auf Endgeräte unter Ausnutzung von Schwachstellen im Browser.
- Dateilose Angriffe, die leicht durch den Virenschutz gelangen, weil dieser keine zu prüfenden Dateien erkennt.
- Versteckte Malware, die sich beim Scannen in der Sandbox als harmloser Code ausgibt, aber darauf wartet, in einer realen Umgebung angreifen zu können.
„Während Antivirenprogramme traditionell auf Virensignaturen setzen, überwacht EDR das Verhalten von Prozessen kontinuierlich und warnt in Echtzeit vor möglichen Gefahren“, sagte Ondřej Šabata, Sales Engineer für N-able-Lösungen bei ZEBRA SYSTEMS. „Und jetzt gibt es einen weiteren Grund, den Virenschutz auf EDR aufzurüsten: Die Technologie SentinelOne Singularity RANGER erweitert die N-able EDR-Lösung um eine zusätzliche Schutzebene, die es Dienstleistern ermöglicht, statt einzelner Geräte das gesamte Netzwerk zu schützen.“
Klicken Sie hier für weitere Informationen über N-able Endpoint Detection and Response (EDR), eine Lösung zum Schutz von Endpunkten. Am EDR-Webinar, das am 28.11. stattfindet, können Sie hier teilnehmen.
Artikelautor: ZEBR.ai-Redaktion



