

Zahvaljujući korišćenju tehnologije SentinelOne Singularity RANGER, N-able EDR dolazi sa rešenjem za smanjenje mogućih vektora napada
PRAG, 23. novembra 2023. – Kompanija ZEBRA SYSTEMS, distributer rešenja N-able na češkom i slovačkom tržištu, objavila je da je rešenje N-able Endpoint Detection and Response (EDR) sada dostupno i sa proširenjem napredne funkcije upravljanja potencijalnim površinama napada. Uz ovu funkciju, zasnovanu na tehnologiji SentinelOne Singularity RANGER, MSP pružaoci usluga i IT profesionalci mogu lako otkriti ranjive uređaje u mreži i preduzeti odgovarajuće mere za smanjenje verovatnoće sajber napada i obezbeđivanje usklađenosti sa propisima
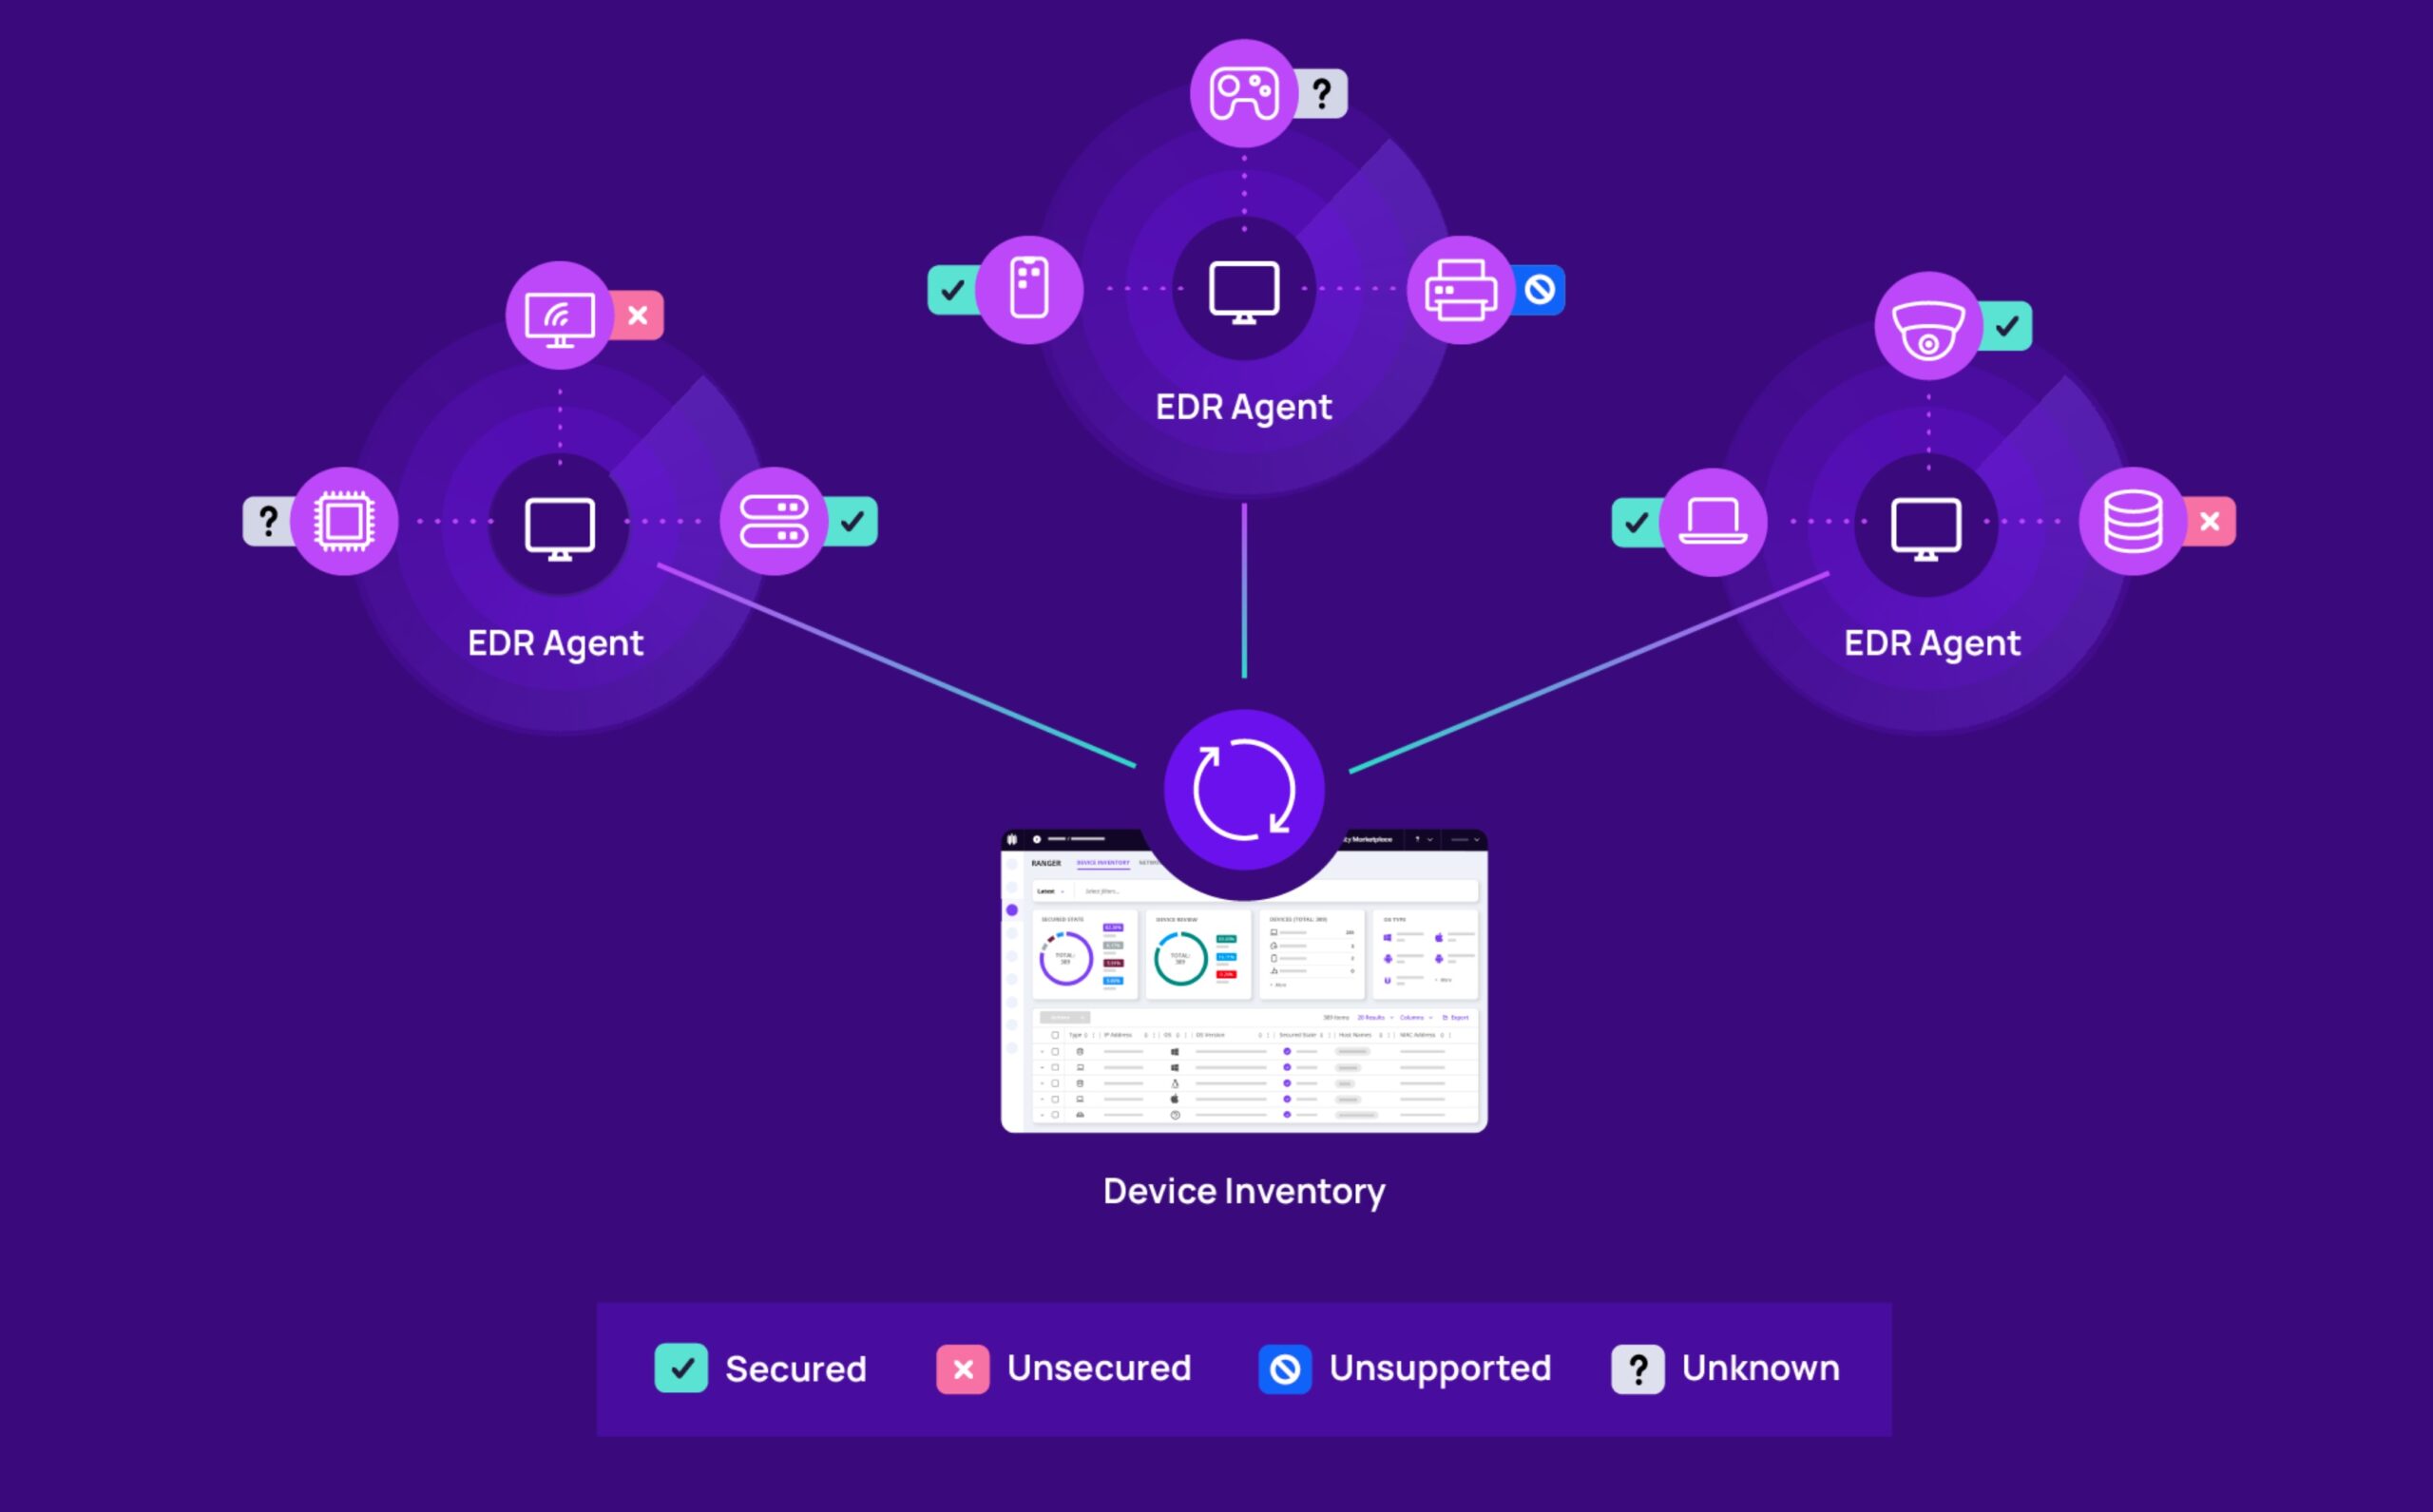
Napredna funkcija predstavlja proširenje N-able EDR agenta, što olakšava implementaciju i upravljanje – nisu potrebni dodatni agenti, hardver niti izmene mreže. EDR agenti zatim služe kao senzori koji skeniraju celu mrežu i prikupljaju podatke o svim povezanim uređajima, uključujući IoT. IT administratori tako mogu brzo identifikovati nezaštićene ili nepoznate uređaje, smanjiti moguće vektore napada i evidentirati rizične aktivnosti za eventualnu reviziju ili istragu incidenata.
Proširenje rešenja N-able EDR dodatnom funkcijom sajber bezbednosti odgovara na jedan od ključnih aktuelnih trendova, a to je zamena uobičajenih antivirusnih rešenja sveobuhvatnijim alatima za zaštitu krajnjih uređaja (EDR). Kompanija N-able identifikovala je 5 tehnika koje mogu zaobići tradicionalnu antivirusnu zaštitu:
- Polimorfni malver, koji koristi činjenicu da korisnici ne održavaju svoju listu potpisa ažurnom.
- Zaraženi dokumenti, tipično PDF datoteke, koje hakeri opremaju skriptama koje antivirus ne može da otkrije i koje mogu napasti operativni sistem.
- Drive-by download, odnosno preuzimanje zaraženih datoteka na krajnje uređaje korišćenjem ranjivosti u pregledaču.
- Napadi bez datoteka, koji lako prolaze kroz antivirus jer on ne otkriva nikakve datoteke za proveru.
- Skriveni malver, koji se tokom skeniranja u sandbox okruženju predstavlja kao bezopasan kod, ali čeka trenutak kada će moći da napadne u stvarnom okruženju.
„Dok se antivirusi tradicionalno oslanjaju na virusne potpise, EDR neprekidno prati ponašanje procesa i upozorava na moguće opasnosti u realnom vremenu“, rekao je Ondřej Šabata, Sales Engineer za N-able rešenja u kompaniji ZEBRA SYSTEMS. „A sada postoji još jedan razlog za nadogradnju antivirusne zaštite na EDR: tehnologija SentinelOne Singularity RANGER proširuje rešenje N-able EDR dodatnim slojem zaštite, koji pružaocima usluga omogućava da umesto pojedinačnih uređaja zaštite celu mrežu.“
Kliknite ovde za više informacija o rešenju N-able Endpoint Detection and Response (EDR), za zaštitu krajnjih tačaka. Na vebinar o EDR-u, koji se održava 28. 11., možete se prijaviti ovde.
Autor članka: Redakcija ZEBR.ai






