

Według GFI Software najskuteczniejszą obroną jest wzmocnienie ochrony firmowej poczty elektronicznej
PRAGA, 24 czerwca 2024 – Firma GFI Software, dostawca rozwiązań bezpieczeństwa w sieciach przedsiębiorstw, poinformowała, że zgodnie z przeprowadzonym przez nią badaniem wśród czeskich i słowackich partnerów największy potencjał powodowania strat finansowych mają kradzieże danych dostępowych oraz ukierunkowane sfałszowane e-maile (BEC/Spear Phishing). Jedną z głównych ról odgrywają w tym e-maile phishingowe, które potrafią oszukać użytkowników firmowych za pomocą całego szeregu fałszywych informacji, w tym niezapłaconych faktur, zmyślonych długów czy nieistniejących przesyłek.
Firmy coraz częściej spotykają się z tym, że za kradzieżami danych dostępowych stoją zaawansowane kampanie phishingowe, prowadzące do ataków na ich systemy, a następnie do ataku ransomware. Kampanie BEC wykorzystują z kolei między innymi technologie głosowe deepfake do zlecania płatności na konto cyberprzestępców. Dlatego ważne jest zwracanie uwagi zwłaszcza na rosnącą liczbę e-maili phishingowych, coraz częściej wykorzystujących treści generowane przy użyciu AI, oraz zaawansowane metody inżynierii społecznej.
Kluczowe ustalenia badania:
- Z punktu widzenia potencjalnych strat finansowych dla firm najniebezpieczniejsze są kradzieże danych dostępowych (50%), e-maile BEC (28%) oraz ujawnienie poufnych informacji (22%).
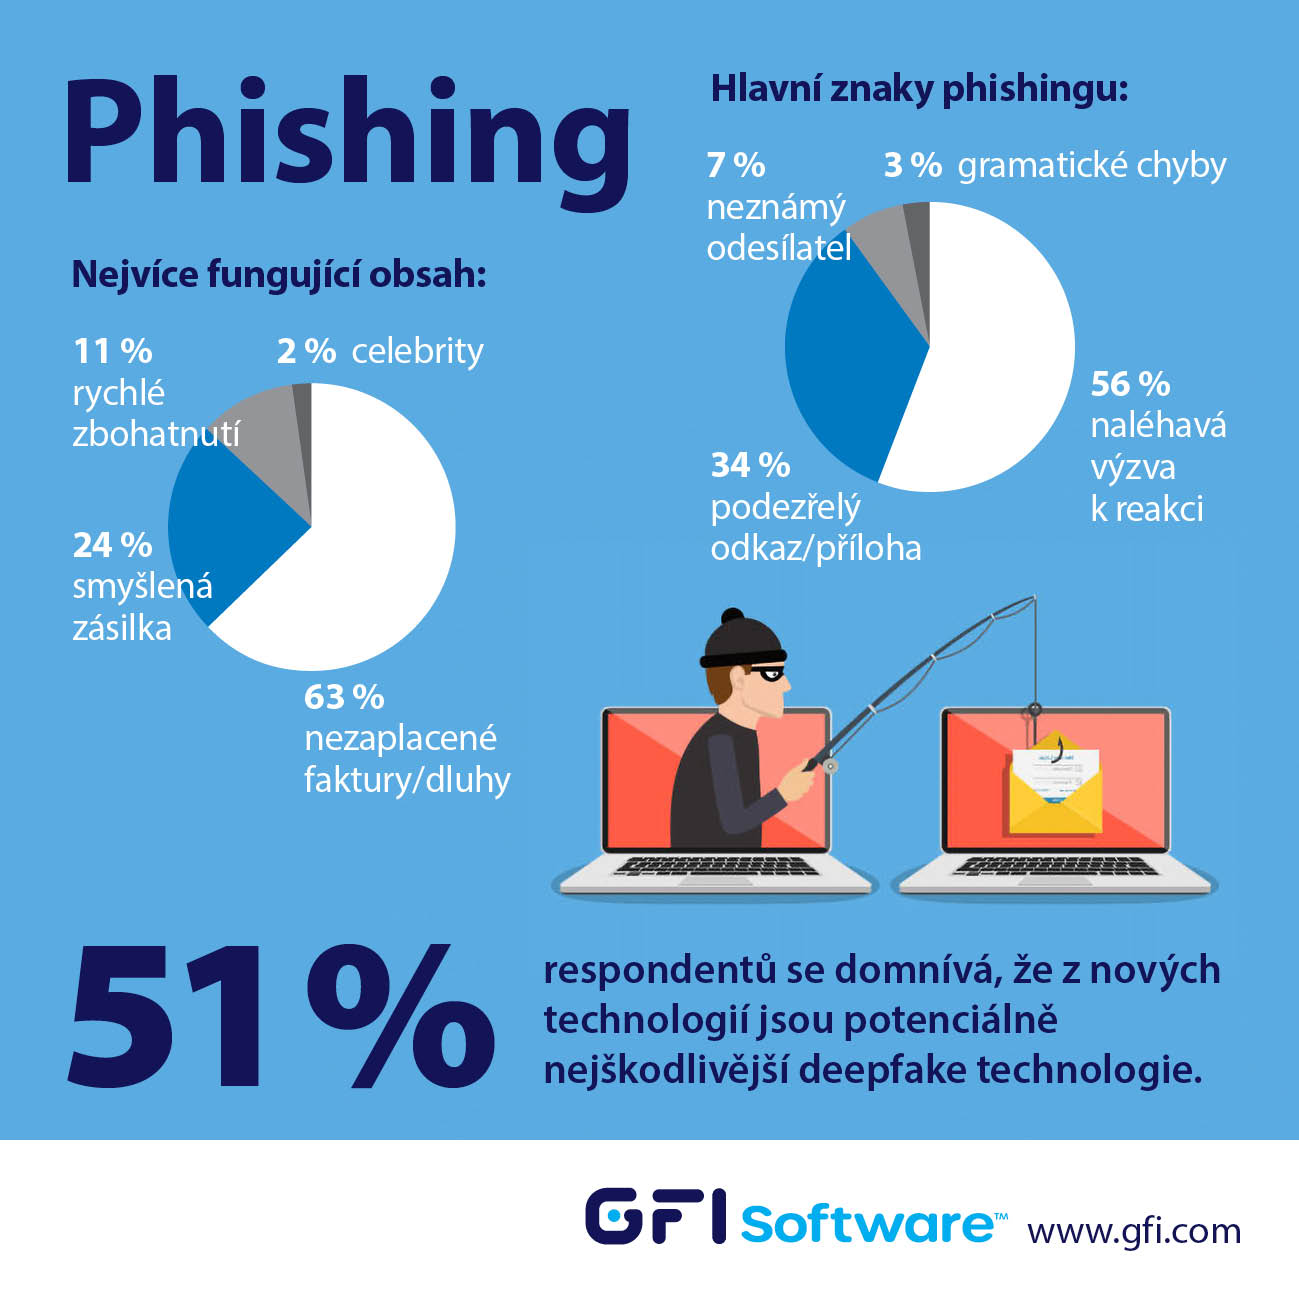
- Według 56% respondentów najczęstszą cechą e-maila phishingowego jest pilne wezwanie do reakcji, dla 34% respondentów podejrzany link lub załącznik, a dla 7% nieznany nadawca.
- Jeśli chodzi o treść e-maila, 63% specjalistów uważa, że najskuteczniej może zmylić użytkownika wiadomość o niezapłaconej fakturze lub zaległej kwocie, 24% informacja o fikcyjnej przesyłce, a 10% oferta szybkiego wzbogacenia się.
- Najwięcej respondentów (51%) uważa, że spośród nowych technologii potencjalnie najbardziej szkodliwe są filmy lub wiadomości głosowe deepfake.
„E-maile phishingowe są od dawna najczęściej wykorzystywanym wektorem cyberataków i niestety, z punktu widzenia hakerów, również bardzo skutecznym finansowo” – powiedział Jozef Kačala, Vicepresident of Global Sales Engineering w firmie GFI Software. „Musimy liczyć się z wariantem, że użytkownicy w firmach prawdopodobnie nigdy nie będą całkowicie odporni na metody inżynierii społecznej, dlatego należy za pomocą środków technicznych, takich jak filtrowanie poczty elektronicznej na serwerze pocztowym, ograniczać liczbę e-maili phishingowych do minimum. To minimum nadal oznacza jednak, że trzeba wziąć pod uwagę, iż niektóre e-maile phishingowe przejdą przez zabezpieczenia, czy to z powodu braku reguł, czy błędu ludzkiego. A jeśli tak się stanie, musimy być na to przygotowani.”
GFI MailEssentials to rozwiązanie do ochrony firmowych e-maili, które oprócz filtrów antywirusowych i antyspamowych zawiera również filtry antyphishingowe blokujące e-maile z podejrzanymi linkami i treściami, zmniejszając tym samym prawdopodobieństwo ryzykownych zachowań użytkowników. MailEssentials jest jednym z produktów, który niedawno zintegrował dodatek CoPilot oparty na sztucznej inteligencji (AI) do automatycznego tworzenia własnych reguł filtrowania, odzwierciedlających środowisko firmy i możliwe dane, które mogłyby wyciec. CoPilot będzie specjalizował się głównie w ochronie przed wyciekiem danych (DLP), uwzględniając możliwość, że jakiś atak phishingowy (czy to przez e-mail, SMS czy rozmowę telefoniczną) zakończy się powodzeniem, a pracownik nieumyślnie wyśle atakującemu niepożądane dane.
Autor artykułu: Redakcja ZEBR.ai






