

Volgens GFI Software is het versterken van de bescherming van zakelijke e-mail de meest effectieve verdediging
PRAAG, 24 juni 2024 – GFI Software, leverancier van beveiligingsoplossingen voor bedrijfsnetwerken, heeft bekendgemaakt dat volgens een onderzoek onder Tsjechische en Slowaakse partners diefstal van inloggegevens en gerichte vervalste e-mails (BEC/Spear Phishing) het grootste potentieel hebben om financiële schade te veroorzaken. Phishing-e-mails spelen hierin een belangrijke rol, omdat zij zakelijke gebruikers kunnen misleiden met uiteenlopende frauduleuze informatie, waaronder onbetaalde facturen, verzonnen schulden of niet-bestaande zendingen.
Bedrijven worden steeds vaker geconfronteerd met het feit dat geavanceerde phishingcampagnes ten grondslag liggen aan de diefstal van inloggegevens, wat leidt tot aanvallen op hun systemen en vervolgens tot ransomwareaanvallen. BEC-campagnes maken onder meer gebruik van deepfake-spraaktechnologieën om betalingsopdrachten naar de rekening van cyberaanvallers te verstrekken. Daarom is het belangrijk om vooral aandacht te besteden aan het groeiende aantal phishing-e-mails, die steeds vaker gebruikmaken van door AI gegenereerde inhoud en geavanceerde methoden van social engineering.
Belangrijkste bevindingen van het onderzoek:
- Vanuit het oogpunt van potentiële financiële schade zijn diefstal van inloggegevens (50%), BEC-e-mails (28%) en het openbaar maken van gevoelige informatie (22%) het gevaarlijkst voor bedrijven.
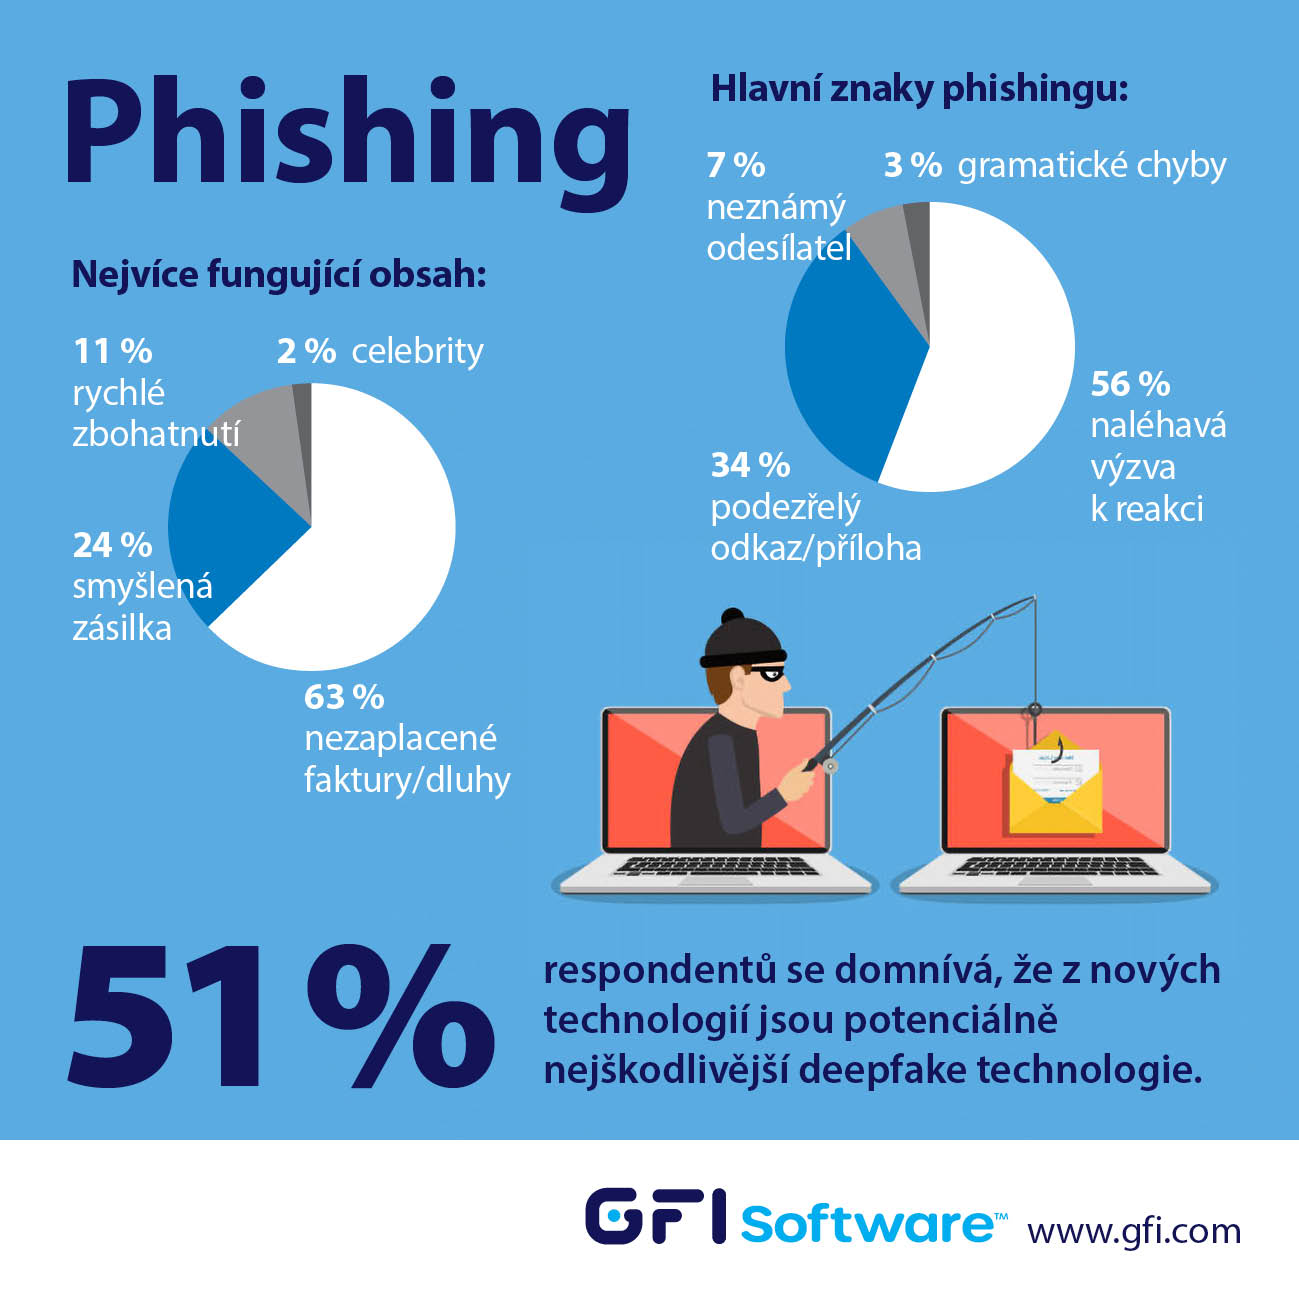
- Volgens 56% van de ondervraagden is een dringende oproep om te reageren het meest voorkomende kenmerk van een phishing-e-mail; voor 34% van de respondenten zijn dit een verdachte link of bijlage, en voor 7% een onbekende afzender.
- Wat de inhoud van de e-mail betreft, denkt 63% van de deskundigen dat een bericht over een onbetaalde factuur of openstaand bedrag gebruikers het betrouwbaarst kan misleiden, 24% noemt informatie over een verzonnen zending en 10% een aanbod om snel rijk te worden.
- De meeste ondervraagden (51%) zijn van mening dat deepfakevideo's of spraakberichten van de nieuwe technologieën potentieel het schadelijkst zijn.
„Phishing-e-mails zijn al lange tijd de meest gebruikte vector voor cyberaanvallen en vanuit het perspectief van hackers helaas ook financieel zeer succesvol“, aldus Jozef Kačala, Vice President of Global Sales Engineering bij GFI Software. „We moeten rekening houden met de mogelijkheid dat gebruikers binnen bedrijven waarschijnlijk nooit volledig immuun zullen zijn voor methoden van social engineering. Daarom is het noodzakelijk om met technische middelen, zoals e-mailfiltering op de mailserver, het aantal phishing-e-mails tot een minimum te beperken. Dit minimum betekent echter nog steeds dat we er rekening mee moeten houden dat sommige phishing-e-mails door de beveiliging heen komen, hetzij door ontbrekende regels, hetzij door menselijke fouten. En als dat gebeurt, moeten we daarop voorbereid zijn.“
GFI MailEssentials is een oplossing voor de bescherming van zakelijke e-mail die naast antivirus- en antispamfilters ook antiphishingfilters bevat. Deze blokkeren e-mails met verdachte links en inhoud, waardoor de kans op risicovol gedrag van gebruikers wordt verkleind. MailEssentials is een van de producten waarin onlangs de op kunstmatige intelligentie (AI) gebaseerde add-on CoPilot is geïntegreerd voor het automatisch aanmaken van eigen filterregels die rekening houden met de context van het bedrijf en mogelijke gegevens die kunnen lekken. CoPilot zal zich vooral specialiseren in bescherming tegen datalekken (DLP), rekening houdend met de mogelijkheid dat een phishingaanval (via e-mail, sms of telefoongesprek) succesvol is en een medewerker onbedoeld ongewenste gegevens naar een aanvaller stuurt.
Auteur van het artikel: ZEBR.ai-redactie



