

Sipas GFI Software, mbrojtja më efektive është forcimi i sigurisë së postës elektronike të kompanisë
PRAGË, 24 qershor 2024 – Kompania GFI Software, ofrues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, deklaroi se sipas anketimit të saj të kryer mes partnerëve çekë dhe sllovakë, potencialin më të madh për të shkaktuar dëme financiare e kanë vjedhja e të dhënave të hyrjes dhe e-mail-et e falsifikuara të synuara (BEC/Spear Phishing). Një nga rolet kryesore në këtë luhet nga e-mail-et phishing, të cilat mund t'i mashtrojnë përdoruesit e kompanive me një sërë informacioni mashtrues, përfshirë faturat e papaguara, borxhet e sajuara ose dërgesat që nuk ekzistojnë.
Kompanitë po përballen gjithnjë e më shpesh me faktin se fushatat e sofistikuara phishing qëndrojnë pas vjedhjeve të të dhënave të hyrjes, të cilat çojnë në komprometimin e sistemeve të tyre dhe më pas në një sulm ransomware. Nga ana tjetër, fushatat BEC përdorin, ndër të tjera, teknologji zanore deepfake për të dhënë urdhra pagesash në llogaritë e sulmuesve kibernetikë. Prandaj, është e rëndësishme t'i kushtohet vëmendje veçanërisht numrit në rritje të e-mail-eve phishing, të cilat përdorin gjithnjë e më shpesh përmbajtje të gjeneruar me ndihmën e AI, si edhe metodave të sofistikuara të inxhinierisë sociale.
Gjetjet kryesore të anketës:
- Nga këndvështrimi i dëmeve të mundshme financiare, më të rrezikshmet për kompanitë janë vjedhja e të dhënave të hyrjes (50 %), e-mail-et BEC (28 %) dhe publikimi i informacionit të ndjeshëm (22 %).
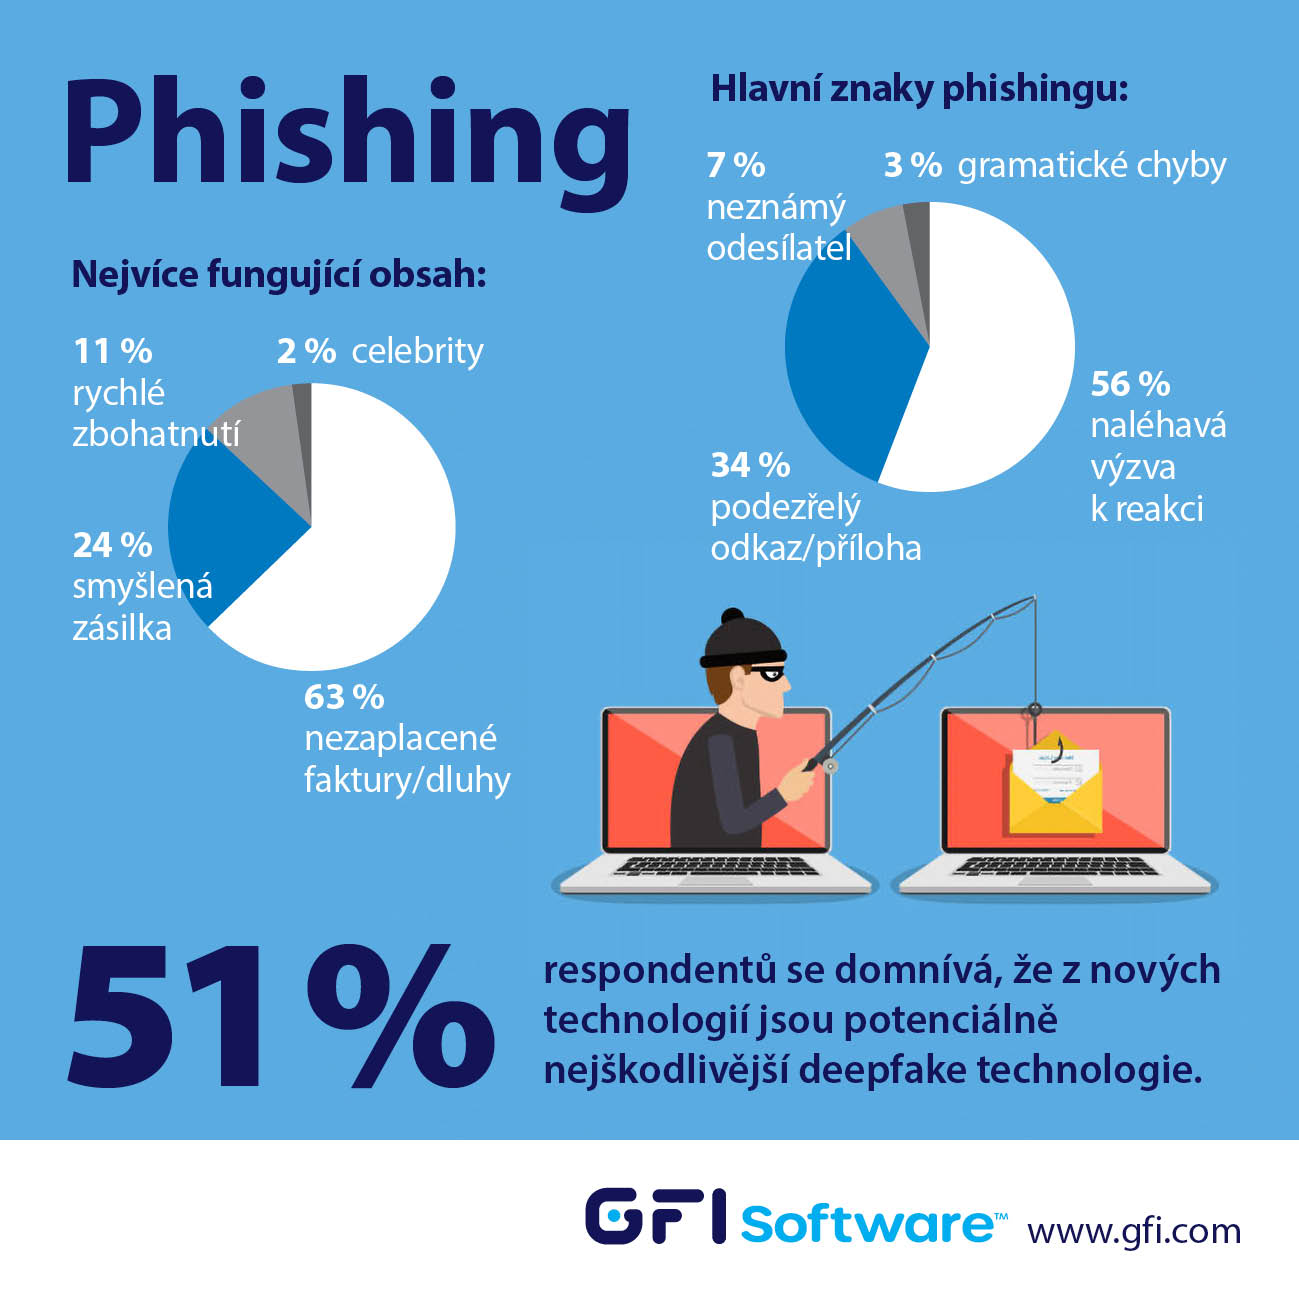
- Sipas 56 % të të anketuarve, shenja më e zakonshme e një e-mail-i phishing është një thirrje urgjente për të reaguar ndaj tij; për 34 % të respondentëve është një lidhje ose bashkëngjitje e dyshimtë, ndërsa për 7 % është një dërgues i panjohur.
- Për sa i përket përmbajtjes së e-mail-it, 63 % e ekspertëve mendojnë se mesazhi për një faturë të papaguar ose shumë borxhi mund ta ngatërrojë përdoruesin në mënyrën më të besueshme, 24 % informacioni për një dërgesë të sajuar dhe 10 % oferta për t'u pasuruar shpejt.
- Numri më i madh i të anketuarve (51 %) mendon se, ndër teknologjitë e reja, më potencialisht të dëmshme janë videot ose mesazhet zanore deepfake.
„E-mail-et phishing janë prej kohësh vektori më i përdorur i sulmeve kibernetike dhe, nga këndvështrimi i hakerëve, fatkeqësisht edhe shumë të suksesshme financiarisht“, tha Jozef Kačala, Zëvendëspresident i Inxhinierisë Globale të Shitjeve në GFI Software. „Duhet të llogarisim me mundësinë që përdoruesit në kompani ndoshta nuk do të jenë kurrë plotësisht imunë ndaj metodave të inxhinierisë sociale, prandaj është e nevojshme që me ndihmën e mjeteve teknike, si filtrimi i postës elektronike në serverin e postës, të reduktohet numri i e-mail-eve phishing në minimum. Por ky minimum ende do të thotë se duhet të marrim parasysh që disa e-mail-e phishing do të kalojnë mbrojtjen, qoftë për shkak të rregullave që mungojnë, qoftë për shkak të gabimit njerëzor. Dhe se, nëse kjo ndodh, duhet të jemi të përgatitur.“
GFI MailEssentials është një zgjidhje për mbrojtjen e e-mail-eve të kompanive, e cila përveç filtrave antivirus dhe antispam përmban edhe filtra antiphishing që bllokojnë e-mail-et me lidhje dhe përmbajtje të dyshimtë, duke ulur kështu mundësinë e sjelljes së rrezikshme të përdoruesve. MailEssentials është një nga produktet që së fundmi integroi shtesën CoPilot, të bazuar në inteligjencën artificiale (AI), për krijimin automatik të rregullave të personalizuara të filtrimit, të cilat pasqyrojnë mjedisin e kompanisë dhe të dhënat e mundshme që mund të rrjedhin. CoPilot do të specializohet kryesisht në mbrojtjen kundër rrjedhjes së të dhënave (DLP), duke marrë parasysh mundësinë që një sulm phishing (qoftë përmes e-mail-it, SMS-së apo telefonatës) të jetë i suksesshëm dhe që një punonjës t'i dërgojë pa qëllim të dhëna të padëshiruara sulmuesit.
Autori i artikullit: Redaksia ZEBR.ai



