

Podľa GFI Software je najefektívnejšou obranou posilnenie ochrany firemnej elektronickej pošty
PRAHA, 24. júna 2024 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že podľa jej prieskumu uskutočneného medzi českými a slovenskými partnermi majú najväčší potenciál spôsobiť finančné škody krádeže prístupových údajov a cielené podvrhnuté e-maily (BEC/Spear Phishing). Jednu z hlavných úloh v tom zohrávajú phishingové e-maily, ktoré dokážu oklamať firemných používateľov celým radom podvodných informácií vrátane nezaplatených faktúr, vymyslených dlhov či neexistujúcich zásielok.
Firmy sa čoraz častejšie stretávajú s tým, že prepracované phishingové kampane stoja za krádežami prístupových údajov, ktoré vedú k napadnutiu ich systémov a následne k ransomvérovému útoku. BEC kampane zasa využívajú okrem iného deepfake hlasové technológie na zadávanie platobných príkazov na účet kybernetických útočníkov. Preto je dôležité venovať pozornosť najmä rastúcemu počtu phishingových e-mailov, ktoré čoraz častejšie využívajú obsah generovaný pomocou AI, a sofistikovaným metódam sociálneho inžinierstva.
Kľúčové zistenia prieskumu:
- Z pohľadu potenciálnych finančných škôd sú pre firmy najnebezpečnejšie krádeže prístupových údajov (50 %), BEC e-maily (28 %) a zverejnenie citlivých informácií (22 %).
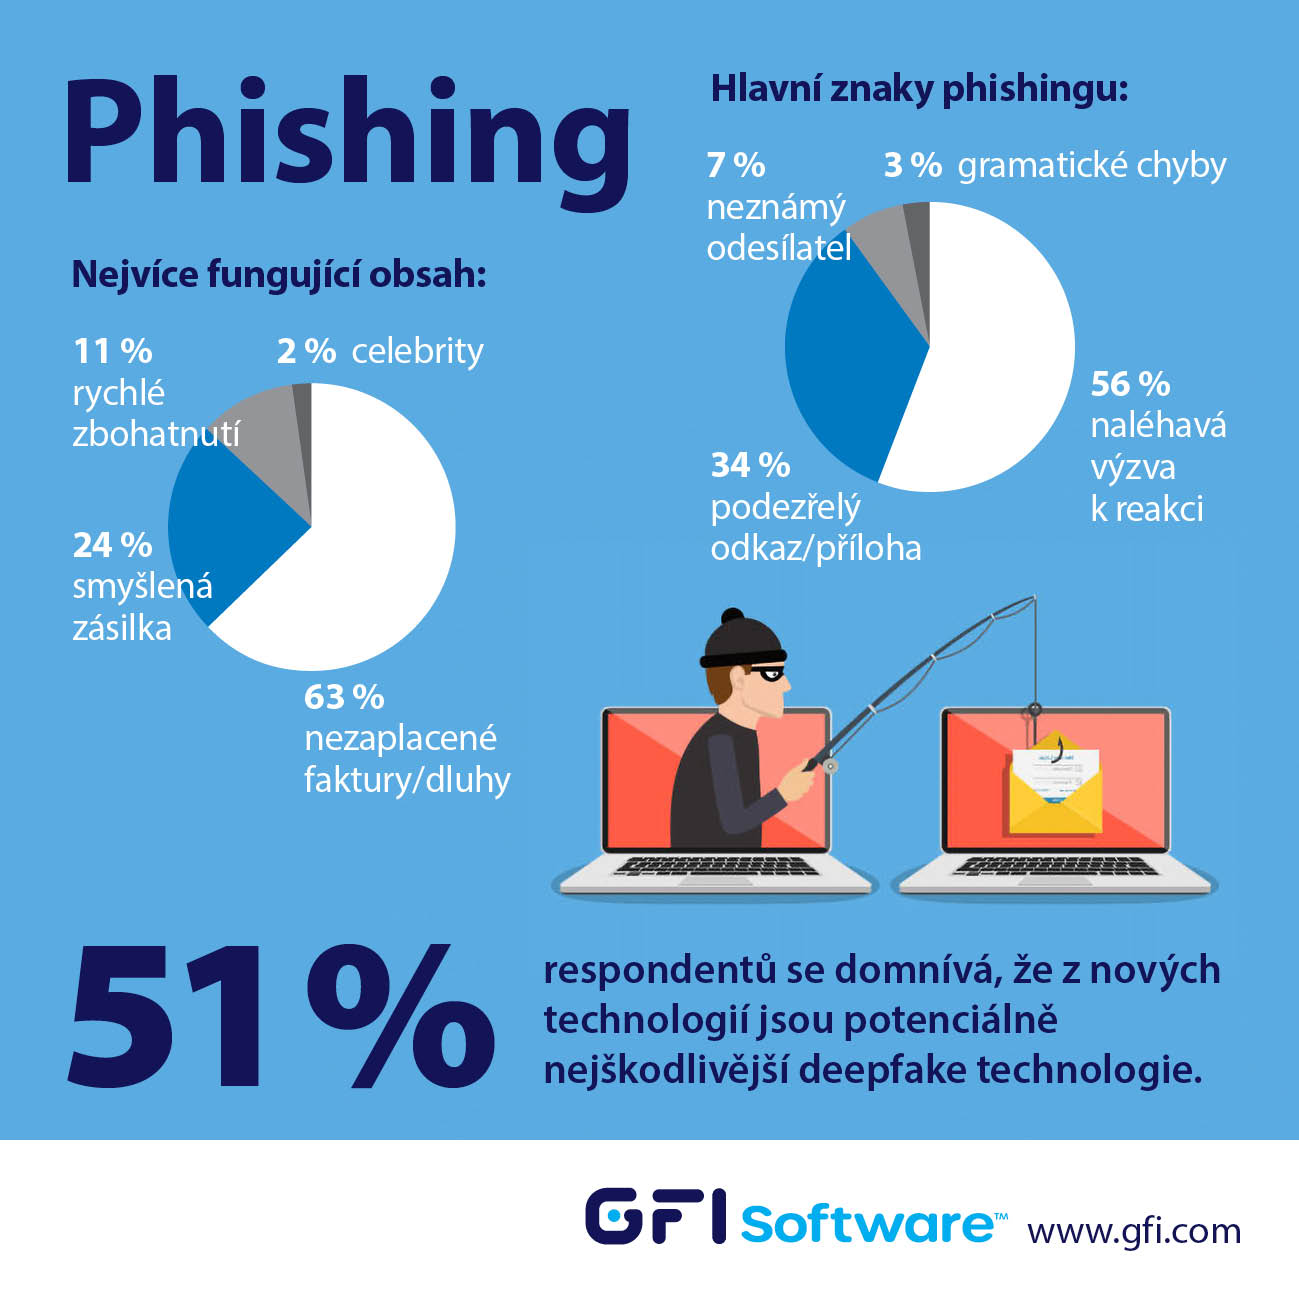
- Podľa 56 % opýtaných je najčastejším znakom phishingového e-mailu naliehavá výzva na reakciu, pre 34 % respondentov podozrivý odkaz alebo príloha a pre 7 % neznámy odosielateľ.
- Pokiaľ ide o obsah e-mailu, 63 % odborníkov sa domnieva, že používateľa najspoľahlivejšie dokáže zmiasť správa o nezaplatenej faktúre či dlžnej sume, 24 % informácia o vymyslenej zásielke a 10 % ponuka rýchleho zbohatnutia.
- Najviac opýtaných (51 %) sa domnieva, že z nových technológií sú potenciálne najškodlivejšie deepfake videá či hlasové správy.
„Phishingové e-maily sú dlhodobo najviac využívaným vektorom kybernetických útokov a z pohľadu hackerov, žiaľ, aj finančne veľmi úspešným,“ povedal Jozef Kačala, Vicepresident of Global Sales Engineering v spoločnosti GFI Software. „Musíme počítať s variantom, že používatelia vo firmách asi nikdy nebudú úplne imúnni voči metódam sociálneho inžinierstva, a preto je potrebné pomocou technických prostriedkov, ako je filtrovanie elektronickej pošty na mailserveri, zredukovať počet phishingových e-mailov na minimum. Toto minimum však stále znamená, že je potrebné vziať do úvahy, že niektoré phishingové e-maily prejdú cez ochranu, či už pre chýbajúce pravidlá, alebo ľudskú chybu. A že ak sa tak stane, musíme byť na to pripravení.“
GFI MailEssentials je riešenie ochrany firemných e-mailov, ktoré okrem antivírusových a antispamových obsahuje aj antiphishingové filtre blokujúce e-maily s podozrivými odkazmi a obsahom, čím znižujú pravdepodobnosť rizikového správania používateľov. MailEssentials je jedným z produktov, ktorý nedávno integroval doplnok CoPilot postavený na umelej inteligencii (AI) na automatické vytváranie vlastných pravidiel filtrovania, ktoré zohľadňujú zázemie spoločnosti a možné údaje, ktoré by mohli uniknúť. CoPilot sa bude špecializovať najmä na ochranu pred únikmi dát (DLP) s ohľadom na možnosť, že niektorý phishingový útok (či už cez e-mail, SMS alebo telefonický hovor) bude úspešný a zamestnanec neúmyselne odošle neželané údaje útočníkovi.
Autor článku: Redakcia ZEBR.ai






