

Prema GFI Software, najefikasnija odbrana je jačanje zaštite poslovne elektronske pošte
PRAHA, 24. juna 2024. – Kompanija GFI Software, dobavljač sigurnosnih rješenja u poslovnim mrežama, navela je da prema anketi provedenoj među češkim i slovačkim partnerima najveći potencijal za uzrokovanje finansijske štete imaju krađe pristupnih podataka i ciljane lažne e-poruke (BEC/Spear Phishing). Jednu od glavnih uloga u tome imaju phishing e-poruke koje mogu obmanuti poslovne korisnike čitavim nizom lažnih informacija, uključujući neplaćene račune, izmišljene dugove ili nepostojeće pošiljke.
Kompanije se sve češće susreću s tim da iza krađe pristupnih podataka stoje sofisticirane phishing kampanje, koje dovode do napada na njihove sisteme, a potom i do ransomware napada. BEC kampanje, između ostalog, koriste deepfake glasovne tehnologije za izdavanje naloga za plaćanje na račune kibernetičkih napadača. Stoga je važno obratiti pažnju posebno na rastući broj phishing e-poruka koje sve češće koriste sadržaj generiran uz pomoć AI te sofisticirane metode socijalnog inženjeringa.
Ključni nalazi istraživanja:
- Iz perspektive potencijalne finansijske štete, za kompanije su najopasnije krađe pristupnih podataka (50 %), BEC e-poruke (28 %) i objavljivanje osjetljivih informacija (22 %).
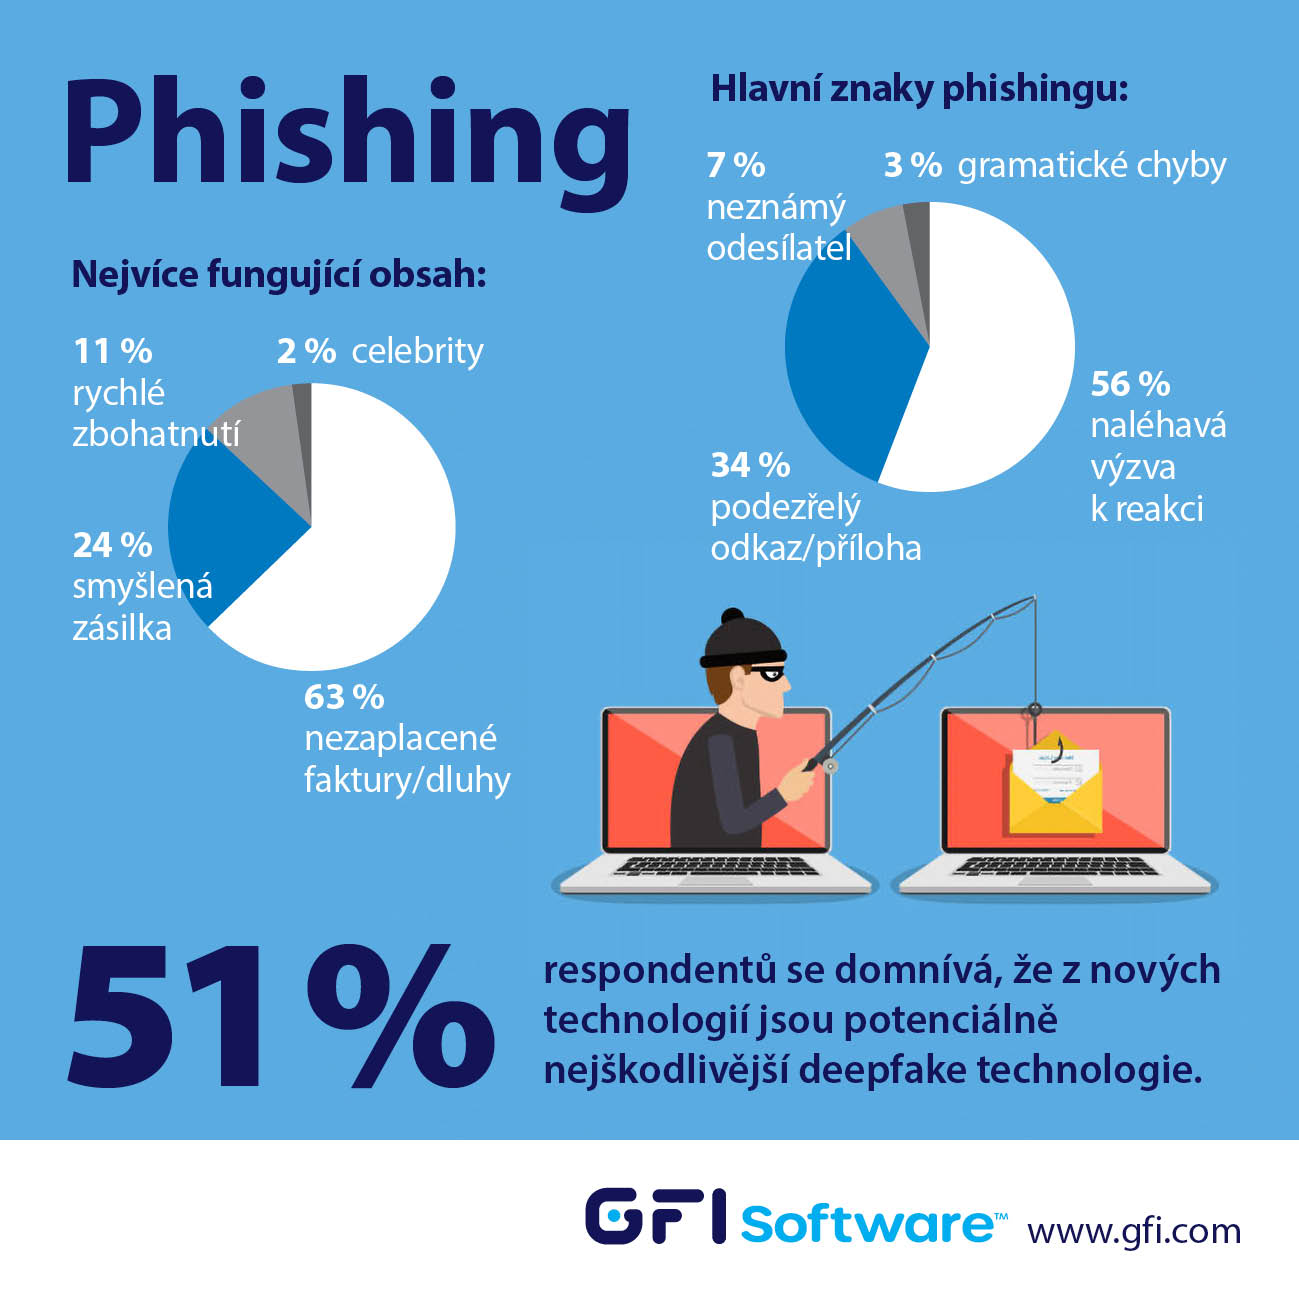
- Prema 56 % ispitanika, najčešći znak phishing e-poruke je hitan poziv da se na nju reagira, za 34 % ispitanika sumnjiva poveznica ili prilog, a za 7 % nepoznati pošiljalac.
- Kada je riječ o sadržaju e-poruke, 63 % stručnjaka smatra da korisnike najpouzdanije može zbuniti poruka o neplaćenom računu ili dugovanom iznosu, 24 % informacija o izmišljenoj pošiljci, a 10 % ponuda za brzo bogaćenje.
- Najviše ispitanika (51 %) smatra da su od novih tehnologija potencijalno najštetniji deepfake videozapisi ili glasovne poruke.
„Phishing e-poruke dugoročno su najčešće korišteni vektor kibernetičkih napada i, iz perspektive hakera, nažalost i finansijski vrlo uspješan“, rekao je Jozef Kačala, potpredsjednik Global Sales Engineeringa u kompaniji GFI Software. „Moramo računati s mogućnošću da korisnici u kompanijama vjerovatno nikada neće biti potpuno imuni na metode socijalnog inženjeringa, te je zato potrebno uz pomoć tehničkih sredstava, poput filtriranja elektronske pošte na mail serveru, smanjiti broj phishing e-poruka na minimum. Međutim, taj minimum i dalje znači da treba uzeti u obzir da će neke phishing e-poruke proći zaštitu, bilo zbog nedostajućih pravila ili ljudske greške. A ako se to dogodi, moramo biti spremni.“
GFI MailEssentials je rješenje za zaštitu poslovnih e-poruka koje, pored antivirusnih i anti-spam filtera, sadrži i anti-phishing filtere koji blokiraju e-poruke sa sumnjivim poveznicama i sadržajem, čime se smanjuje vjerovatnoća rizičnog ponašanja korisnika. MailEssentials je jedan od proizvoda koji je nedavno integrirao dodatak CoPilot zasnovan na umjetnoj inteligenciji (AI) za automatsko kreiranje prilagođenih pravila filtriranja koja odražavaju okruženje kompanije i moguće podatke koji bi mogli procuriti. CoPilot će se prvenstveno specijalizirati za zaštitu od curenja podataka (DLP), uzimajući u obzir mogućnost da neki phishing napad (bilo putem e-pošte, SMS-a ili telefonskog poziva) bude uspješan te da zaposlenik nenamjerno pošalje neželjene podatke napadaču.
Autor članka: Redakcija ZEBR.ai



