

Rastući napadi ransomwarea, ilegalno rudarenje kriptovaluta i druge prijetnje zahtijevat će učinkovitu strategiju uklanjanja ranjivosti u poslovnim mrežama
PRAHA, 27. decembra 2018. – Kompanija GFI Software, dobavljač rješenja za sigurnost poslovnih mreža, predstavila je 6 ključnih koraka učinkovite strategije upravljanja zakrpama, koja će u 2019. godini omogućiti minimiziranje rizika od napada na poslovne mreže raznim zlonamjernim aktivnostima. Strategija između ostalog uključuje reviziju mreže, procjenu rizika, određivanje prioriteta te testiranje i implementaciju postavljene politike.
Prema izvještaju GFI Software zasnovanom na podacima organizacije The National Vulnerability Database, 2017. godine došlo je do značajnog porasta ranjivosti. Prošle godine ukupno je zabilježeno 14 712 ranjivosti, što je 128 % više nego 2016. godine, kada je zabilježeno 6 447 ranjivosti. Može se očekivati da će broj ranjivosti ostati na visokom nivou i u 2018. i 2019. godini – i dalje postoji velika prijetnja ransomware napada, a ove godine je dodatno došlo do značajnog povećanja broja slučajeva zloupotrebe računara za ilegalno rudarenje kriptovaluta – prema nekim podacima za više od 600 %.
Kako se uspješno zaštititi od napada na ranjiva mjesta u vlastitoj poslovnoj mreži:
- Revizija mreže – Važno je znati šta se sve nalazi u računarskoj mreži, tj. računari, serveri, softver i mobilni uređaji, te periodično provjeravati njihovu sigurnost.
- Procjena rizika – Kada znamo čime raspolažemo, potrebno je procijeniti sve moguće rizike povezane s našim sistemima i softverom prema njihovoj ozbiljnosti, obimu i troškovima eventualne obnove poslovanja.
- Određivanje prioriteta – Na osnovu procjene rizika možemo odrediti koji kritični sistemi sadrže najveće ranjivosti i stoga su prvi na listi, kao i period redovnog instaliranja zakrpa.
- Postavljanje politike ažuriranja – Dokumentujemo ko je odgovoran za proces ažuriranja, šta treba ažurirati, kada to treba ažurirati i na koji način.
- Testiranje– Prije uvođenja politike ažuriranja u produkcijski rad, potrebno je isprobati njeno funkcionisanje u testnom okruženju i uočiti posljednje detalje.
- Implementacija– Nakon faze testiranja dolazi vrijeme za njenu implementaciju, ali uspješnim pokretanjem sve ne završava. Politiku upravljanja zakrpama potrebno je neprestano provjeravati, reagovati na nove podsticaje i unapređivati je. Svake godine pojavljuju se nove prijetnje, a ni 2019. godina neće biti izuzetak.
„Većina organizacija svjesna je važnosti redovnog ažuriranja svojih uređaja, ali često koriste ručne, a time i vrlo zahtjevne i dugotrajne načine upravljanja zakrpama“, rekao je Zdeněk Bínek, odgovoran za prodaju rješenja GFI Software u Češkoj Republici i Slovačkoj. „GFI Software nudi integrirane alate, kao što je GFI LanGuard, koji mogu automatizovati procese ažuriranja i time značajno povećati efikasnost sigurnosti poslovnih mreža.“
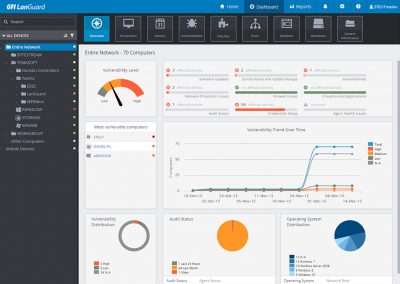
Rješenje GFI LanGuard, koje je također dio licencnog modela GFI Unlimited, pokriva sveobuhvatne potrebe za otkrivanjem ranjivosti i njihovim uklanjanjem, uključujući reviziju mreže i softvera, skeniranje ranjivosti na računarima i mobilnim uređajima te automatizovano upravljanje ažuriranjima za Windows, Mac OS i Linux. Rješenje može pružiti cjelovitu sliku svih instaliranih aplikacija, pregled hardvera u mreži, uključujući mobilne uređaje koji se povezuju na Exchange servere, stanje sigurnosnih aplikacija (antivirusi, antispam programi, firewallovi itd.), pregled otvorenih portova te postojećih dijeljenja i usluga koje rade na uređajima u mreži.
Autor članka: Redakcija ZEBR.ai






