

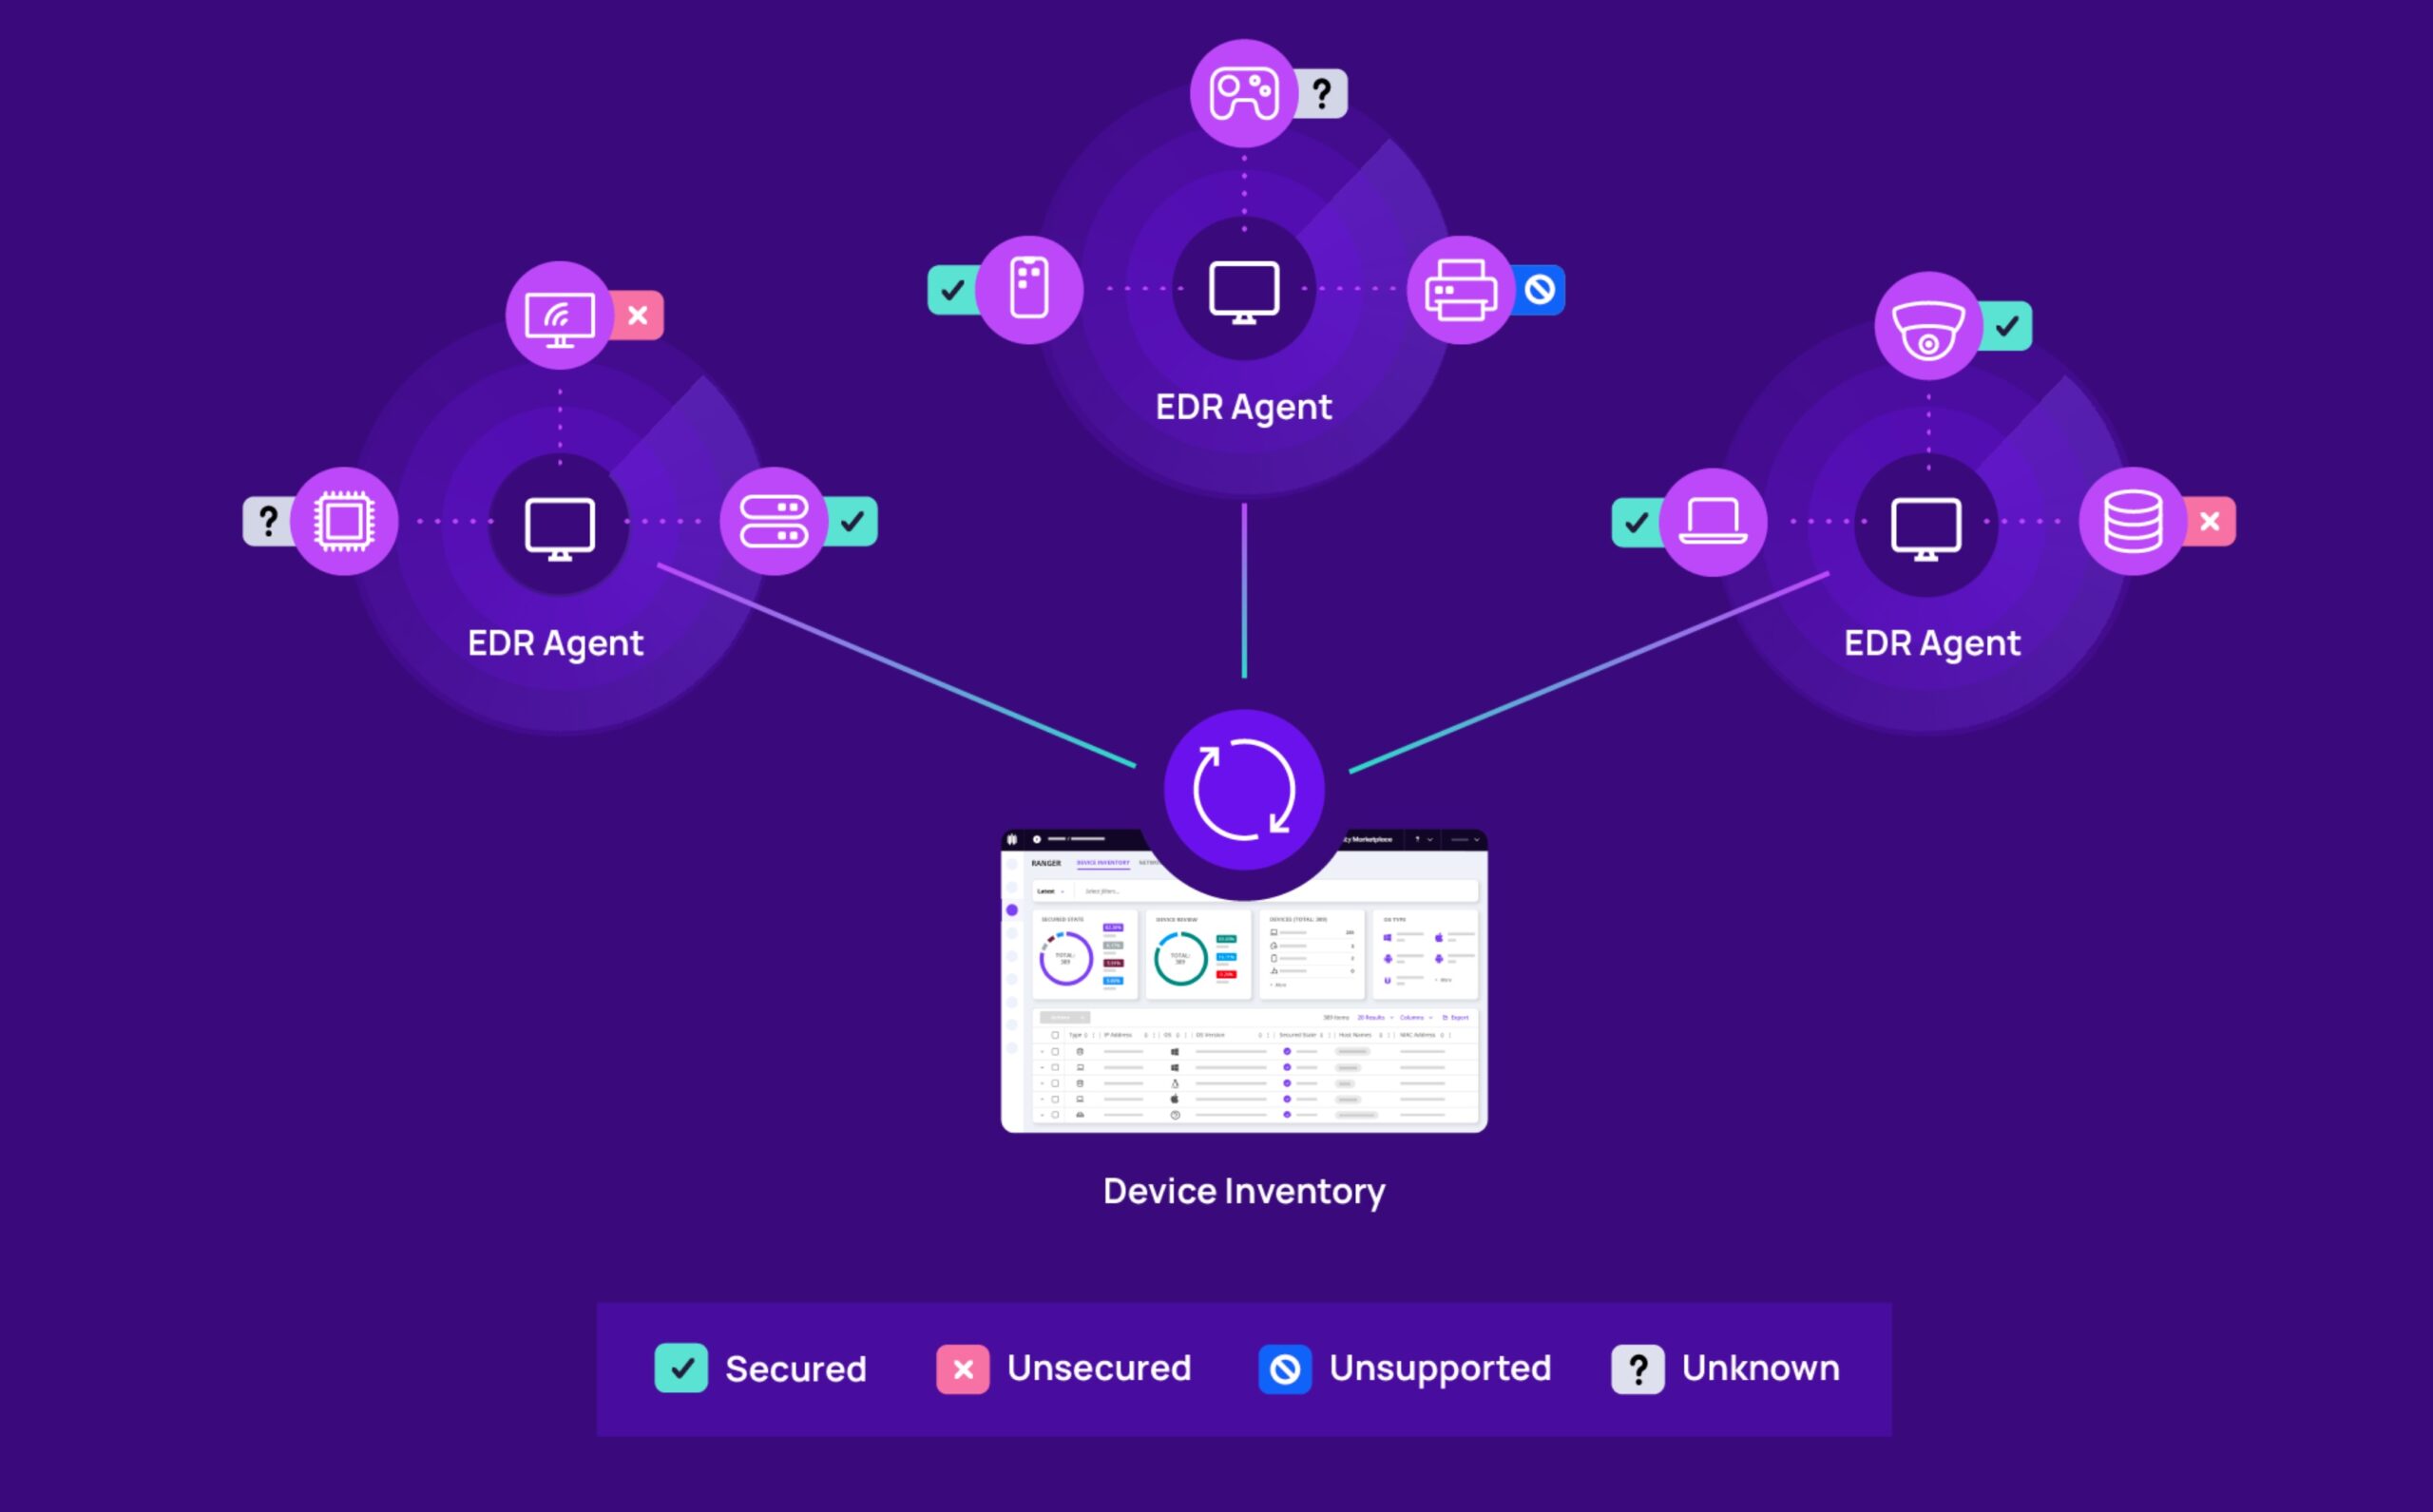
Grâce à la technologie SentinelOne Singularity RANGER, N-able EDR propose une solution permettant de réduire les vecteurs d’attaque potentiels
PRAGUE, le 23 novembre 2023 – La société ZEBRA SYSTEMS, distributeur des solutions N-able sur les marchés tchèque et slovaque, a annoncé que la solution N-able Endpoint Detection and Response (EDR) est désormais également disponible avec une fonction avancée de gestion des surfaces d’attaque potentielles. Grâce à cette fonction, basée sur la technologie SentinelOne Singularity RANGER, les fournisseurs MSP et les professionnels de l’informatique peuvent facilement détecter les appareils vulnérables sur le réseau et prendre les mesures appropriées pour réduire la probabilité de cyberattaques et garantir la conformité réglementaire
Cette fonction avancée constitue une extension de l’agent N-able EDR, ce qui facilite le déploiement et la gestion : aucun agent supplémentaire, matériel ou changement de réseau n’est nécessaire. Les agents EDR servent ensuite de capteurs qui analysent l’ensemble du réseau et collectent des données sur tous les appareils connectés, y compris les IoT. Les administrateurs informatiques peuvent ainsi rapidement identifier les appareils non protégés ou inconnus, réduire les vecteurs d’attaque potentiels et enregistrer les activités à risque en vue d’un éventuel audit ou d’une enquête sur un incident.
L’extension de la solution N-able EDR avec une autre fonction de cybersécurité répond à l’une des principales tendances actuelles : le remplacement des solutions antivirus classiques par des outils plus complets de protection des terminaux (EDR). N-able a identifié 5 techniques capables de contourner la protection antivirus traditionnelle :
- Les logiciels malveillants polymorphes, qui exploitent le fait que les utilisateurs ne maintiennent pas leur liste de signatures à jour.
- Les documents infectés, généralement des fichiers PDF, que les pirates équipent de scripts indétectables par les antivirus et capables d’infecter le système d’exploitation.
- Le drive-by download, c’est-à-dire le téléchargement de fichiers infectés sur des terminaux en exploitant des vulnérabilités du navigateur.
- Les attaques sans fichier, qui pénètrent facilement à travers l’antivirus, car celui-ci ne détecte aucun fichier à contrôler.
- Les logiciels malveillants dissimulés, qui se présentent comme du code inoffensif lors de l’analyse dans un sandbox, mais attendent de pouvoir attaquer dans un environnement réel.
« Alors que les antivirus s’appuient traditionnellement sur des signatures virales, l’EDR surveille en permanence le comportement des processus et alerte sur les dangers potentiels en temps réel », a déclaré Ondřej Šabata, Sales Engineer pour les solutions N-able chez ZEBRA SYSTEMS. « Et il existe désormais une raison supplémentaire de faire évoluer sa protection antivirus vers l’EDR : la technologie SentinelOne Singularity RANGER ajoute à la solution N-able EDR une couche de protection supplémentaire qui permet aux fournisseurs de services de protéger l’ensemble du réseau plutôt que des appareils individuels. »
Cliquez ici pour en savoir plus sur N-able Endpoint Detection and Response (EDR), une solution de protection des terminaux. Vous pouvez vous inscrire au webinaire sur l’EDR, qui aura lieu le 28 novembre, ici.
Auteur de l’article: Rédaction ZEBR.ai






