

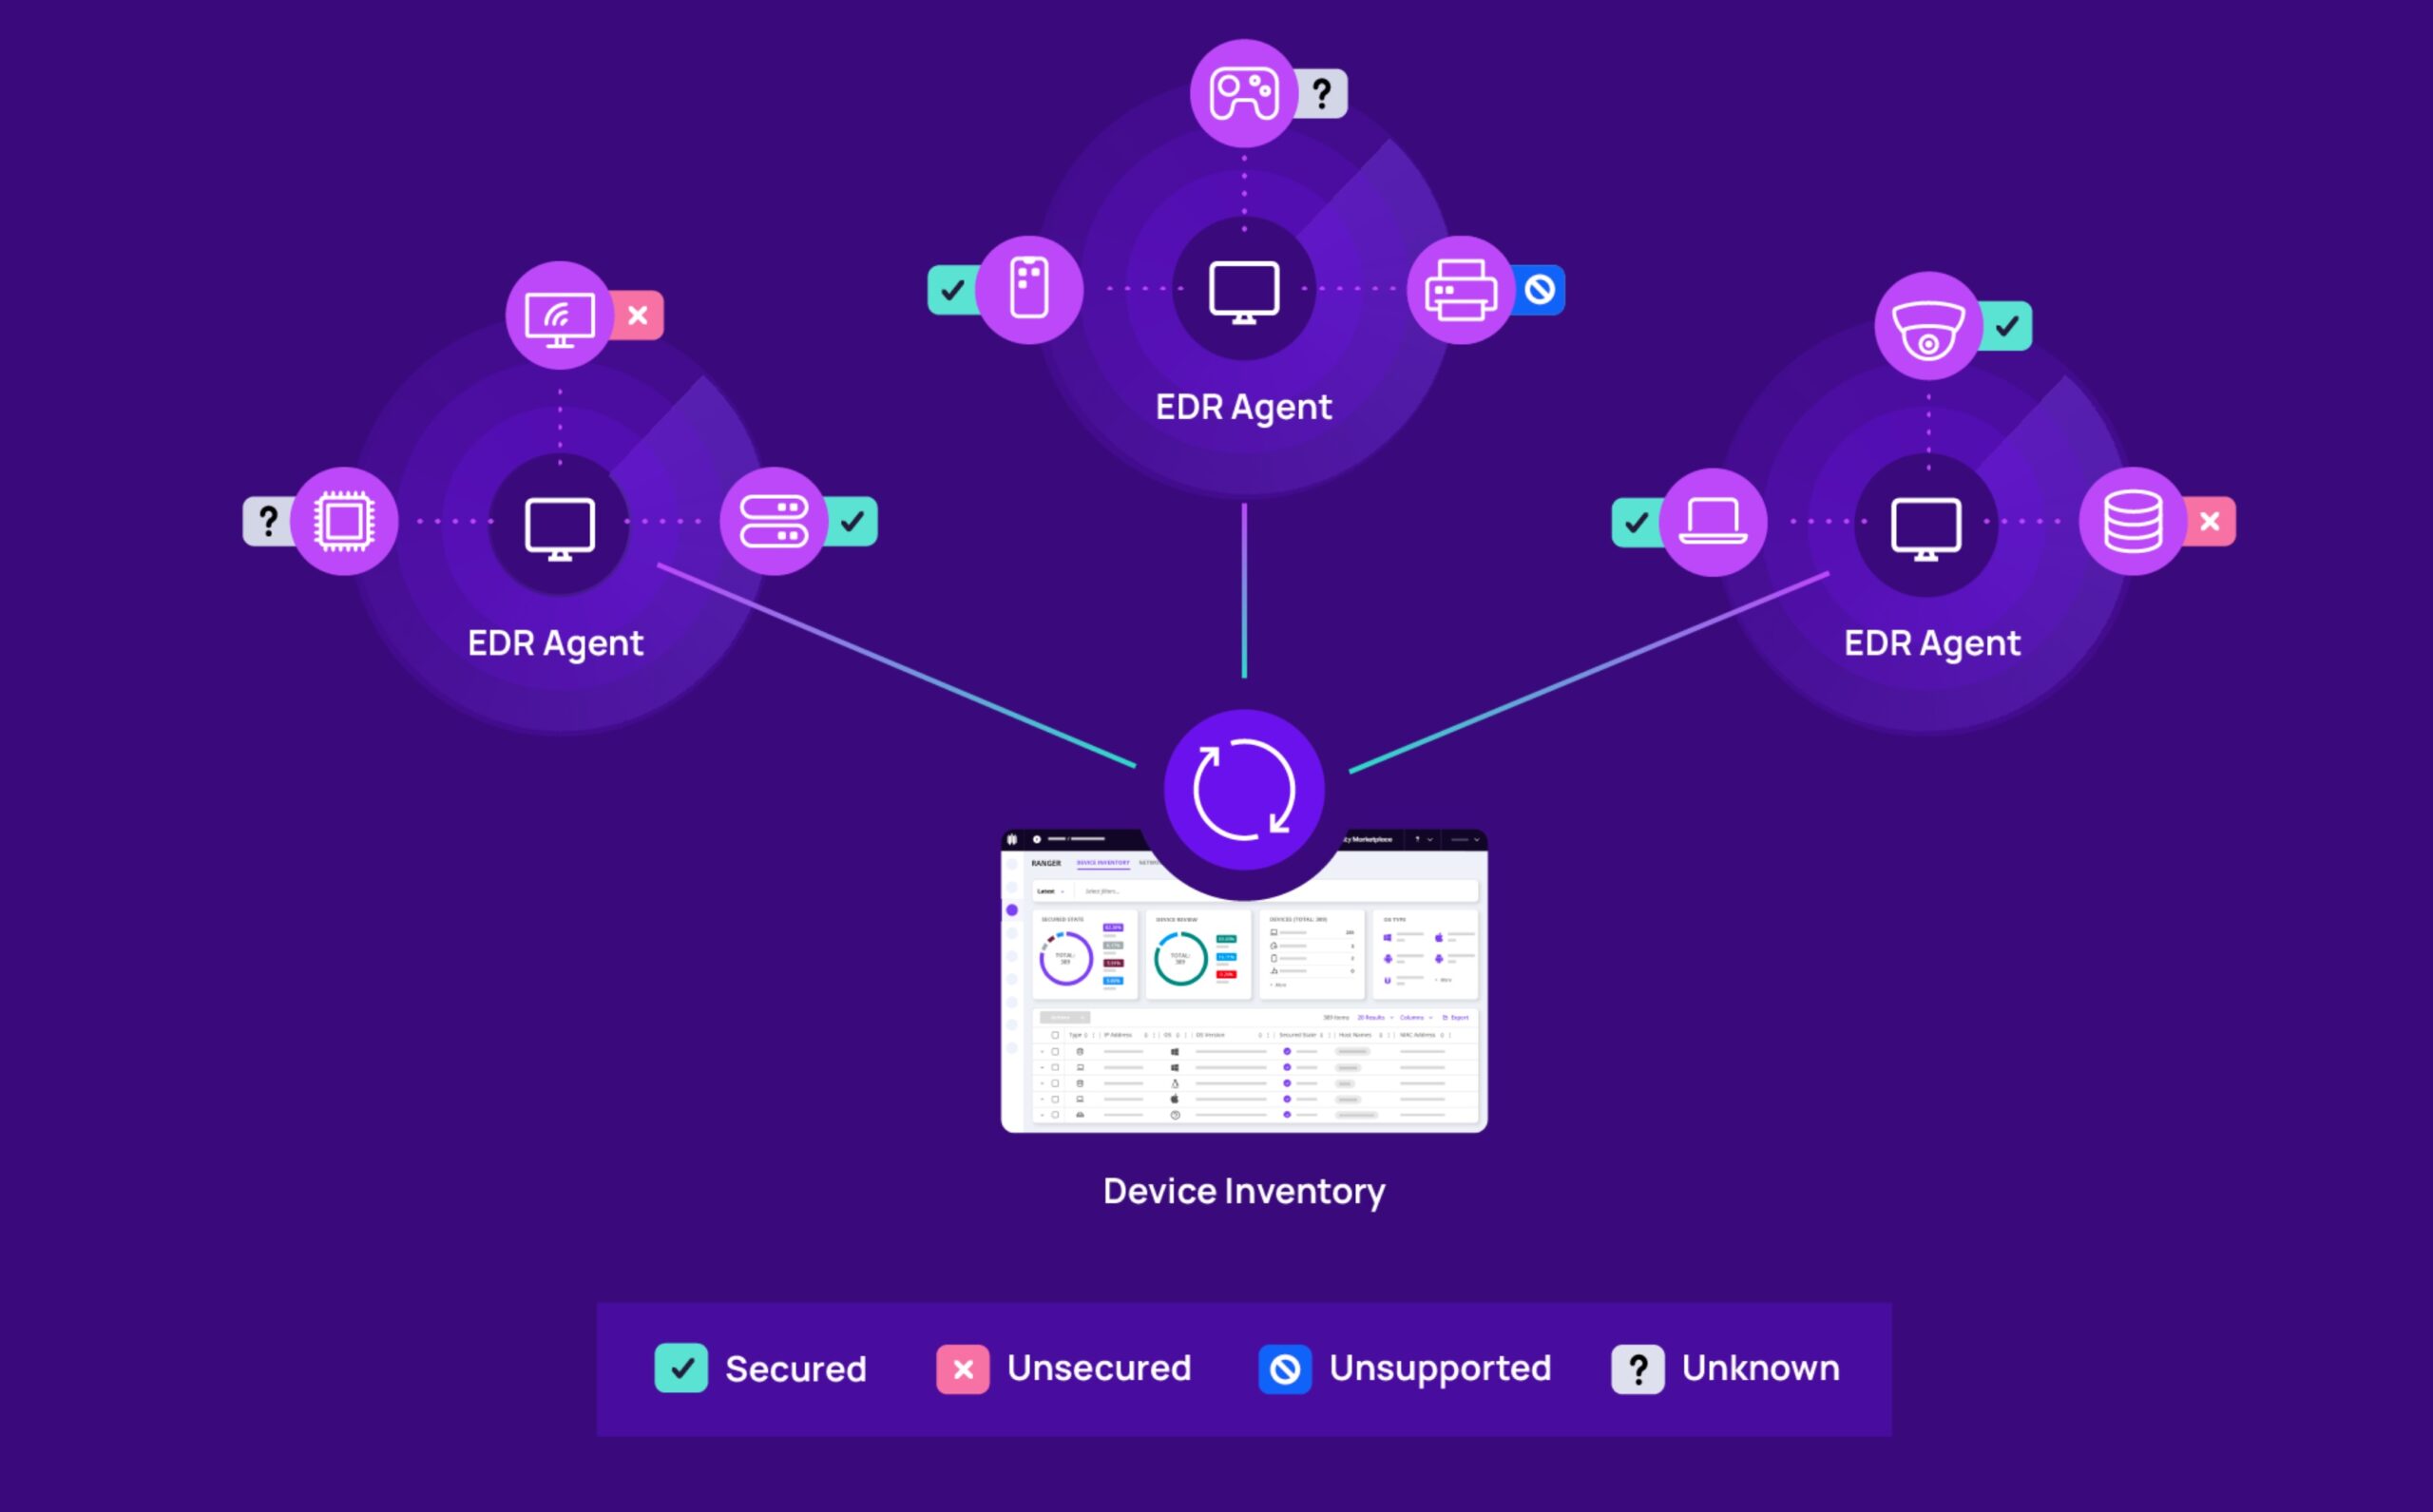
Zahvaljujući korištenju tehnologije SentinelOne Singularity RANGER, N-able EDR dolazi s rješenjem za smanjenje mogućih vektora napada
PRAG, 23. studenoga 2023. – Tvrtka ZEBRA SYSTEMS, distributer rješenja N-able na češkom i slovačkom tržištu, objavila je da je rješenje N-able Endpoint Detection and Response (EDR) sada dostupno i s proširenjem za naprednu funkciju upravljanja potencijalnim područjima napada. Uz ovu funkciju, izgrađenu na tehnologiji SentinelOne Singularity RANGER, MSP pružatelji usluga i IT stručnjaci mogu lako otkriti ranjive uređaje u mreži i poduzeti odgovarajuće mjere za smanjenje vjerojatnosti kibernetičkih napada i osiguravanje usklađenosti s propisima
Napredna funkcija proširenje je N-able EDR agenta, što olakšava implementaciju i upravljanje – nisu potrebni dodatni agenti, hardver ni promjene mreže. EDR agenti zatim služe kao senzori koji skeniraju cijelu mrežu i prikupljaju podatke o svim povezanim uređajima, uključujući IoT. IT administratori tako mogu brzo identificirati nezaštićene ili nepoznate uređaje, smanjiti moguće vektore napada i evidentirati rizične aktivnosti za eventualnu reviziju ili istragu incidenata.
Proširenje rješenja N-able EDR dodatnom funkcijom kibernetičke sigurnosti odgovara na jedan od ključnih aktualnih trendova, a to je zamjena uobičajenih antivirusnih rješenja sveobuhvatnijim alatima za zaštitu krajnjih uređaja (EDR). Tvrtka N-able identificirala je 5 tehnika koje mogu zaobići tradicionalnu antivirusnu zaštitu:
- Polimorfni malware, koji iskorištava činjenicu da korisnici ne održavaju svoj popis signatura ažurnim.
- Zaraženi dokumenti, tipično PDF datoteke, koje hakeri opreme skriptama koje antivirus ne može otkriti i koje mogu napasti operativni sustav.
- Drive-by download, odnosno preuzimanje zaraženih datoteka na krajnje uređaje iskorištavanjem ranjivosti u pregledniku.
- Napadi bez datoteka, koji lako prolaze kroz antivirus jer on ne otkriva datoteke za provjeru.
- Skriveni malware, koji se tijekom skeniranja u sandboxu predstavlja kao bezopasan kod, ali čeka priliku da napadne u stvarnom okruženju.
„Dok se antivirusi tradicionalno oslanjaju na virusne signature, EDR neprekidno prati ponašanje procesa i upozorava na moguće opasnosti u stvarnom vremenu“, rekao je Ondřej Šabata, Sales Engineer za rješenja N-able u tvrtki ZEBRA SYSTEMS. „A sada postoji još jedan razlog za nadogradnju antivirusne zaštite na EDR: tehnologija SentinelOne Singularity RANGER proširuje rješenje N-able EDR dodatnim slojem zaštite koji pružateljima usluga omogućuje zaštitu cijele mreže, umjesto pojedinačnih uređaja.“
Kliknite ovdje za više informacija o N-able Endpoint Detection and Response (EDR), rješenju za zaštitu krajnjih točaka. Pridružiti se webinaru o EDR-u, koji se održava 28. 11., možete ovdje.
Autor članka: Uredništvo ZEBR.ai






