

A rendszeres Acronis Cyberthreats Report közzétette a 2024 első félévében gyűjtött adatokat
PRÁGA, 2024. július 30. – Az Acronis, a kiberbiztonság és adatvédelem globális vezetője, ma közzétette a 2024 első félévére vonatkozó új kutatási eredményeket féléves kiberfenyegetési jelentésében. Az Acronis Cyberthreats Report H1 2024 több mint egymillió egyedi végpontról származó, világszerte gyűjtött adatokat használ fel, hogy áttekintést nyújtson a globális kiberbiztonsági trendekről. A legfrissebb jelentés megállapította, hogy az e-mailes támadások száma 293%-kal nőtt 2023 azonos időszakához képest. A felderített zsarolóvírus-támadások száma is emelkedett: 2023 negyedik negyedéve és 2024 első negyedéve között 32%-kal nőtt.
A zsarolóvírusok továbbra is jelentős fenyegetést jelentenek a kis- és középvállalkozások (SMB) számára, különösen olyan kritikus ágazatokban, mint a közigazgatás és az egészségügy. 2024 első negyedévében az Acronis 10 új zsarolóvírus-csoportot észlelt, amelyek összesen 84 kibertámadást hajtottak végre világszerte. Az ebben az időszakban azonosított 10 legaktívabb zsarolóvírus-család közül különösen három rendkívül aktív csoport emelkedik ki, amelyek együttesen a támadások 35%-áért felelősek: LockBit, Black Basta és PLAY.
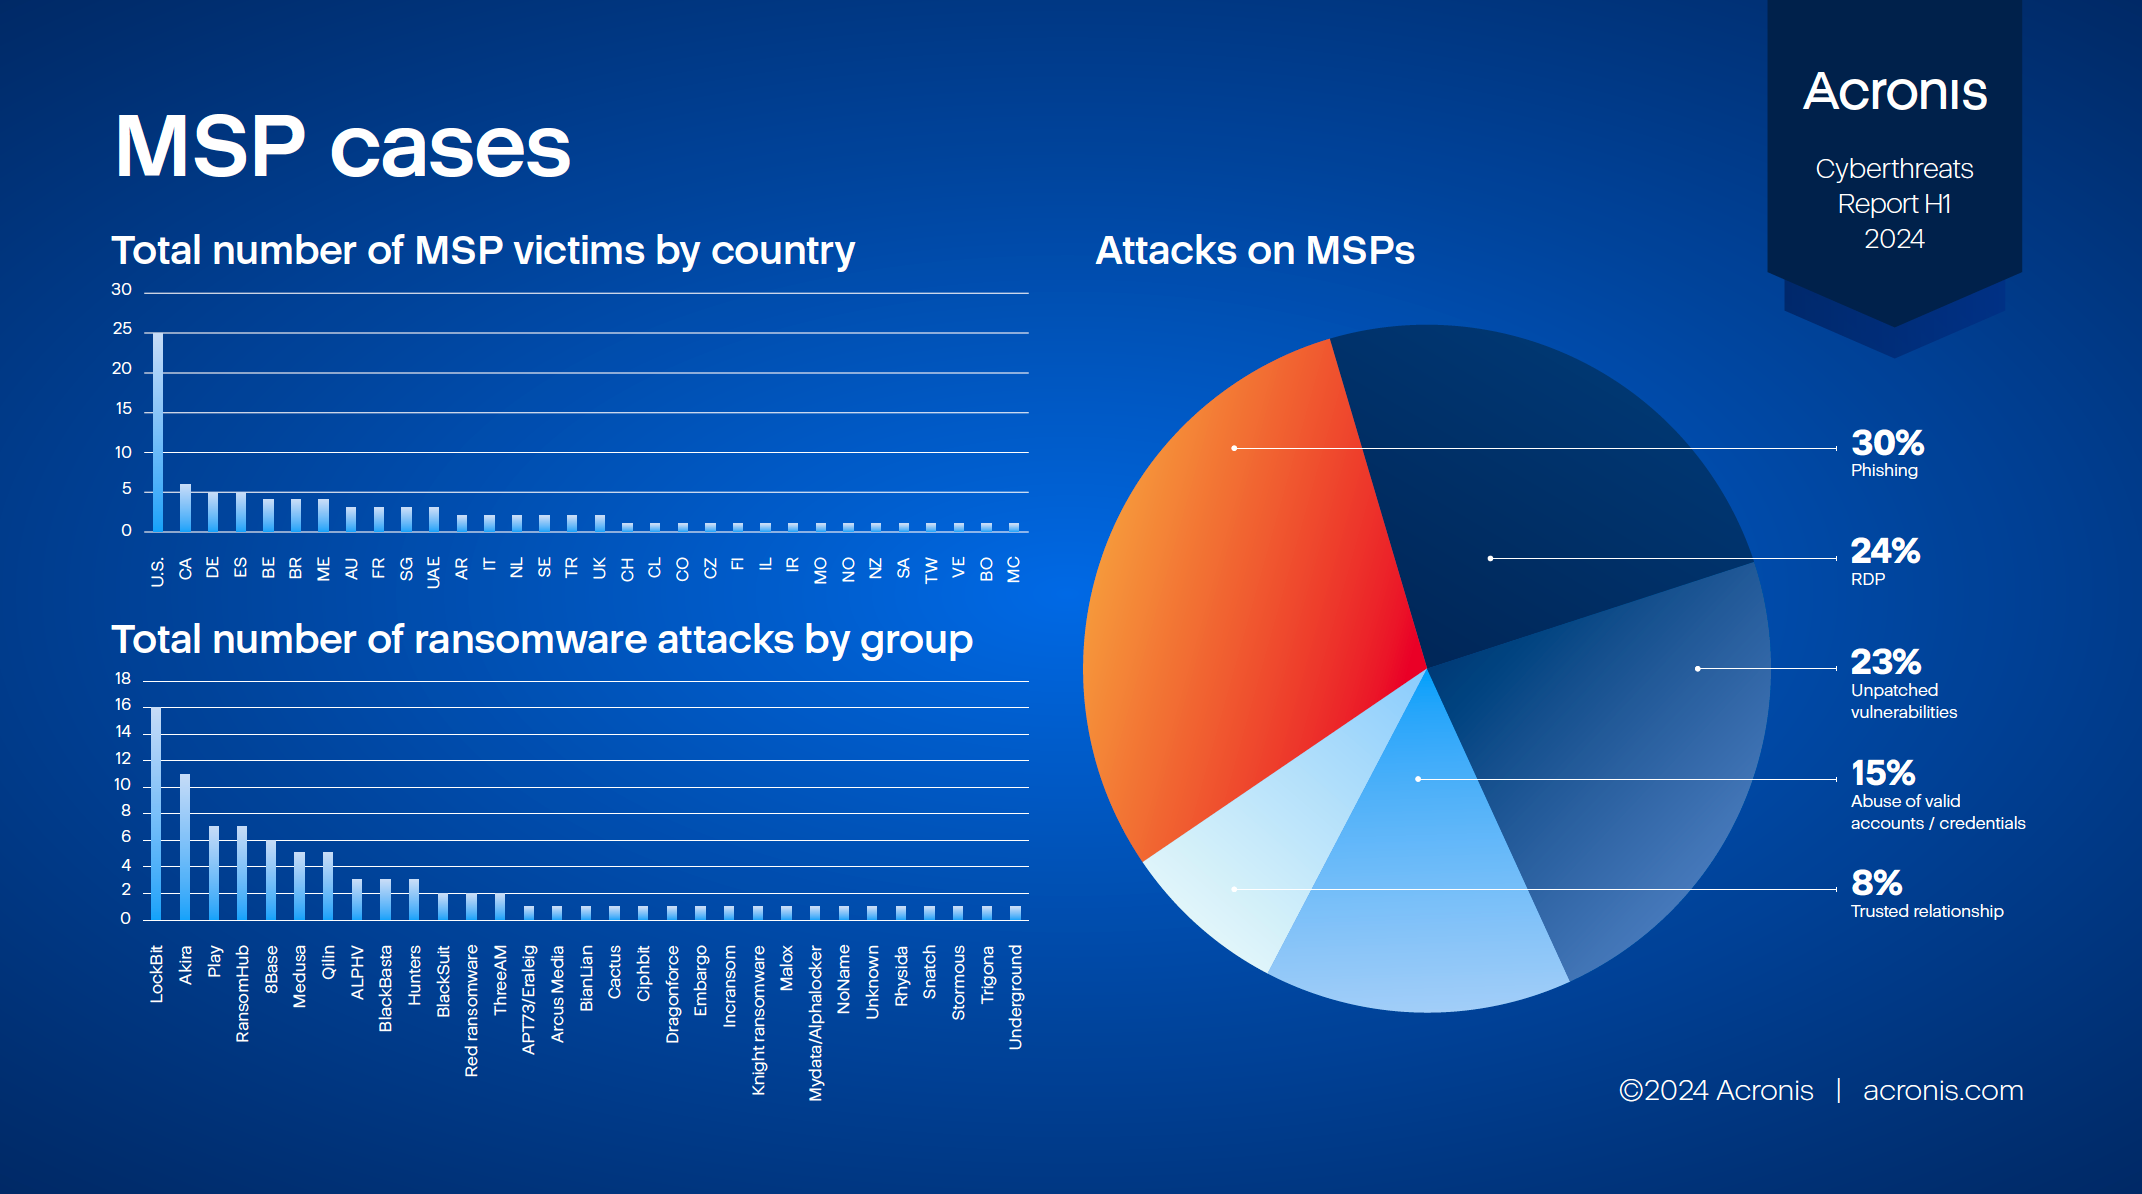
A jelentés külön kiemeli, milyen módon támadják és veszélyeztetik a menedzselt szolgáltatók (MSP) működését. Az MSP-k kiberbiztonsági védelmének áttörésére használt legsikeresebb technikákként az adathalászatot és a social engineeringet, a sebezhetőségek kihasználását, a hitelesítő adatokkal való visszaélést, valamint az ellátási lánc elleni támadásokat (supply chain) azonosították.
„A jelenlegi kiberbiztonsági környezetben folyamatosan feltárt kiberfenyegetések növekvő mennyisége és összetettsége miatt rendkívül fontos, hogy az MSP-k rendszerszintű megközelítést alkalmazzanak ügyfeleik adatainak, rendszereinek és digitális infrastruktúrájának védelmében” – mondta Irina Artioli, a jelentés szerzője és kiberbiztonsági szakértő az Acronis Threat Research Unit részlegénél. „A hatékonyság érdekében azt javasoljuk az MSP-knek, hogy átfogó biztonsági stratégiát vezessenek be, beleértve a biztonsági fenyegetésekkel kapcsolatos kötelező képzéseket és az incidensreagálás megtervezését. Emellett fejlett végpontvédelmi megoldásokat is alkalmazzanak, például kiterjesztett észlelést és reagálást (XDR), többtényezős hitelesítést és egyebeket.”
Emellett a jelentés a kiberbiztonság új trendjeire is összpontosít, és hangsúlyozza a generatív mesterséges intelligencia (AI) és a nagy nyelvi modellek (LLM) egyre növekvő használatát. Kiemelten foglalkozik a social engineering támadásokban alkalmazott AI-val és az automatizálással. A mesterséges intelligencia által generált leggyakoribb támadások közé tartoznak a rosszindulatú e-mailek, a deepfake üzleti e-mailes kompromittálási (BEC) csalások, a deepfake zsarolás, a KYC-ellenőrzés megkerülése, valamint szkriptek és kártevők generálása.
A jelentés további főbb megállapításai:
E-mailes kommunikáció
– A szervezetek az e-mailes kommunikáció meredek növekedését tapasztalták, az egy szervezetre jutó e-mailek száma 25%-kal emelkedett.
– A 2024 első felében észlelt e-mailes támadások száma 293%-kal nőtt 2023 első félévéhez képest.
– Az összes beérkezett e-mail 27,6%-a spam volt, 1,5%-uk pedig kártevőt vagy adathalász hivatkozást tartalmazott.
Zsarolóvírusok
– 2024 első negyedévében 28 millió URL-címet blokkoltak a megfigyelt végpontokon.
– 2024 első negyedévében 1 048 zsarolóvírus-esetet jelentettek nyilvánosan, ami 23%-os növekedést jelent 2023 első negyedévéhez képest.
– 2024 első negyedévében az Acronis kutatói 10 új zsarolóvírus-csoportot észleltek, amelyek összesen 84 kibertámadást hajtottak végre világszerte.
– A zsarolóvírus-észlelések száma 2023 negyedik negyedéve és 2024 első negyedéve között 32%-kal nőtt.
MSP-k elleni támadások
– Az MSP-k elleni támadások 2024 januárjától májusáig folyamatosak voltak, az adatok pedig azt mutatták, hogy a támadók leggyakrabban e-mailes adathalász kampányokat alkalmaztak.
– Az adathalász támadások az összes támadás 30%-át tették ki, a távoli asztali protokollon (RDP) keresztüli támadások 24%-ot, a nem kezelt sebezhetőségek 23%-ot, a hitelesítő adatokkal való visszaélés pedig 15%-ot.
– A felhasználók 26%-a találkozott rosszindulatú URL-címeket használó adathalász kísérletekkel.
AI-támogatott támadások
– A kiberbűnözők továbbra is használnak olyan rosszindulatú AI-eszközöket, mint a WormGPT és a FraudGPT.
– A mesterséges intelligencia a kibertámadás minden szakaszában segítheti a támadókat, ugyanakkor védelmi mechanizmusként is alkalmazható, mivel lehetővé teszi a támadások folyamatos észlelését, és jelzi azokat a biztonsági szakértőknek, akik megfelelő intézkedésekkel reagálhatnak rájuk az üzletmenet folytonosságának biztosítása érdekében.
További információkért töltse le a teljes jelentés egy példányát itt: Acronis H1 2024 Cyberthreats Report.
A jelentésről és annak megállapításairól további információkat az Acronis blogján talál.
A cikk szerzője: ZEBR.ai szerkesztőség






