

Raportul periodic Acronis Cyberthreats Report a publicat datele colectate în prima jumătate a anului 2024
PRAGA, 30 iulie 2024 – Compania Acronis, lider global în domeniul securității cibernetice și al protecției datelor, a publicat astăzi noi rezultate ale cercetării din prima jumătate a anului 2024 în raportul său semestrial privind amenințările cibernetice. Raportul Acronis Cyberthreats Report H1 2024 utilizează date de la peste un milion de endpointuri unice din întreaga lume pentru a oferi o imagine de ansamblu asupra tendințelor globale în domeniul securității cibernetice. Raportul actual a constatat că atacurile prin e-mail au înregistrat o creștere de 293% comparativ cu aceeași perioadă din 2023. A crescut și numărul atacurilor ransomware detectate, cu 32% din trimestrul al IV-lea din 2023 până în trimestrul I din 2024.
Ransomware continuă să reprezinte o amenințare majoră pentru întreprinderile mici și mijlocii (SMB), în special în sectoare critice precum administrația publică și sănătatea. În trimestrul I din 2024, Acronis a înregistrat 10 noi grupuri de ransomware care, împreună, au revendicat 84 de atacuri cibernetice în întreaga lume. Dintre cele 10 familii de ransomware cele mai active identificate în această perioadă, se evidențiază în special trei grupuri foarte active, responsabile împreună pentru 35% dintre atacuri: LockBit, Black Basta și PLAY.
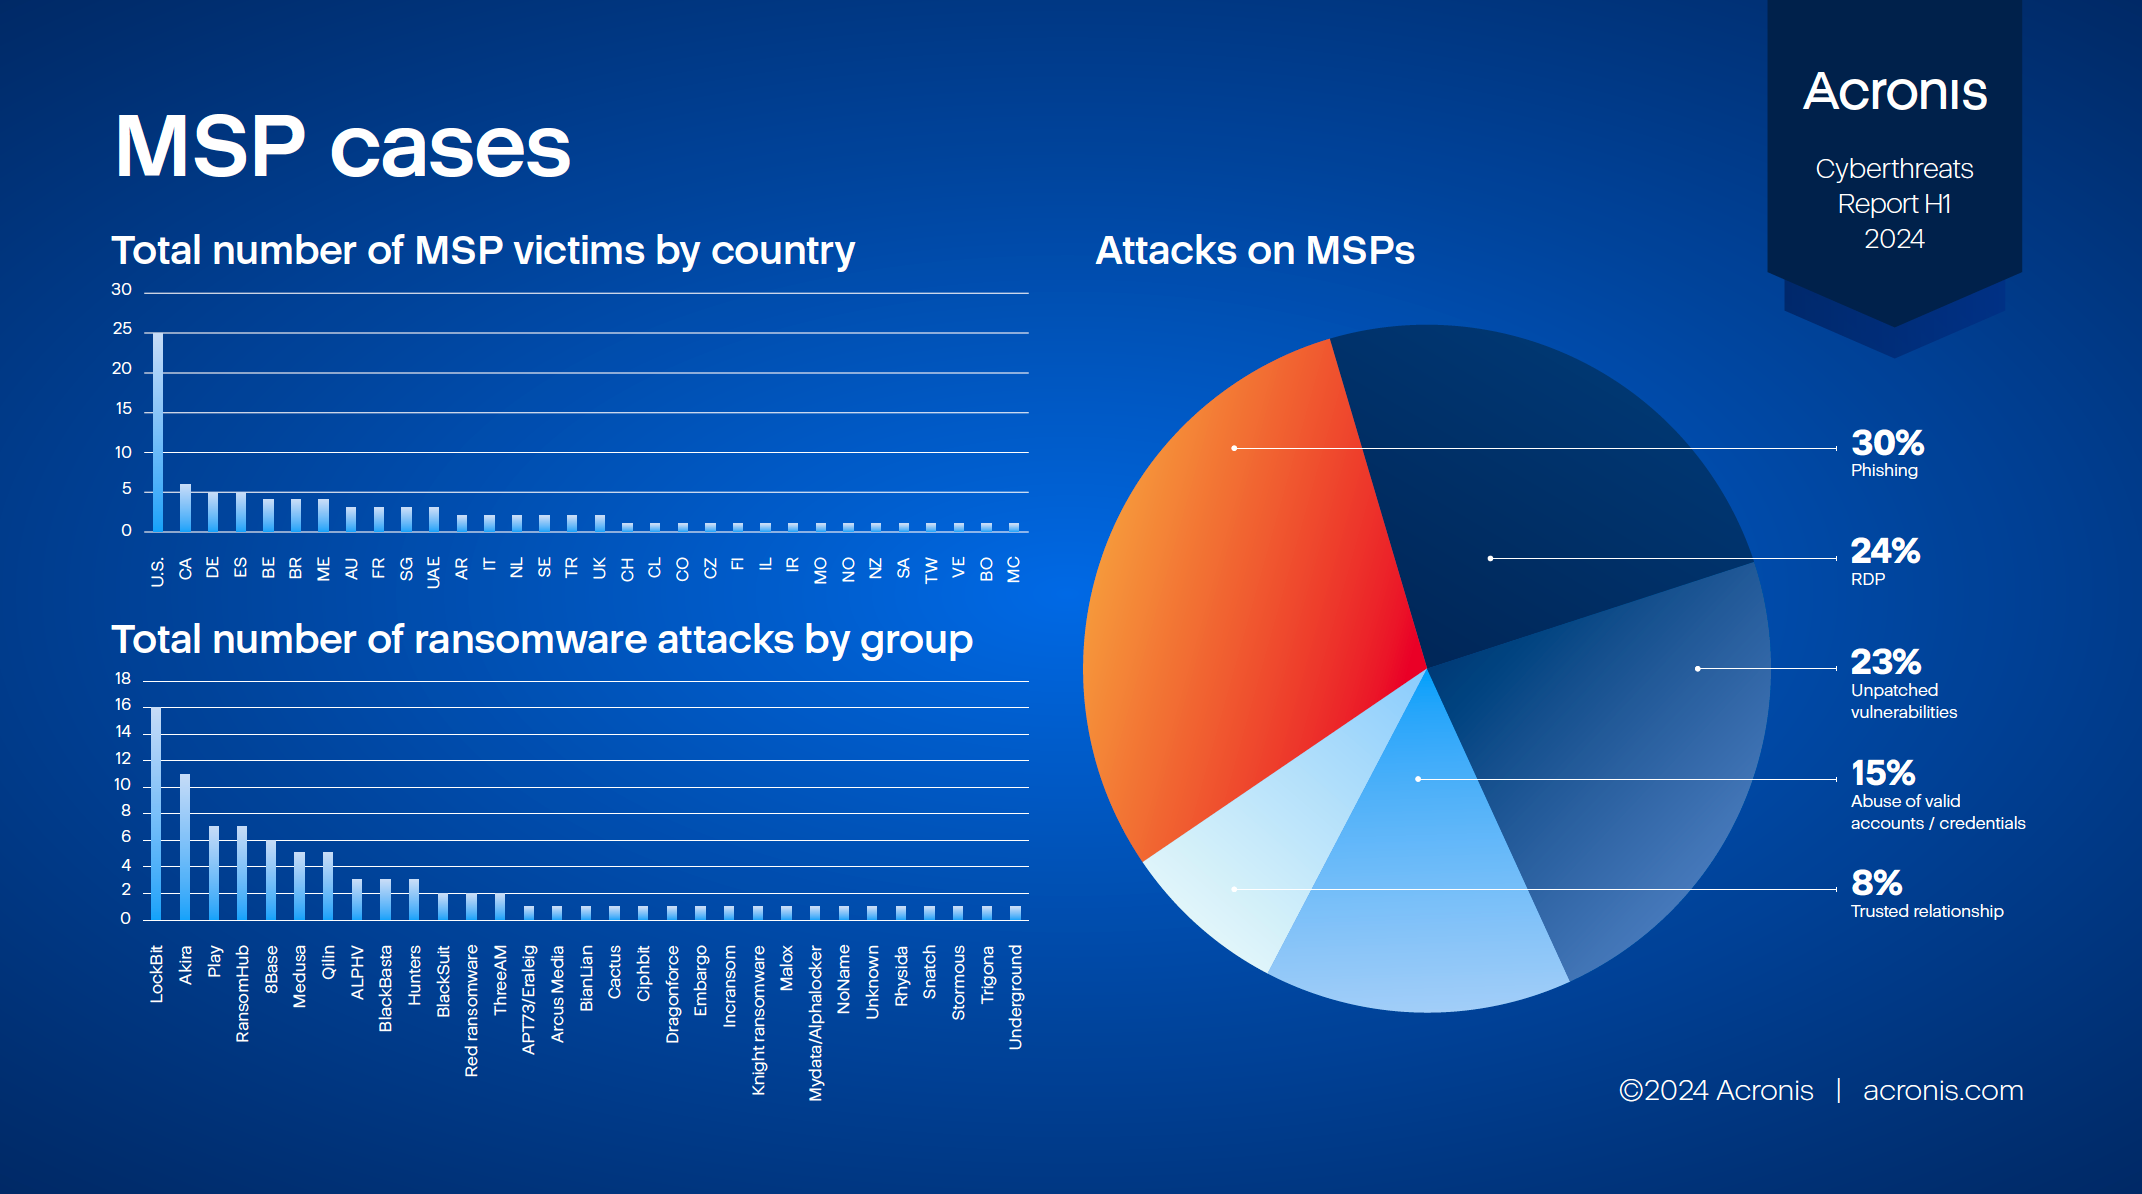
Raportul analizează în mod special modalitățile prin care furnizorii de servicii gestionate (MSP) sunt atacați și puși în pericol. Phishingul și ingineria socială, exploatarea vulnerabilităților, compromiterea datelor de acces și atacurile asupra lanțurilor de aprovizionare (supply chain) au fost identificate drept cele mai eficiente tehnici utilizate pentru a compromite protecția cibernetică a MSP-urilor.
„Ca urmare a creșterii cantității și complexității amenințărilor cibernetice pe care continuăm să le descoperim în actualul peisaj al securității cibernetice, este extrem de important ca MSP-urile să adopte o abordare sistematică pentru securizarea datelor, sistemelor și infrastructurilor digitale ale clienților lor”, a declarat Irina Artioli, autoarea raportului și expertă în protecție cibernetică în cadrul diviziei Acronis Threat Research Unit. „Pentru a fi eficiente, recomandăm MSP-urilor să adopte o strategie de securitate cuprinzătoare, inclusiv instruiri obligatorii privind amenințările de securitate și planificarea răspunsului la incidente. De asemenea, să implementeze soluții avansate de protecție a endpointurilor, precum detectarea și răspunsul extins (XDR), autentificarea multifactorială și altele.”
În plus, raportul se concentrează asupra noilor tendințe din domeniul securității cibernetice și evidențiază utilizarea tot mai frecventă a inteligenței artificiale generative (AI) și a modelelor lingvistice de mari dimensiuni (LLM). În mod concret, subliniază AI utilizată în atacurile de inginerie socială și în automatizare. Printre cele mai frecvente atacuri generate de inteligența artificială se numără e-mailurile malițioase, fraudele deepfake prin e-mail corporativ (BEC), șantajul deepfake, ocolirea verificării KYC și generarea de scripturi și malware.
Alte constatări-cheie ale raportului includ:
Comunicarea prin e-mail
– Organizațiile au înregistrat o creștere bruscă a comunicării prin e-mail, numărul de e-mailuri per organizație crescând cu 25%.
– Numărul atacurilor prin e-mail detectate în prima jumătate a anului 2024 a crescut cu 293% comparativ cu prima jumătate a anului 2023.
– 27,6% din toate e-mailurile primite au fost spam, iar 1,5% au conținut malware sau linkuri de phishing.
Ransomware
– În trimestrul I din 2024, 28 de milioane de adrese URL au fost blocate pe endpointurile monitorizate.
– În trimestrul I din 2024 au fost raportate public 1.048 de cazuri de ransomware, ceea ce reprezintă o creștere de 23% față de trimestrul I din 2023.
– În primul trimestru al anului 2024, cercetătorii Acronis au înregistrat 10 noi grupuri de ransomware care, împreună, au revendicat 84 de atacuri cibernetice în întreaga lume.
– Numărul detectărilor de ransomware a crescut cu 32% din trimestrul al IV-lea din 2023 până în trimestrul I din 2024.
Atacuri asupra MSP-urilor
– Atacurile asupra MSP-urilor s-au desfășurat constant din ianuarie până în mai 2024, datele dezvăluind că atacatorii au utilizat cel mai frecvent campanii de phishing prin e-mail.
– Atacurile de phishing au reprezentat 30% din toate atacurile, 24% au fost atacuri prin protocol de acces la distanță (RDP), 23% vulnerabilități neremediate și 15% compromiterea datelor de acces.
– 26% dintre utilizatori s-au confruntat cu tentative de phishing care utilizau adrese URL malițioase.
Atacuri asistate de AI
– Infractorii cibernetici continuă să utilizeze instrumente AI malițioase, precum WormGPT și FraudGPT.
– Inteligența artificială îi poate ajuta pe atacatori în fiecare etapă a unui atac cibernetic, dar poate fi utilizată și ca mecanism de apărare, deoarece permite detectarea continuă a atacurilor și le raportează experților în securitate, care pot răspunde prin măsuri adecvate pentru a asigura continuitatea operațională.
Pentru mai multe informații, descărcați o copie a raportului complet Acronis H1 2024 Cyberthreats Report aici.
Mai multe informații despre raport și constatările sale sunt disponibile pe blogul Acronis.
Autorul articolului: Redacția ZEBR.ai



