

Redovito izvješće Acronis Cyberthreats Report objavilo je podatke prikupljene u prvoj polovici 2024. godine
PRAG, 30. srpnja 2024. – Tvrtka Acronis, globalni lider u području kibernetičke sigurnosti i zaštite podataka, danas je u svom polugodišnjem izvješću o kibernetičkim prijetnjama objavila nove rezultate istraživanja iz prve polovice 2024. godine. Izvješće Acronis Cyberthreats Report H1 2024 koristi podatke s više od milijun jedinstvenih krajnjih točaka diljem svijeta kako bi pružilo uvid u globalne trendove u području kibernetičke sigurnosti. Aktualno izvješće utvrdilo je da su e-mail napadi zabilježili porast od 293 % u usporedbi s istim razdobljem 2023. godine. Porastao je i broj otkrivenih ransomware napada, koji je od četvrtog tromjesečja 2023. do prvog tromjesečja 2024. narastao za 32 %.
Ransomware i dalje predstavlja veliku prijetnju malim i srednjim poduzećima (SMB), posebno u kritičnim sektorima kao što su javna uprava i zdravstvo. U prvom tromjesečju 2024. Acronis je zabilježio 10 novih ransomware skupina koje su zajedno preuzele odgovornost za 84 kibernetička napada diljem svijeta. Među 10 najaktivnijih ransomware obitelji otkrivenih u tom razdoblju posebno se ističu tri vrlo aktivne skupine koje su zajedno odgovorne za 35 % napada: LockBit, Black Basta i PLAY.
Izvješće posebno ukazuje na načine na koje se napadaju i ugrožavaju pružatelji upravljanih usluga (MSP). Kao najuspješnije tehnike za probijanje kibernetičke zaštite MSP-ova navedeni su phishing i društveni inženjering, iskorištavanje ranjivosti, zloupotreba pristupnih podataka i napadi na opskrbne lance (supply chain).
„Zbog rastuće količine i složenosti kibernetičkih prijetnji koje i dalje otkrivamo u današnjem okruženju kibernetičke sigurnosti, od ključne je važnosti da MSP-ovi zauzmu sustavan pristup zaštiti podataka, sustava i digitalne infrastrukture svojih korisnika”, izjavila je Irina Artioli, autorica izvješća i stručnjakinja za kibernetičku zaštitu u odjelu Acronis Threat Research Unit. „Kako bi bio učinkovit, preporučujemo MSP-ovima da usvoje sveobuhvatnu sigurnosnu strategiju, uključujući obveznu edukaciju o sigurnosnim prijetnjama i planiranje odgovora na incidente. Također bi trebali implementirati napredna rješenja za zaštitu krajnjih točaka, kao što su proširena detekcija i odgovor (XDR), višefaktorska autentifikacija i druga rješenja.”
Osim toga, izvješće se usredotočuje na nove trendove u području kibernetičke sigurnosti te naglašava rastuću primjenu generativne umjetne inteligencije (AI) i velikih jezičnih modela (LLM). Posebno ističe AI koja se koristi u napadima društvenog inženjeringa i automatizaciji. Među najčešćim napadima generiranima umjetnom inteligencijom nalaze se zlonamjerni e-mailovi, deepfake prijevare putem poslovne e-pošte (BEC), deepfake ucjene, zaobilaženje KYC provjera te generiranje skripti i zlonamjernog softvera.
Ostali ključni nalazi izvješća uključuju:
E-mail komunikacija
– Organizacije su zabilježile nagli porast e-mail komunikacije, pri čemu je broj e-mailova po organizaciji porastao za 25 %.
– Broj e-mail napada otkrivenih u prvoj polovici 2024. porastao je za 293 % u usporedbi s prvom polovicom 2023. godine.
– 27,6 % svih primljenih e-mailova bio je spam, a 1,5 % sadržavalo je zlonamjerni softver ili phishing poveznice.
Ransomware
– U prvom tromjesečju 2024. na nadziranim krajnjim točkama blokirano je 28 milijuna URL adresa.
– U prvom tromjesečju 2024. javno je prijavljeno 1 048 slučajeva ransomwarea, što predstavlja porast od 23 % u odnosu na prvo tromjesečje 2023.
– U prvom tromjesečju 2024. istraživači tvrtke Acronis zabilježili su 10 novih ransomware skupina koje su zajedno izvele 84 kibernetička napada diljem svijeta.
– Broj detekcija ransomwarea povećao se za 32 % od četvrtog tromjesečja 2023. do prvog tromjesečja 2024.
Napadi na MSP-ove
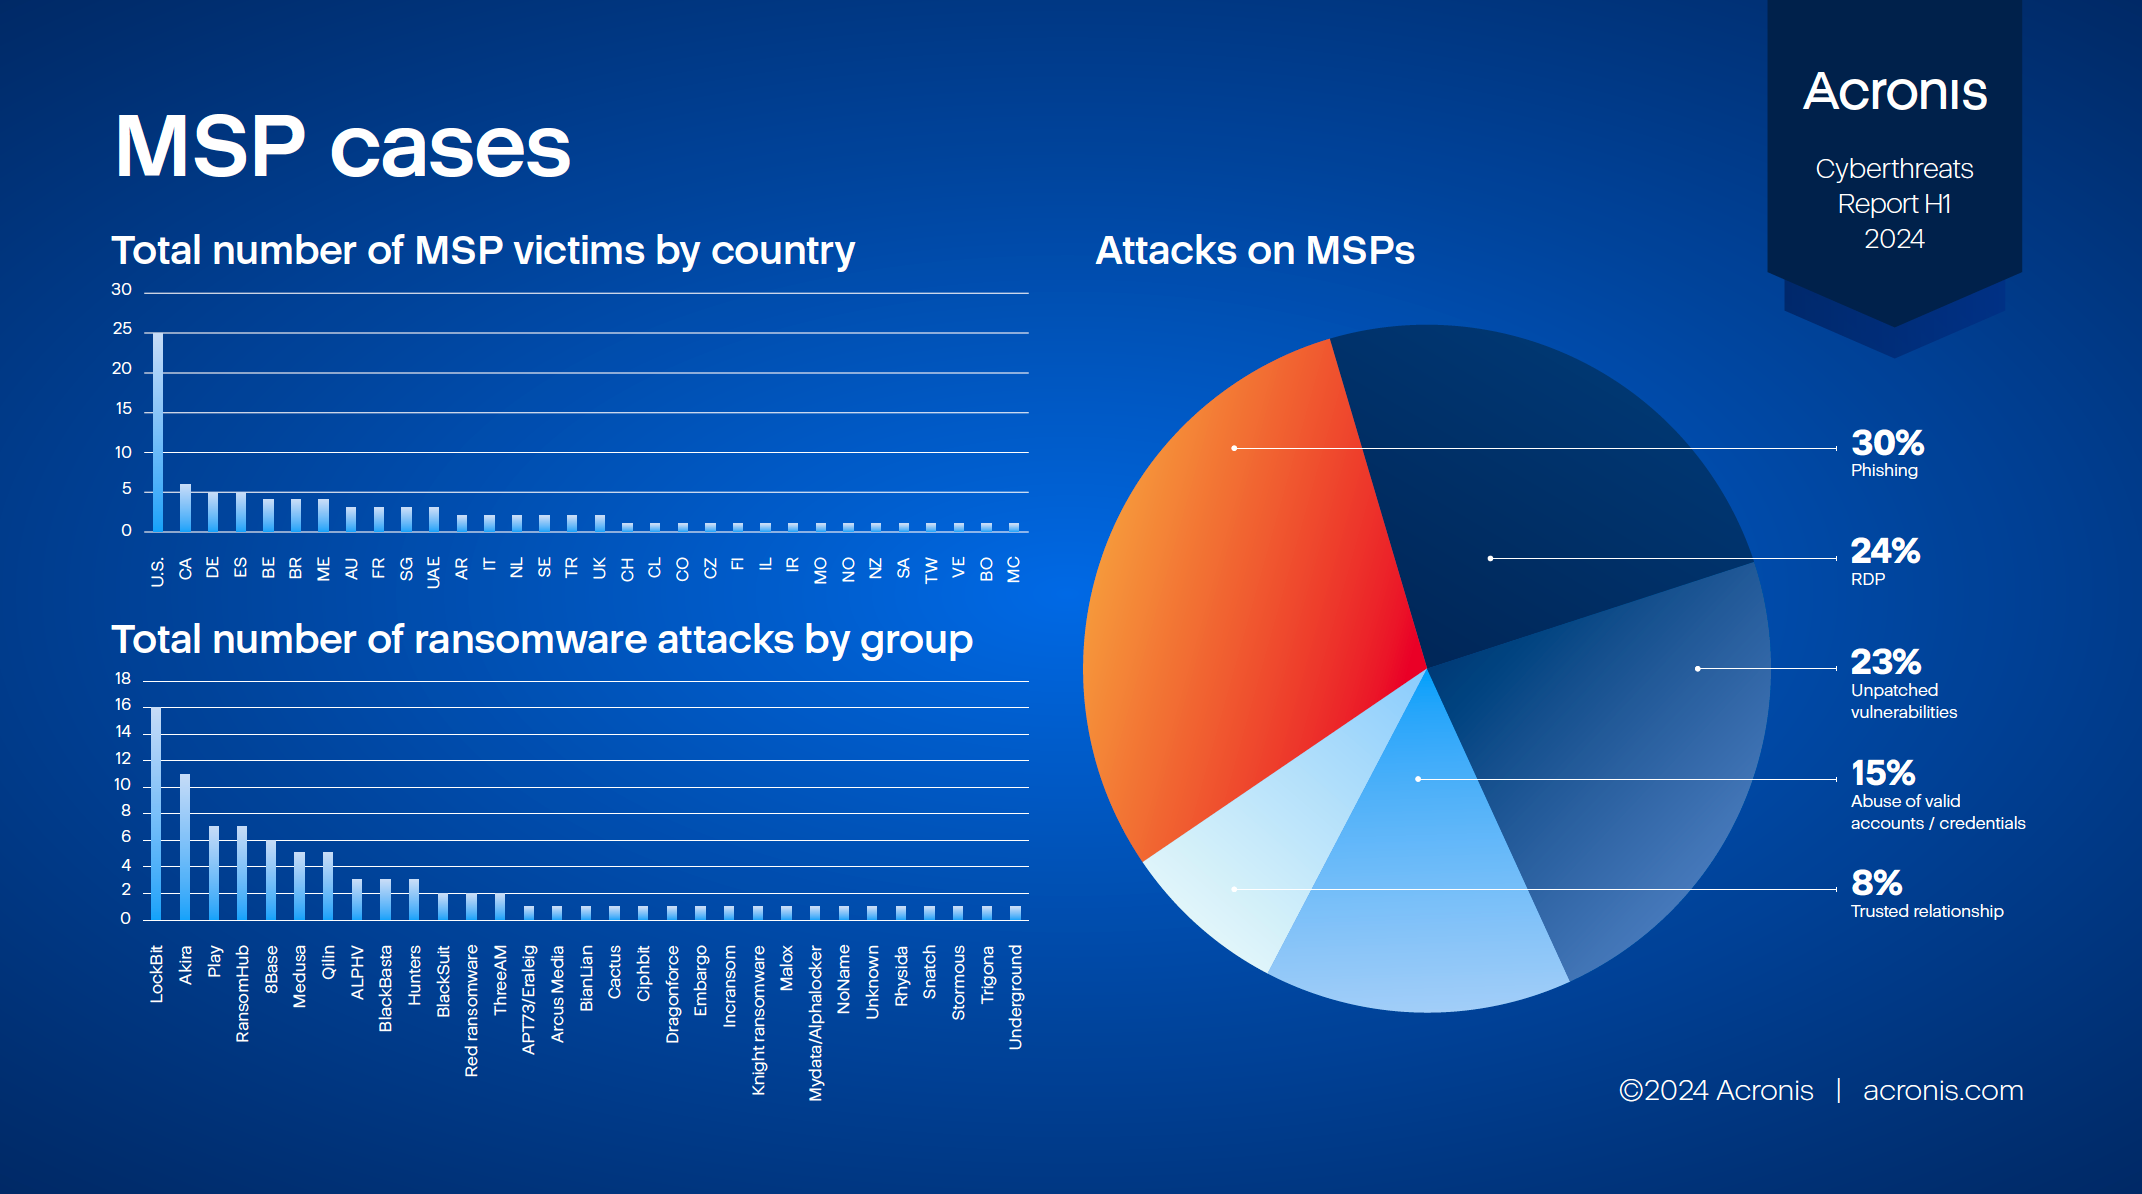
– Napadi na MSP-ove odvijali su se kontinuirano od siječnja do svibnja 2024., a podaci su otkrili da su napadači najčešće koristili e-mail phishing kampanje.
– Phishing napadi činili su 30 % svih napada, 24 % odnosilo se na napade putem protokola za udaljeni pristup (RDP), 23 % na nezakrpljene ranjivosti, a 15 % na zloupotrebu pristupnih podataka.
– S pokušajima phishinga koji koriste zlonamjerne URL adrese susrelo se 26 % korisnika.
Napadi uz podršku AI-ja
– Kibernetički kriminalci i dalje koriste zlonamjerne AI alate, kao što su WormGPT i FraudGPT.
– Umjetna inteligencija može napadačima pomoći u svakoj fazi kibernetičkog napada, no može se koristiti i kao obrambeni mehanizam jer omogućuje kontinuirano otkrivanje napada i njihovo prijavljivanje sigurnosnim stručnjacima, koji na njih mogu odgovoriti odgovarajućim mjerama za osiguravanje kontinuiteta poslovanja.
Za više informacija preuzmite cijelo izvješće Acronis H1 2024 Cyberthreats Report ovdje.
Dodatne informacije o izvješću i njegovim nalazima pronaći ćete na blogu tvrtke Acronis.
Autor članka: Uredništvo ZEBR.ai



