

Le rapport régulier Acronis Cyberthreats Report a publié des données recueillies au cours du premier semestre 2024
PRAGUE, le 30 juillet 2024 – La société Acronis, leader mondial de la cybersécurité et de la protection des données, a publié aujourd’hui de nouveaux résultats de recherche portant sur le premier semestre 2024 dans son rapport semestriel sur les cybermenaces. Le rapport Acronis Cyberthreats Report H1 2024 s’appuie sur des données provenant de plus d’un million de terminaux uniques à travers le monde afin d’offrir un aperçu des tendances mondiales en matière de cybersécurité. Le rapport actuel a constaté que les attaques par e-mail ont enregistré une hausse de 293 % par rapport à la même période en 2023. Le nombre d’attaques par ransomware détectées a également augmenté de 32 % entre le 4e trimestre 2023 et le 1er trimestre 2024.
Les ransomwares continuent de représenter une menace majeure pour les petites et moyennes entreprises (PME), en particulier dans des secteurs critiques tels que l’administration publique et la santé. Au 1er trimestre 2024, Acronis a identifié 10 nouveaux groupes de ransomware, qui ont revendiqué collectivement 84 cyberattaques à travers le monde. Parmi les 10 familles de ransomware les plus actives détectées durant cette période, trois groupes particulièrement actifs se distinguent, étant ensemble responsables de 35 % des attaques : LockBit, Black Basta et PLAY.
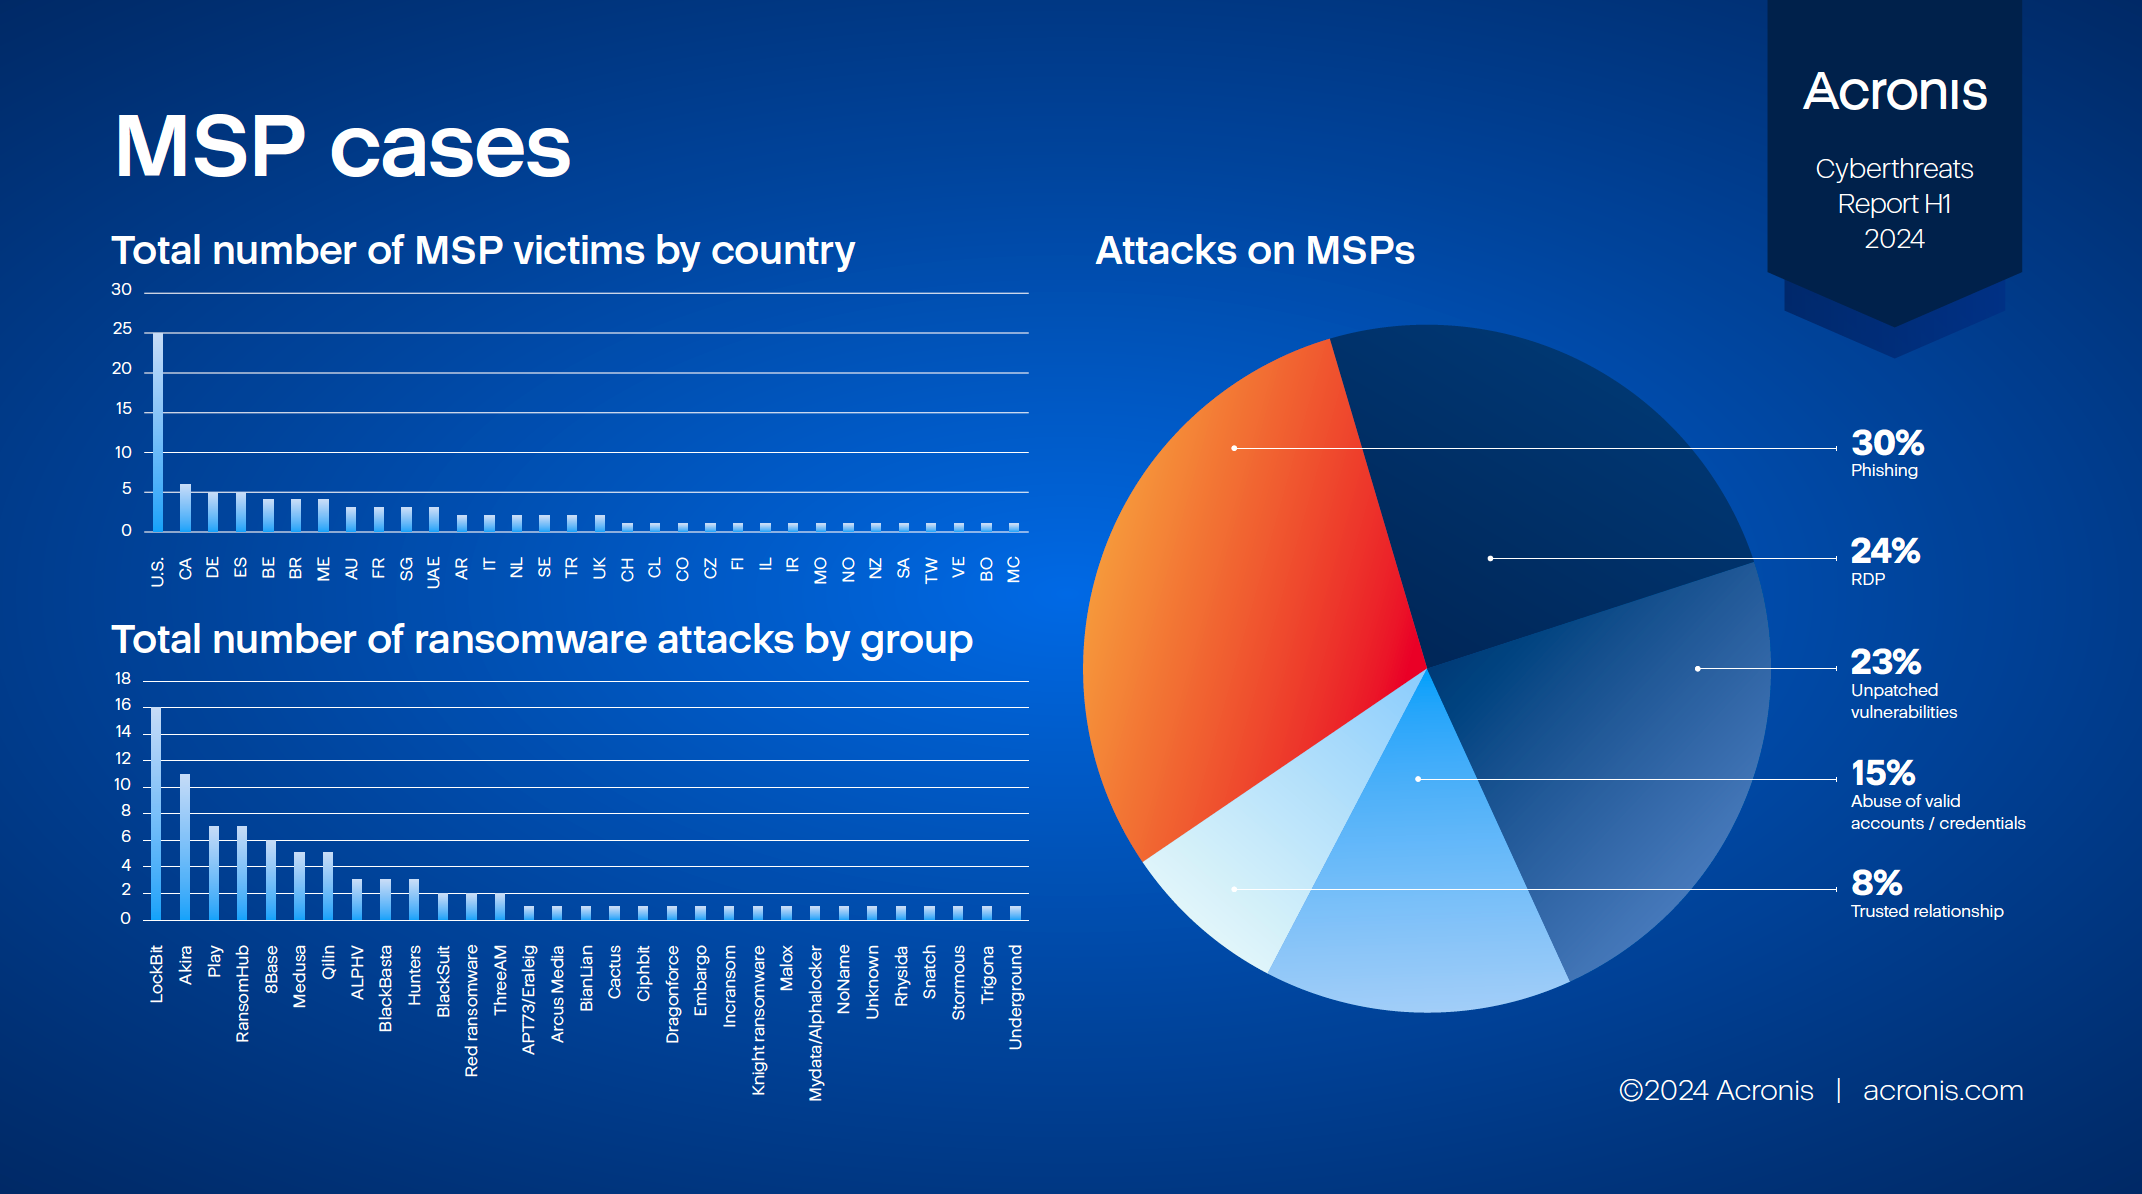
Le rapport examine notamment la manière dont les fournisseurs de services gérés (MSP) sont attaqués et compromis. Le phishing et l’ingénierie sociale, l’exploitation des vulnérabilités, l’utilisation abusive d’identifiants d’accès et les attaques contre les chaînes d’approvisionnement (supply chain) ont été identifiés comme les techniques les plus efficaces pour contourner la cyberprotection des MSP.
« En raison de la quantité et de la complexité croissantes des cybermenaces que nous continuons de découvrir dans l’environnement actuel de la cybersécurité, il est primordial que les MSP adoptent une approche systématique pour sécuriser les données, les systèmes et les infrastructures numériques de leurs clients », a déclaré Irina Artioli, auteure du rapport et experte en cyberprotection au sein de l’Acronis Threat Research Unit. « Pour être efficace, nous recommandons aux MSP d’adopter une stratégie de sécurité complète, incluant des formations obligatoires sur les menaces de sécurité et la planification de la réponse aux incidents. Ils doivent également déployer des solutions avancées de protection des terminaux, telles que la détection et la réponse étendues (XDR), l’authentification multifacteur et d’autres mesures. »
En outre, le rapport se concentre sur les nouvelles tendances en matière de cybersécurité et souligne l’utilisation croissante de l’intelligence artificielle générative (IA) et des grands modèles de langage (LLM). Il met plus particulièrement en évidence l’IA utilisée dans les attaques d’ingénierie sociale et l’automatisation. Parmi les attaques les plus courantes générées par l’intelligence artificielle figurent les e-mails malveillants, les fraudes BEC par deepfake, l’extorsion par deepfake, le contournement de la vérification KYC ainsi que la génération de scripts et de malwares.
Parmi les autres principales conclusions du rapport :
Communication par e-mail
– Les organisations ont enregistré une forte hausse des communications par e-mail, le nombre d’e-mails par organisation ayant augmenté de 25 %.
– Le nombre d’attaques par e-mail détectées au cours du premier semestre 2024 a augmenté de 293 % par rapport au premier semestre 2023.
– 27,6 % de tous les e-mails reçus étaient des spams et 1,5 % contenaient des malwares ou des liens de phishing.
Ransomware
– Au 1er trimestre 2024, 28 millions d’URL ont été bloquées sur les terminaux surveillés.
– Au 1er trimestre 2024, 1 048 cas de ransomware ont été signalés publiquement, ce qui représente une hausse de 23 % par rapport au 1er trimestre 2023.
– Au premier trimestre 2024, les chercheurs d’Acronis ont identifié 10 nouveaux groupes de ransomware, qui ont revendiqué collectivement 84 cyberattaques à travers le monde.
– Le nombre de détections de ransomware a augmenté de 32 % entre le 4e trimestre 2023 et le 1er trimestre 2024.
Attaques contre les MSP
– Les attaques contre les MSP se sont poursuivies de janvier à mai 2024, les données révélant que les attaquants ont le plus souvent utilisé des campagnes de phishing par e-mail.
– Les attaques de phishing représentaient 30 % de l’ensemble des attaques, les attaques via le protocole de bureau à distance (RDP) 24 %, les vulnérabilités non corrigées 23 % et l’utilisation abusive d’identifiants d’accès 15 %.
– 26 % des utilisateurs ont été confrontés à des tentatives de phishing utilisant des URL malveillantes.
Attaques assistées par l’IA
– Les cybercriminels continuent d’utiliser des outils d’IA malveillants, tels que WormGPT et FraudGPT.
– L’intelligence artificielle peut aider les attaquants à chaque phase d’une cyberattaque, mais elle peut également être utilisée comme mécanisme de défense, car elle permet une détection continue des attaques et les signale aux experts en sécurité, qui peuvent y répondre par des mesures appropriées afin d’assurer la continuité des activités.
Pour plus d’informations, téléchargez une copie du rapport complet Acronis H1 2024 Cyberthreats Report ici.
Vous trouverez plus d’informations sur le rapport et ses conclusions sur le blog d’Acronis.
Auteur de l’article: Rédaction ZEBR.ai



