

Acronis Cyberthreats Report berkala merilis data yang diperoleh selama paruh pertama tahun 2024
PRAHA, 30 Juli 2024 – Perusahaan Acronis, pemimpin global dalam keamanan siber dan perlindungan data, hari ini merilis hasil penelitian baru dari paruh pertama tahun 2024 dalam laporan ancaman siber semesterannya. Laporan Acronis Cyberthreats Report H1 2024 memanfaatkan data dari lebih dari satu juta endpoint unik di seluruh dunia untuk mendapatkan gambaran tentang tren global dalam keamanan siber. Laporan terbaru menemukan bahwa serangan email mencatat peningkatan sebesar 293% dibandingkan periode yang sama pada tahun 2023. Jumlah serangan ransomware yang terdeteksi juga meningkat, yakni sebesar 32% dari kuartal ke-4 tahun 2023 hingga kuartal ke-1 tahun 2024.
Ransomware terus menjadi ancaman besar bagi usaha kecil dan menengah (SMB), terutama di sektor-sektor kritis seperti administrasi publik dan layanan kesehatan. Pada kuartal ke-1 tahun 2024, Acronis mencatat 10 kelompok ransomware baru yang secara total mengklaim 84 serangan siber di seluruh dunia. Di antara 10 keluarga ransomware paling aktif yang terdeteksi selama periode ini, tiga kelompok yang sangat aktif menonjol karena secara bersama-sama bertanggung jawab atas 35% serangan: LockBit, Black Basta, dan PLAY.
Laporan ini secara khusus mencermati cara penyedia layanan terkelola (MSP) diserang dan terancam. Phishing dan rekayasa sosial, eksploitasi kerentanan, penyalahgunaan kredensial akses, serta serangan terhadap rantai pasokan (supply chain) diidentifikasi sebagai teknik paling berhasil yang digunakan untuk membobol perlindungan siber MSP.
“Sebagai akibat dari meningkatnya jumlah dan kompleksitas ancaman siber yang terus kami ungkap dalam lingkungan keamanan siber saat ini, sangat penting bagi MSP untuk mengambil pendekatan sistematis dalam mengamankan data, sistem, dan infrastruktur digital pelanggan mereka,” ujar Irina Artioli, penulis laporan dan pakar perlindungan siber di divisi Acronis Threat Research Unit. “Agar efektif, kami merekomendasikan MSP untuk menerapkan strategi keamanan yang komprehensif, termasuk pelatihan wajib mengenai ancaman keamanan dan perencanaan respons insiden. Selain itu, menerapkan solusi perlindungan endpoint tingkat lanjut, seperti extended detection and response (XDR), autentikasi multifaktor, dan lainnya.”
Selain itu, laporan ini berfokus pada tren baru dalam keamanan siber dan menyoroti meningkatnya penggunaan kecerdasan buatan generatif (AI) serta model bahasa besar (LLM). Secara khusus, laporan ini menekankan AI yang digunakan dalam serangan rekayasa sosial dan otomatisasi. Di antara serangan paling umum yang dihasilkan oleh kecerdasan buatan adalah email berbahaya, penipuan email deepfake (BEC), pemerasan deepfake, penghindaran verifikasi KYC, serta pembuatan skrip dan malware.
Temuan penting lainnya dalam laporan ini mencakup:
Komunikasi email
– Organisasi mencatat lonjakan tajam dalam komunikasi email, dengan jumlah email per organisasi meningkat sebesar 25%.
– Jumlah serangan email yang terdeteksi pada paruh pertama tahun 2024 meningkat sebesar 293% dibandingkan paruh pertama tahun 2023.
– Sebanyak 27,6% dari seluruh email yang diterima adalah spam dan 1,5% berisi malware atau tautan phishing.
Ransomware
– Pada kuartal ke-1 tahun 2024, 28 juta alamat URL diblokir pada endpoint yang dipantau.
– Pada kuartal ke-1 tahun 2024, 1.048 kasus ransomware dilaporkan secara publik, yang merupakan peningkatan sebesar 23% dibandingkan kuartal ke-1 tahun 2023.
– Pada kuartal pertama tahun 2024, peneliti Acronis mencatat 10 kelompok ransomware baru yang secara total mengklaim 84 serangan siber di seluruh dunia.
– Jumlah deteksi ransomware meningkat sebesar 32% dari kuartal ke-4 tahun 2023 hingga kuartal ke-1 tahun 2024.
Serangan terhadap MSP
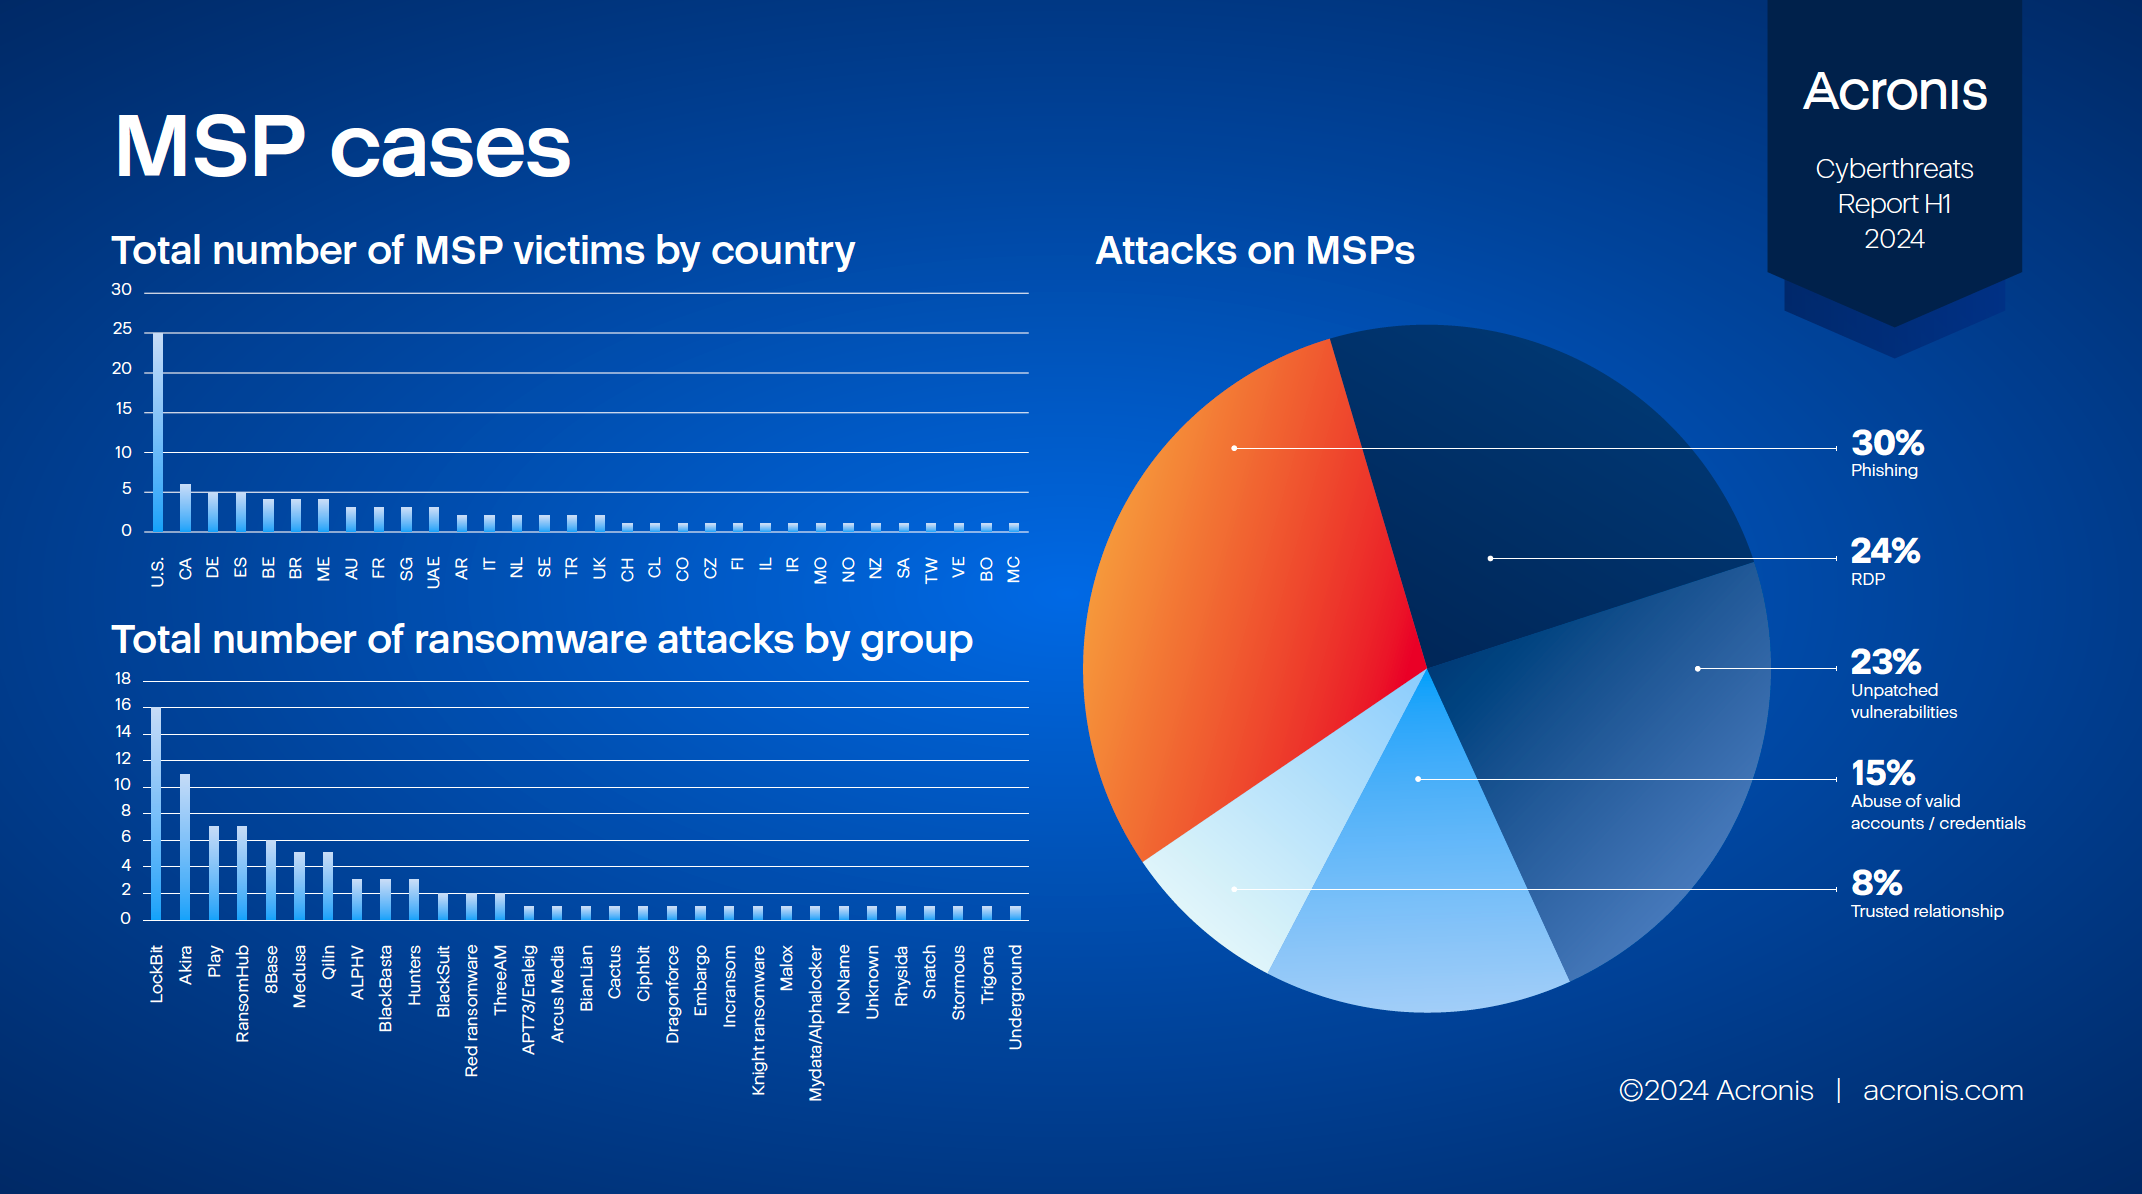
– Serangan terhadap MSP berlangsung secara konsisten dari Januari hingga Mei 2024, dengan data mengungkapkan bahwa penyerang paling sering menggunakan kampanye phishing melalui email.
– Serangan phishing mencakup 30% dari seluruh serangan, 24% merupakan serangan melalui Remote Desktop Protocol (RDP), 23% kerentanan yang belum ditangani, dan 15% penyalahgunaan kredensial akses.
– Sebanyak 26% pengguna menghadapi upaya phishing yang menggunakan alamat URL berbahaya.
Serangan yang didukung AI
– Penjahat siber terus menggunakan alat AI berbahaya, seperti WormGPT dan FraudGPT.
– Kecerdasan buatan dapat membantu penyerang pada setiap tahap serangan siber, tetapi juga dapat digunakan sebagai mekanisme pertahanan karena memungkinkan deteksi serangan secara berkelanjutan dan melaporkannya kepada pakar keamanan, yang dapat meresponsnya dengan tindakan yang tepat untuk memastikan kelangsungan operasional.
Untuk informasi lebih lanjut, unduh salinan laporan lengkap Acronis H1 2024 Cyberthreats Report di sini.
Informasi lebih lanjut tentang laporan dan temuannya dapat ditemukan di blog Acronis.
Penulis artikel: Tim redaksi ZEBR.ai



