

Het periodieke Acronis Cyberthreats Report publiceerde gegevens verzameld over de eerste helft van 2024
PRAAG, 30 juli 2024 – Acronis, wereldwijd leider op het gebied van cyberbeveiliging en gegevensbescherming, heeft vandaag nieuwe onderzoeksresultaten uit de eerste helft van 2024 gepubliceerd in zijn halfjaarlijkse rapport over cyberdreigingen. Het rapport Acronis Cyberthreats Report H1 2024 maakt gebruik van gegevens van meer dan een miljoen unieke endpoints wereldwijd om inzicht te bieden in mondiale trends op het gebied van cyberbeveiliging. Uit het actuele rapport bleek dat e-mailaanvallen met 293% zijn toegenomen ten opzichte van dezelfde periode in 2023. Ook het aantal gedetecteerde ransomwareaanvallen steeg, met 32% van het vierde kwartaal van 2023 tot het eerste kwartaal van 2024.
Ransomware blijft een grote bedreiging vormen voor kleine en middelgrote ondernemingen (SMB's), vooral in kritieke sectoren zoals de overheid en de gezondheidszorg. In het eerste kwartaal van 2024 registreerde Acronis 10 nieuwe ransomwaregroepen, die samen verantwoordelijk waren voor 84 cyberaanvallen wereldwijd. Van de 10 meest actieve ransomwarefamilies die in deze periode werden vastgesteld, vallen vooral drie zeer actieve groepen op, die samen verantwoordelijk zijn voor 35% van de aanvallen: LockBit, Black Basta en PLAY.
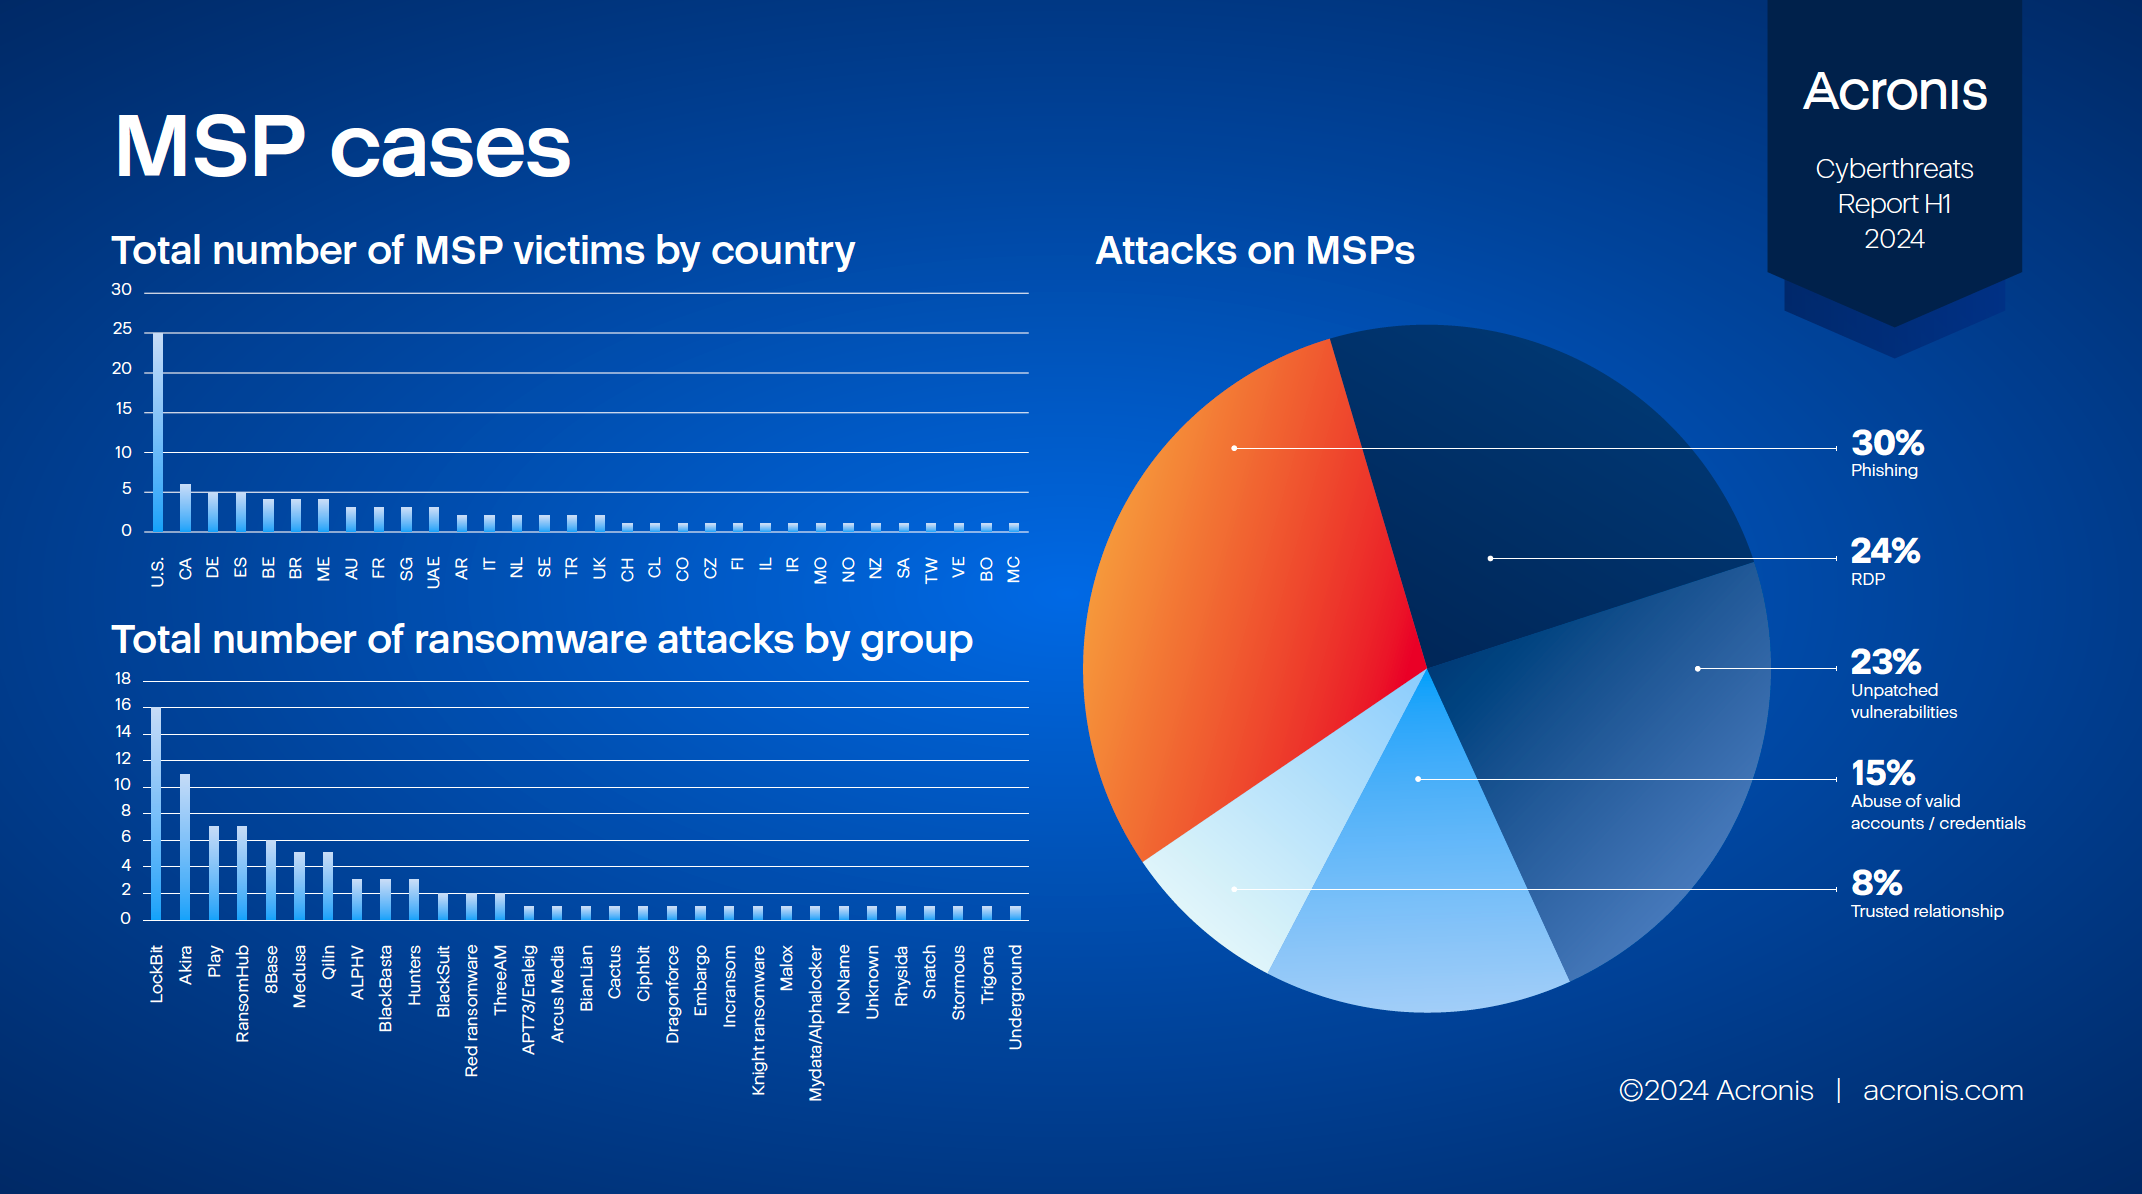
Het rapport besteedt in het bijzonder aandacht aan de manier waarop aanbieders van beheerde diensten (MSP's) worden aangevallen en bedreigd. Phishing en social engineering, misbruik van kwetsbaarheden, misbruik van inloggegevens en aanvallen op toeleveringsketens (supply chain) werden aangemerkt als de succesvolste technieken om de cyberbescherming van MSP's te doorbreken.
„Als gevolg van de groeiende hoeveelheid en complexiteit van cyberdreigingen die we in de huidige cyberbeveiligingsomgeving blijven ontdekken, is het uiterst belangrijk dat MSP's een systematische aanpak hanteren voor het beveiligen van de gegevens, systemen en digitale infrastructuren van hun klanten,” aldus Irina Artioli, auteur van het rapport en expert op het gebied van cyberbescherming bij de Acronis Threat Research Unit. „Om effectief te zijn, raden we MSP's aan een uitgebreide beveiligingsstrategie te hanteren, waaronder verplichte trainingen over beveiligingsdreigingen en planning van incidentrespons. Daarnaast moeten zij geavanceerde oplossingen voor endpointbescherming inzetten, zoals extended detection and response (XDR), multifactorauthenticatie en meer.”
Daarnaast richt het rapport zich op nieuwe trends in cyberbeveiliging en benadrukt het het toenemende gebruik van generatieve kunstmatige intelligentie (AI) en grote taalmodellen (LLM's). Het belicht specifiek AI die wordt gebruikt bij social-engineeringaanvallen en automatisering. Tot de meest voorkomende door AI gegenereerde aanvallen behoren kwaadaardige e-mails, deepfake-bedrog via e-mail (BEC), deepfake-afpersing, het omzeilen van KYC-verificatie en het genereren van scripts en malware.
Andere belangrijke bevindingen van het rapport zijn:
E-mailcommunicatie
– Organisaties registreerden een sterke toename in e-mailcommunicatie, waarbij het aantal e-mails per organisatie met 25% toenam.
– Het aantal e-mailaanvallen dat in de eerste helft van 2024 werd vastgesteld, steeg met 293% ten opzichte van de eerste helft van 2023.
– 27,6% van alle ontvangen e-mails was spam en 1,5% bevatte malware of phishinglinks.
Ransomware
– In het eerste kwartaal van 2024 werden op de gemonitorde endpoints 28 miljoen URL-adressen geblokkeerd.
– In het eerste kwartaal van 2024 werden 1.048 ransomwaregevallen openbaar gemeld, wat een stijging van 23% betekent ten opzichte van het eerste kwartaal van 2023.
– In het eerste kwartaal van 2024 registreerden onderzoekers van Acronis 10 nieuwe ransomwaregroepen, die samen verantwoordelijk waren voor 84 cyberaanvallen wereldwijd.
– Het aantal ransomwaredetecties steeg met 32% van het vierde kwartaal van 2023 tot het eerste kwartaal van 2024.
Aanvallen op MSP's
– Aanvallen op MSP's vonden voortdurend plaats van januari tot mei 2024, waarbij de gegevens aantoonden dat aanvallers het vaakst e-mailphishingcampagnes gebruikten.
– Phishingaanvallen vormden 30% van alle aanvallen, aanvallen via het Remote Desktop Protocol (RDP) 24%, onbehandelde kwetsbaarheden 23% en misbruik van inloggegevens 15%.
– 26% van de gebruikers kreeg te maken met phishingpogingen die gebruikmaakten van kwaadaardige URL-adressen.
Door AI ondersteunde aanvallen
– Cybercriminelen blijven kwaadaardige AI-tools gebruiken, zoals WormGPT en FraudGPT.
– Kunstmatige intelligentie kan aanvallers in elke fase van een cyberaanval helpen, maar kan ook als verdedigingsmechanisme worden ingezet, omdat deze continue detectie van aanvallen mogelijk maakt en deze meldt aan beveiligingsexperts, die met passende maatregelen kunnen reageren om de bedrijfscontinuïteit te waarborgen.
Download voor meer informatie een exemplaar van het volledige rapport Acronis H1 2024 Cyberthreats Report hier.
Meer informatie over het rapport en de bevindingen vindt u op de blog van Acronis.
Auteur van het artikel: ZEBR.ai-redactie






