

A GFI Software szerint a hozzáférés technikai védelme elsősorban adathalászat elleni eszközökkel és a felhasználók szociális mérnöki módszerekről szóló képzésével kombinálva van értelme
PRÁGA, 2024. május 16. – A GFI Software, a vállalati hálózatok biztonsági megoldásainak szállítója közölte, hogy cseh és szlovák partnerei körében végzett felmérése szerint a fiókokba való bejelentkezés legbiztonságosabb módja a kétfaktoros hitelesítés (2FA). A megkérdezett IT-szakemberek 91%-a szerint a felhasználók leggyakoribb hibája, hogy ugyanazt a jelszót több fiókba való bejelentkezéshez is használják.
A jelszavak létrehozásának történetét folyamatos küzdelem jellemzi a fiókjaikat védő felhasználók és a hozzáférést saját előnyükre kihasználni igyekvő kibertámadók között. A felhasználók azonban gyakran hibáznak, amikor könnyen kitalálható jelszavakat hoznak létre, vagy gondatlanul kezelik azokat. Ezért a hozzáférés-kezelési eszközök mellett nagyon fontos a phishing kockázatainak kiküszöbölése is, amelynek segítségével a támadók könnyen hozzáférhetnek a kritikus vállalati rendszerekhez.
A felmérés néhány érdekes eredménye:
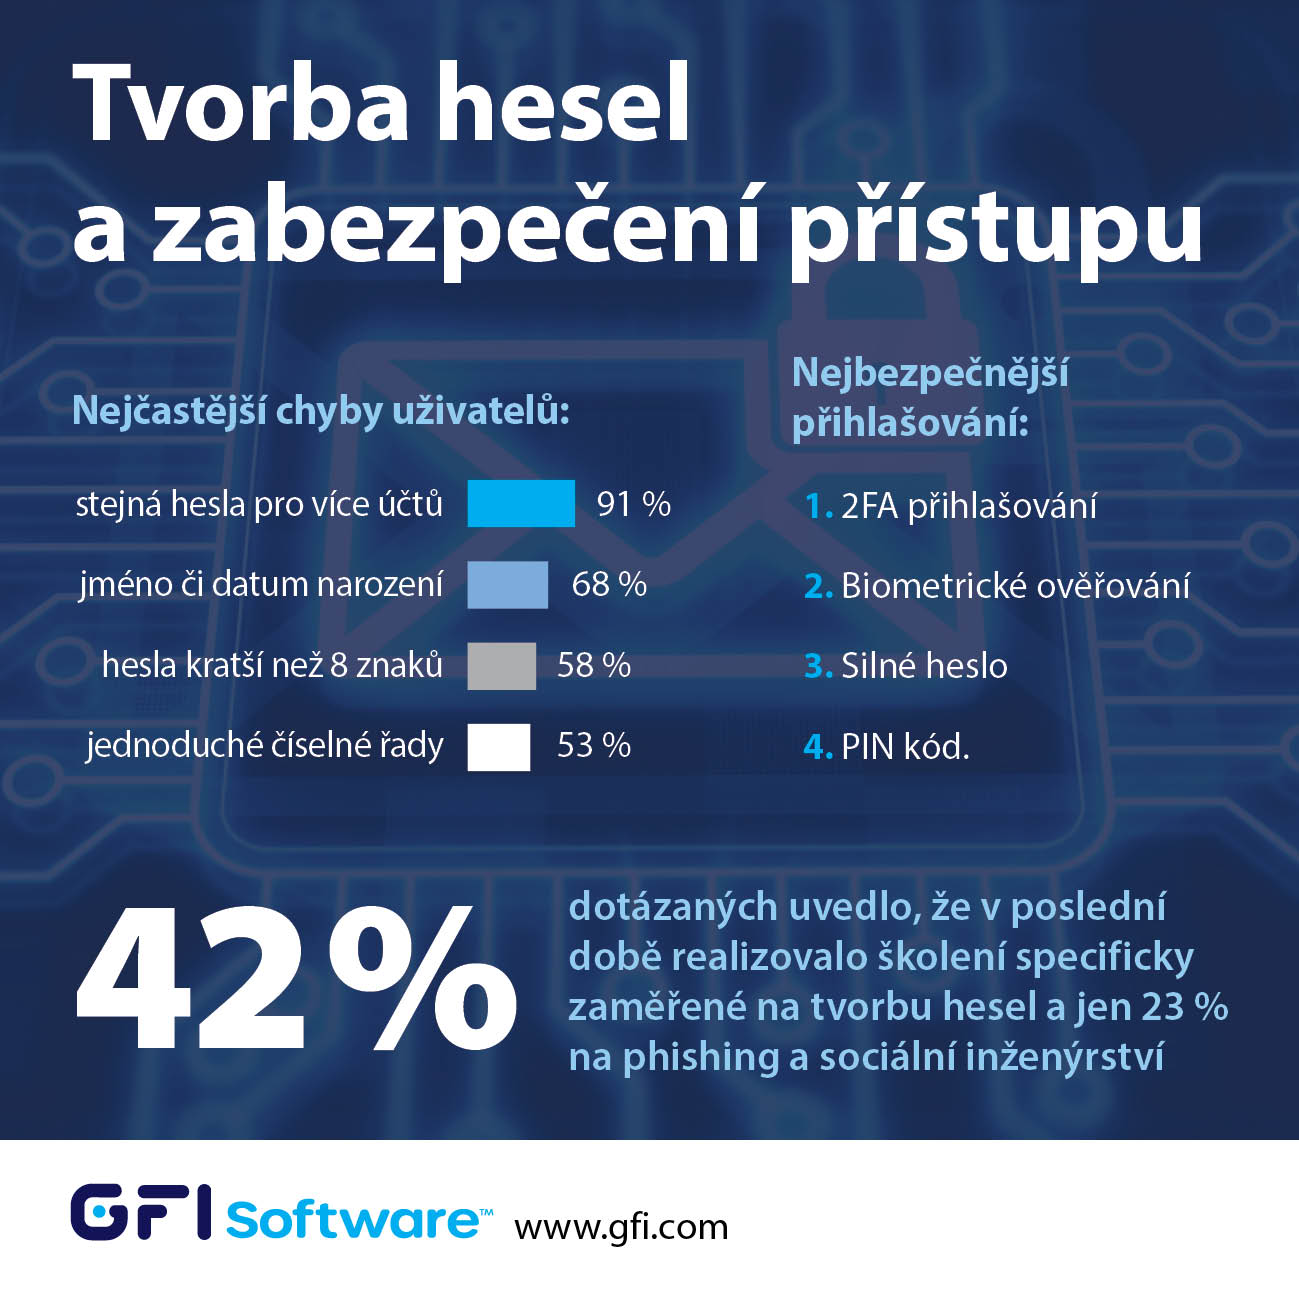
- A megkérdezett IT-adminisztrátorok 91%-a szerint gyakori hiba a több fiókhoz ismételten használt jelszó, 68% szerint a nevet vagy születési dátumot tartalmazó jelszó, 58% szerint a 8 karakternél rövidebb jelszó, 53% szerint pedig az egyszerű számsorok.
- A biztonságos bejelentkezési módszerek rangsorában az 1. helyen a 2FA-bejelentkezés végzett, ezt követte a biometrikus hitelesítés (pl. FaceID), az erős jelszó, míg a legkevésbé biztonságos a PIN-kód.
- A megkérdezettek 57%-a szerint a mesterséges intelligencia (AI) segíthet erős jelszavak létrehozásában, 54% szerint a gyenge pontok elemzésében és azonosításában, 33% szerint pedig az összes jelszó megjegyzésében. Ugyanakkor 76%-uk aggódik amiatt, hogy az AI-t jogosulatlan hozzáférési adatok megszerzésére is fel lehet használni.
- A megkérdezettek mindössze 42%-a jelezte, hogy az utóbbi időben kifejezetten a jelszavak létrehozására összpontosító képzést tartott, 23% pedig phishingről és szociális mérnöki módszerekről szóló képzést. A képzések többsége (a válaszadók 66%-a szerint) ma az IT-biztonsággal kapcsolatos általános tájékoztatásra összpontosít.
„A fontos rendszerekhez és adatokhoz való hozzáférés kezelése krónikusan a vállalati IT-infrastruktúra biztonságának gyenge pontjaként van számon tartva” – mondta Zdeněk Bínek, a ZEBRA SYSTEMS, a GFI Software megoldások csehországi és szlovákiai forgalmazójának igazgatója. „Fel kell ismerni, hogy az erős jelszavak létrehozása és a komplex hozzáférés-kezelési eszközök mellett ugyanilyen fontos területet jelentenek az olyan technikai eszközök, mint az e-mail-szűrés, valamint a phishingfenyegetéseket kiküszöbölő felhasználói képzések. Mit érnek a kitalálhatatlan jelszavak vagy a feltörhetetlen 2FA-hitelesítés, ha a felhasználó maga és önként átadja a támadóknak a hozzáférést egyetlen phishing e-mail alapján.”
A cikk szerzője: ZEBR.ai szerkesztőség



