

Selon GFI Software, la sécurisation technique des accès n’a de sens que combinée à des outils antiphishing et à la formation des utilisateurs aux méthodes d’ingénierie sociale
PRAGUE, le 16 mai 2024 – La société GFI Software, fournisseur de solutions de sécurité pour les réseaux d’entreprise, a indiqué que, selon son enquête menée auprès de partenaires tchèques et slovaques, le moyen le plus sûr de se connecter aux comptes est l’authentification à deux facteurs (2FA). Selon 91 % des professionnels de l’informatique interrogés, l’erreur la plus fréquente des utilisateurs est la réutilisation du même mot de passe pour se connecter à plusieurs comptes.
L’histoire de la création des mots de passe est marquée par un affrontement permanent entre les utilisateurs qui protègent leurs comptes et les cyberattaquants qui tentent d’exploiter ces accès à leur avantage. Les utilisateurs commettent toutefois souvent des erreurs lorsqu’ils génèrent des mots de passe faciles à deviner ou les manipulent avec négligence. Il est donc très important, en plus des outils de gestion des accès, d’éliminer les risques de phishing, qui peuvent permettre aux attaquants d’accéder facilement aux systèmes d’entreprise critiques.
Quelques résultats intéressants de l’enquête :
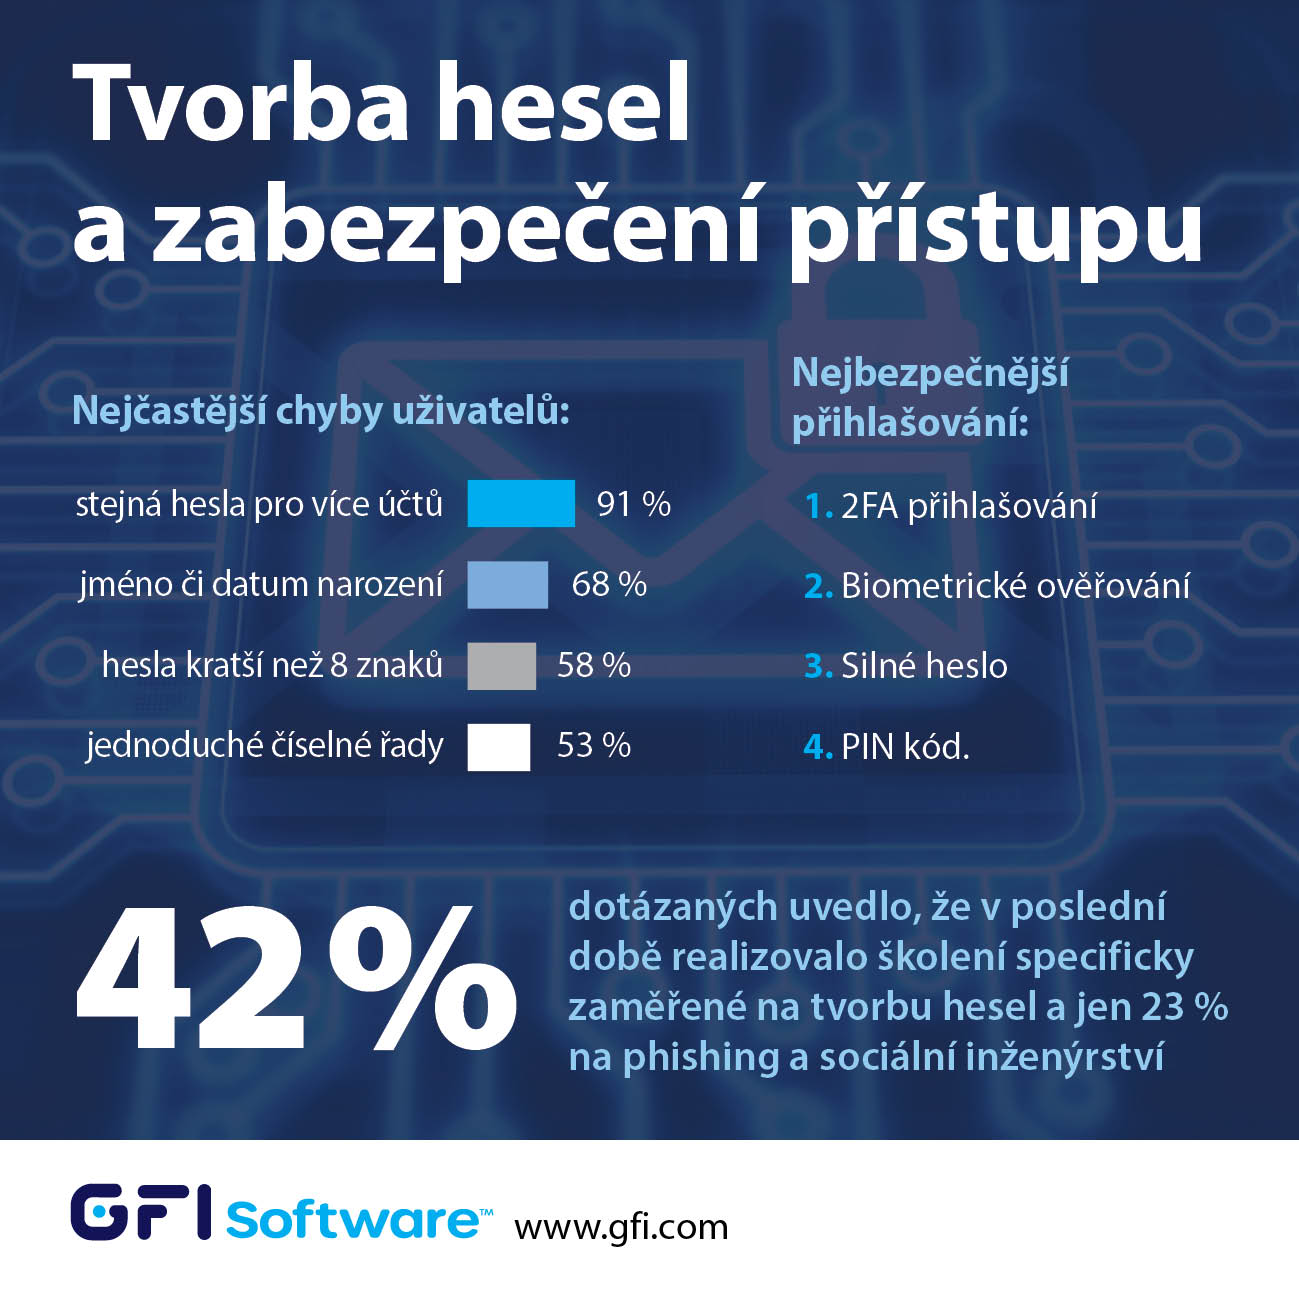
- Selon 91 % des administrateurs informatiques interrogés, la réutilisation de mots de passe pour plusieurs comptes est une erreur fréquente ; pour 68 %, il s’agit de mots de passe contenant un nom ou une date de naissance ; pour 58 %, de mots de passe de moins de 8 caractères ; et pour 53 % des répondants, de simples suites de chiffres.
- Dans le classement des méthodes de connexion sécurisées, la connexion 2FA arrive en première position, suivie de l’authentification biométrique (par exemple FaceID), du mot de passe fort, tandis que le code PIN est la méthode la moins sûre.
- Selon 57 % des répondants, l’intelligence artificielle (IA) peut aider à générer des mots de passe forts ; selon 54 %, à analyser et identifier les points faibles ; et selon 33 %, à mémoriser tous les mots de passe. Cependant, 76 % craignent également que l’IA puisse être utilisée pour obtenir illégalement des identifiants d’accès.
- Seuls 42 % des répondants ont indiqué avoir récemment organisé une formation spécifiquement axée sur la création de mots de passe, et 23 % une formation sur le phishing et l’ingénierie sociale. La majorité des formations (selon 66 % des répondants) est aujourd’hui consacrée à une sensibilisation générale à la sécurité informatique.
« La gestion des accès aux systèmes et données importants est depuis longtemps considérée comme un point faible de la sécurité des infrastructures informatiques des entreprises », a déclaré Zdeněk Bínek, directeur de ZEBRA SYSTEMS, distributeur des solutions GFI Software en République tchèque et en Slovaquie. « Il faut comprendre qu’outre la création de mots de passe forts et les outils complexes de gestion des accès, les moyens techniques tels que le filtrage des e-mails, ainsi que la formation des utilisateurs permettant d’éliminer les menaces de phishing, sont tout aussi importants. À quoi servent des mots de passe impossibles à deviner ou une authentification 2FA inviolable si l’utilisateur transmet lui-même, volontairement, l’accès aux attaquants à la suite d’un seul e-mail de phishing ? »
Auteur de l’article: Rédaction ZEBR.ai



