

Según GFI Software, la protección técnica del acceso solo tiene sentido principalmente en combinación con herramientas antiphishing y la formación de los usuarios sobre métodos de ingeniería social
PRAGA, 16 de mayo de 2024 – La empresa GFI Software, proveedor de soluciones de seguridad para redes empresariales, señaló que, según una encuesta realizada entre sus socios checos y eslovacos, la forma más segura de iniciar sesión en las cuentas es la autenticación de dos factores (2FA). Según el 91 % de los profesionales de TI consultados, el error más común de los usuarios es la reutilización de la misma contraseña para iniciar sesión en varias cuentas.
La historia de la creación de contraseñas está marcada por una lucha constante entre los usuarios que protegen sus cuentas y los ciberatacantes que intentan aprovechar el acceso a ellas en su propio beneficio. Sin embargo, los usuarios suelen cometer errores al generar contraseñas fáciles de adivinar o al manejarlas de forma descuidada. Por ello, además de las herramientas de gestión de accesos, es muy importante eliminar los riesgos de phishing, que los atacantes pueden utilizar para acceder fácilmente a sistemas empresariales críticos.
Algunos resultados interesantes de la encuesta:
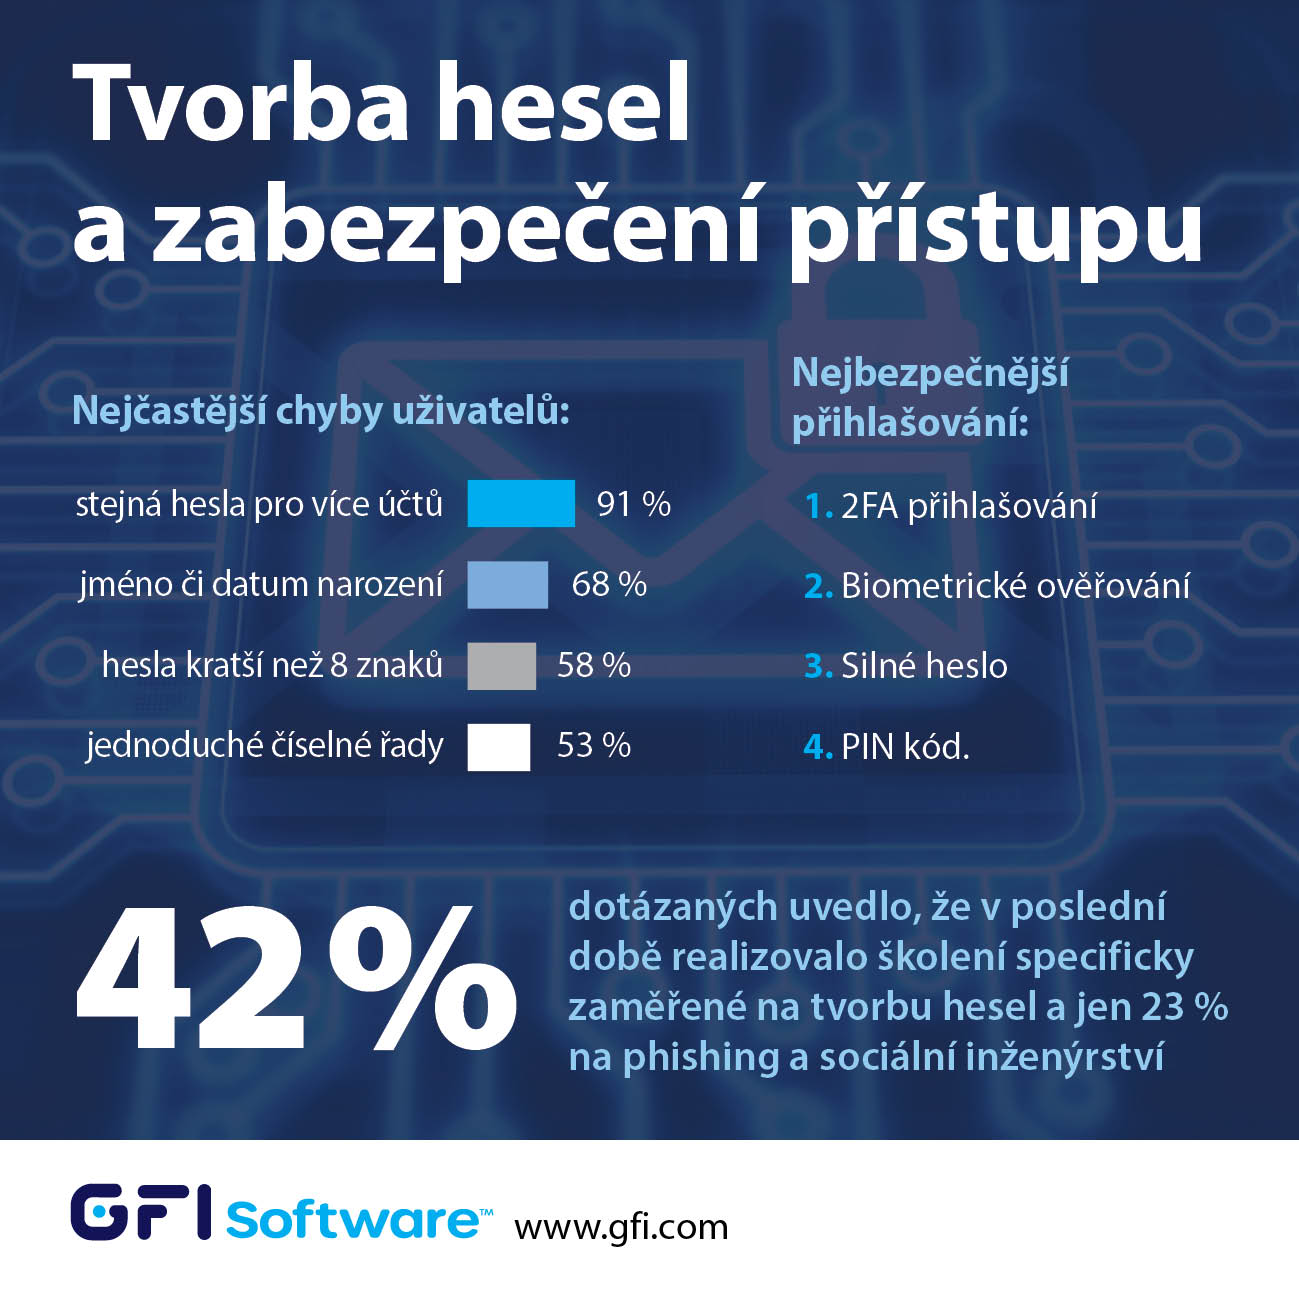
- Según el 91 % de los administradores de TI consultados, un error frecuente son las contraseñas reutilizadas en varias cuentas; según el 68 %, las contraseñas que contienen un nombre o fecha de nacimiento; según el 58 %, las contraseñas de menos de 8 caracteres; y según el 53 % de los consultados, las secuencias numéricas simples.
- En la clasificación de métodos de inicio de sesión seguros, el primer lugar lo ocupó el inicio de sesión con 2FA, seguido de la autenticación biométrica (por ejemplo, FaceID), las contraseñas seguras, y el método menos seguro es el código PIN.
- Según el 57 % de los consultados, la inteligencia artificial (AI) puede ayudar a generar contraseñas seguras; según el 54 %, a analizar e identificar puntos débiles; y según el 33 %, a recordar todas las contraseñas. Sin embargo, el 76 % también teme que la AI pueda utilizarse indebidamente para obtener credenciales de acceso de forma no autorizada.
- Solo el 42 % de los consultados indicó haber realizado recientemente formación centrada específicamente en la creación de contraseñas, y el 23 %, formación sobre phishing e ingeniería social. Actualmente, la mayoría de las formaciones (según el 66 % de los encuestados) se centra en la información general sobre seguridad de TI.
«La gestión del acceso a sistemas y datos importantes se percibe crónicamente como un punto débil en la seguridad de la infraestructura informática empresarial», afirmó Zdeněk Bínek, director de ZEBRA SYSTEMS, distribuidor de las soluciones GFI Software en la República Checa y Eslovaquia. «Hay que darse cuenta de que, junto con la creación de contraseñas seguras y herramientas integrales de gestión de accesos, son igualmente importantes los medios técnicos como el filtrado de correo electrónico, además de la formación de los usuarios para eliminar las amenazas de phishing. ¿De qué sirven contraseñas imposibles de adivinar o una autenticación 2FA imposible de vulnerar si el propio usuario proporciona a los atacantes el acceso, voluntariamente, a raíz de un único correo electrónico de phishing?»
Autor del artículo: Redacción ZEBR.ai



