

Segundo a GFI Software, a proteção técnica do acesso faz sentido principalmente quando combinada com ferramentas antiphishing e treinamento dos usuários sobre métodos de engenharia social
PRAGA, 16 de maio de 2024 – A GFI Software, fornecedora de soluções de segurança para redes corporativas, informou que, segundo uma pesquisa realizada entre seus parceiros tchecos e eslovacos, a forma mais segura de fazer login em contas é a autenticação de dois fatores (2FA). Segundo 91% dos profissionais de TI entrevistados, o erro mais comum dos usuários é a reutilização da mesma senha para fazer login em várias contas.
A história da criação de senhas é marcada por uma disputa constante entre usuários que protegem suas contas e ciberatacantes que tentam explorar o acesso a elas em benefício próprio. No entanto, os usuários frequentemente cometem erros ao criar senhas fáceis de adivinhar ou ao tratá-las de forma descuidada. Por isso, além das ferramentas de gerenciamento de acesso, é muito importante eliminar os riscos de phishing, que podem permitir que atacantes obtenham facilmente acesso a sistemas empresariais críticos.
Alguns resultados interessantes da pesquisa:
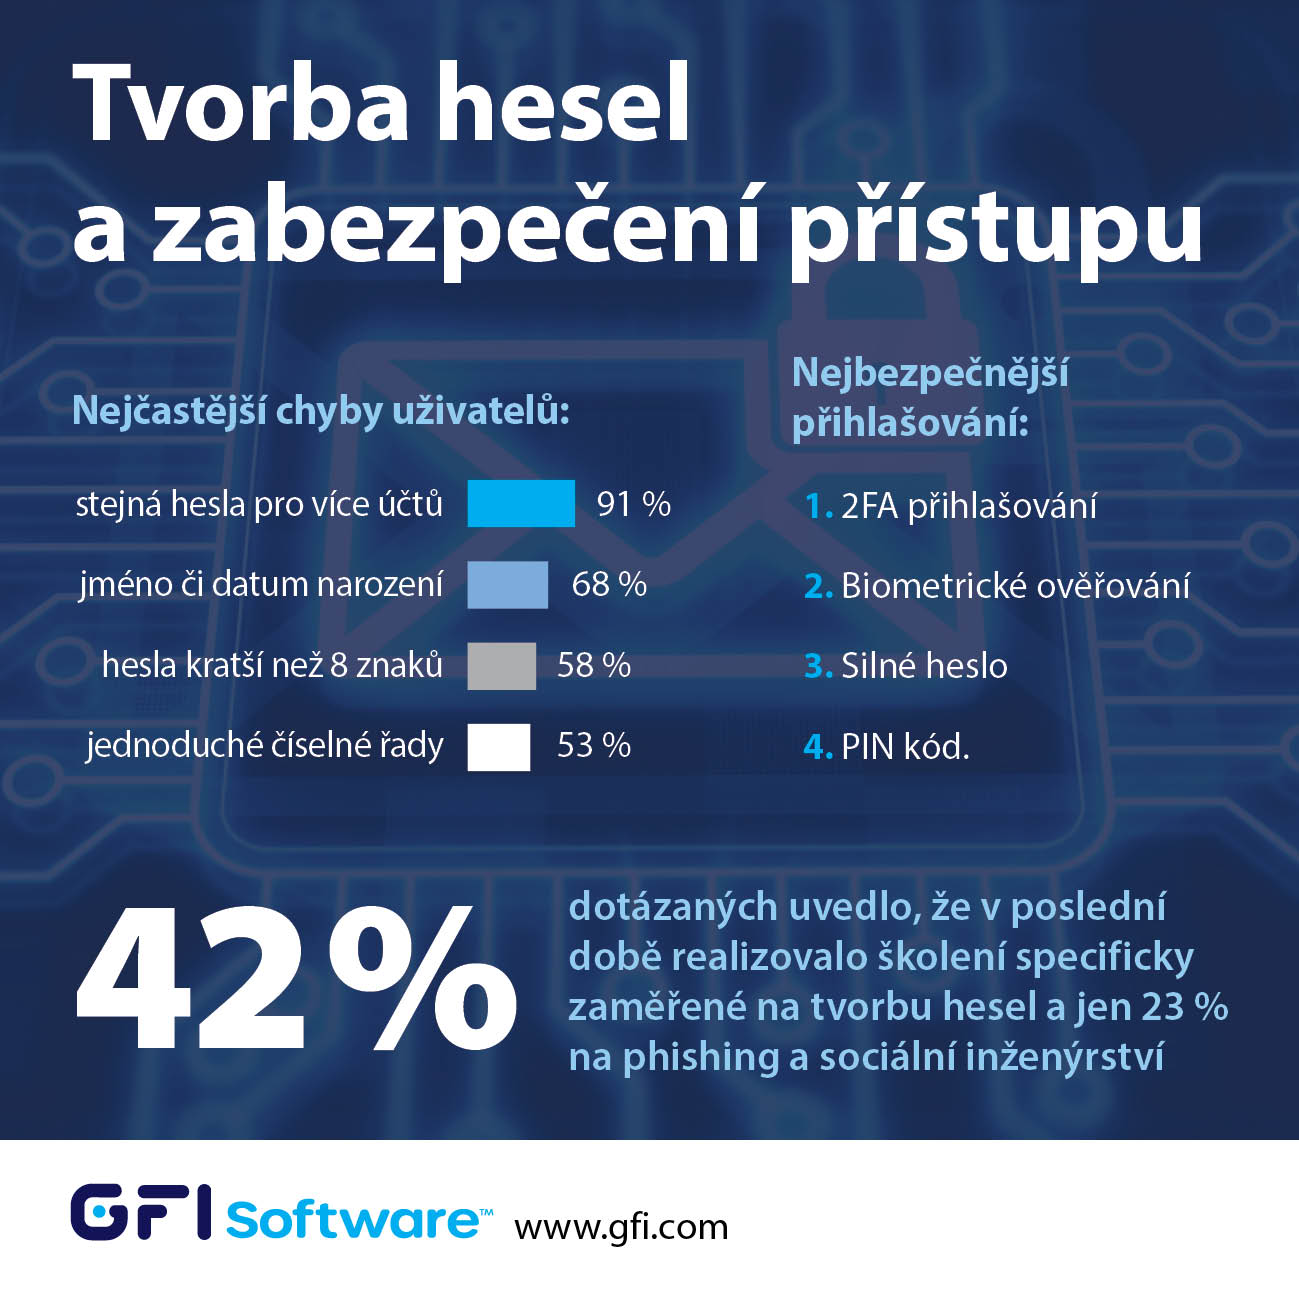
- Segundo 91% dos administradores de TI entrevistados, um erro comum é reutilizar senhas em várias contas; para 68%, são senhas que contêm nome ou data de nascimento; para 58%, senhas com menos de 8 caracteres; e, para 53% dos entrevistados, sequências numéricas simples.
- No ranking de métodos de login seguros, o login com 2FA ficou em 1º lugar, seguido da autenticação biométrica (por exemplo, FaceID), senha forte, e o código PIN é o menos seguro.
- Segundo 57% dos entrevistados, a inteligência artificial (IA) pode ajudar a gerar senhas fortes; segundo 54%, a analisar e identificar pontos fracos; e, segundo 33%, a ajudar a lembrar todas as senhas. Ao mesmo tempo, 76% temem que a IA também possa ser usada indevidamente para obter credenciais de acesso.
- Apenas 42% dos entrevistados informaram ter realizado recentemente um treinamento especificamente voltado à criação de senhas, e 23% um treinamento sobre phishing e engenharia social. Atualmente, a maioria dos treinamentos (segundo 66% dos participantes) é voltada à conscientização geral sobre segurança de TI.
“O gerenciamento de acesso a sistemas e dados importantes é cronicamente percebido como um ponto fraco na segurança da infraestrutura de TI corporativa”, disse Zdeněk Bínek, diretor da ZEBRA SYSTEMS, distribuidora das soluções GFI Software na República Tcheca e na Eslováquia. “É preciso perceber que, além da criação de senhas fortes e de ferramentas abrangentes de gerenciamento de acesso, medidas técnicas como a filtragem de e-mails e o treinamento dos usuários para eliminar ameaças de phishing são igualmente importantes. De que servem senhas impossíveis de adivinhar ou autenticação 2FA inquebrável, se o próprio usuário fornece aos atacantes o acesso, voluntariamente, com base em um único e-mail de phishing?”
Autor do artigo: Redação ZEBR.ai






