

Podľa GFI Software má technické zabezpečenie prístupu zmysel najmä v kombinácii s anti-phishingovými nástrojmi a školením používateľov o metódach sociálneho inžinierstva
PRAHA, 16. mája 2024 – Spoločnosť GFI Software, dodávateľ riešení bezpečnosti v podnikových sieťach, uviedla, že podľa jej prieskumu uskutočneného medzi českými a slovenskými partnermi je najbezpečnejším spôsobom prihlasovania k účtom dvojfaktorové overovanie (2FA). Podľa 91 % oslovených IT profesionálov používatelia najčastejšie chybujú opakovaným používaním rovnakého hesla na prihlasovanie k viacerým účtom.
História tvorby hesiel je poznačená neustálym súbojom medzi používateľmi chrániacimi svoje účty a kybernetickými útočníkmi, ktorí sa snažia prístup k nim zneužiť vo svoj prospech. Používatelia však často chybujú, ak vytvárajú ľahko uhádnuteľné heslá alebo ak s nimi zaobchádzajú neopatrne. Preto je veľmi dôležité okrem nástrojov na riadenie prístupu eliminovať aj riziká phishingu, prostredníctvom ktorého môžu útočníci ľahko získať prístup ku kritickým firemným systémom.
Niektoré zaujímavé výsledky prieskumu:
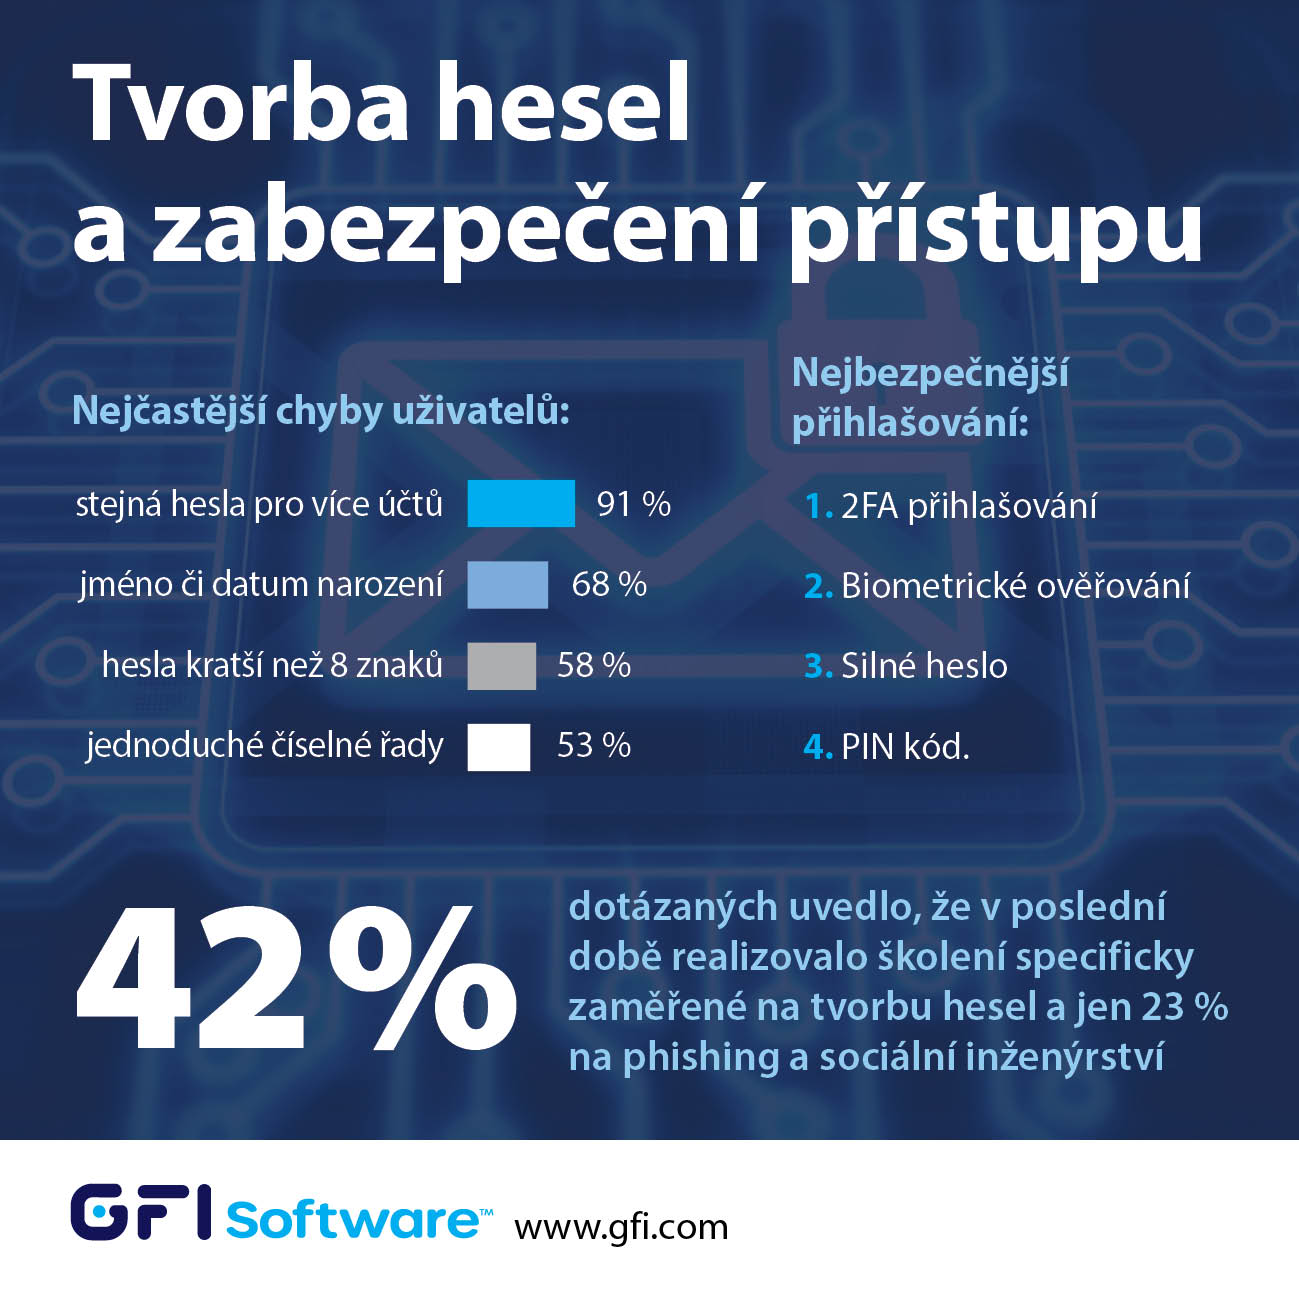
- Podľa 91 % oslovených IT administrátorov sú častou chybou heslá opakovane používané pre viacero účtov, podľa 68 % heslá obsahujúce meno či dátum narodenia, podľa 58 % heslá kratšie ako 8 znakov a podľa 53 % oslovených jednoduché číselné rady.
- V rebríčku bezpečného prihlasovania sa na 1. mieste umiestnilo prihlasovanie 2FA, potom biometrické overovanie (napr. FaceID), silné heslo a najmenej bezpečný je PIN kód.
- Podľa 57 % oslovených môže umelá inteligencia (AI) pomôcť generovať silné heslá, podľa 54 % analyzovať a identifikovať slabé miesta a podľa 33 % pomôcť zapamätať si všetky heslá. Zároveň však 76 % má obavu, že AI môže byť zneužitá aj na neoprávnené získanie prístupových údajov.
- Len 42 % oslovených uviedlo, že v poslednom období realizovalo školenie špecificky zamerané na tvorbu hesiel, a 23 % školenie o phishingu a sociálnom inžinierstve. Väčšina školení (podľa 66 % respondentov) je dnes zameraná na všeobecné informovanie o IT bezpečnosti.
„Správa prístupu k dôležitým systémom a dátam je chronicky vnímaná ako slabé miesto zabezpečenia firemnej IT infraštruktúry,“ povedal Zdeněk Bínek, riaditeľ spoločnosti ZEBRA SYSTEMS, distribútora riešení GFI Software v ČR a na Slovensku. „Treba si uvedomiť, že popri tvorbe silných hesiel a komplexných nástrojoch na riadenie prístupu sú rovnako dôležitou oblasťou technické prostriedky typu filtrovania e-mailov spolu so školením používateľov eliminujúcim phishingové hrozby. Na čo nám sú neuhádnuteľné heslá či neprelomiteľná autentizácia 2FA, keď používateľ odovzdá útočníkom prístup sám a dobrovoľne na základe jedného phishingového e-mailu.“
Autor článku: Redakcia ZEBR.ai






