

Secondo GFI Software, la protezione tecnica dell'accesso è efficace soprattutto in combinazione con strumenti anti-phishing e la formazione degli utenti sui metodi di ingegneria sociale
PRAGA, 16 maggio 2024 – La società GFI Software, fornitore di soluzioni di sicurezza nelle reti aziendali, ha dichiarato che, secondo un sondaggio condotto tra i propri partner cechi e slovacchi, il modo più sicuro per accedere agli account è l'autenticazione a due fattori (2FA). Secondo il 91% dei professionisti IT intervistati, l'errore più comune degli utenti è il riutilizzo della stessa password per accedere a più account.
La storia della creazione delle password è segnata da una continua sfida tra gli utenti che proteggono i propri account e i cybercriminali che cercano di sfruttarne l'accesso a proprio vantaggio. Tuttavia, gli utenti commettono spesso errori quando generano password facilmente intuibili o le gestiscono con noncuranza. Per questo, oltre agli strumenti di gestione degli accessi, è molto importante eliminare anche i rischi di phishing, che gli aggressori possono utilizzare per accedere facilmente a sistemi aziendali critici.
Alcuni risultati interessanti del sondaggio:
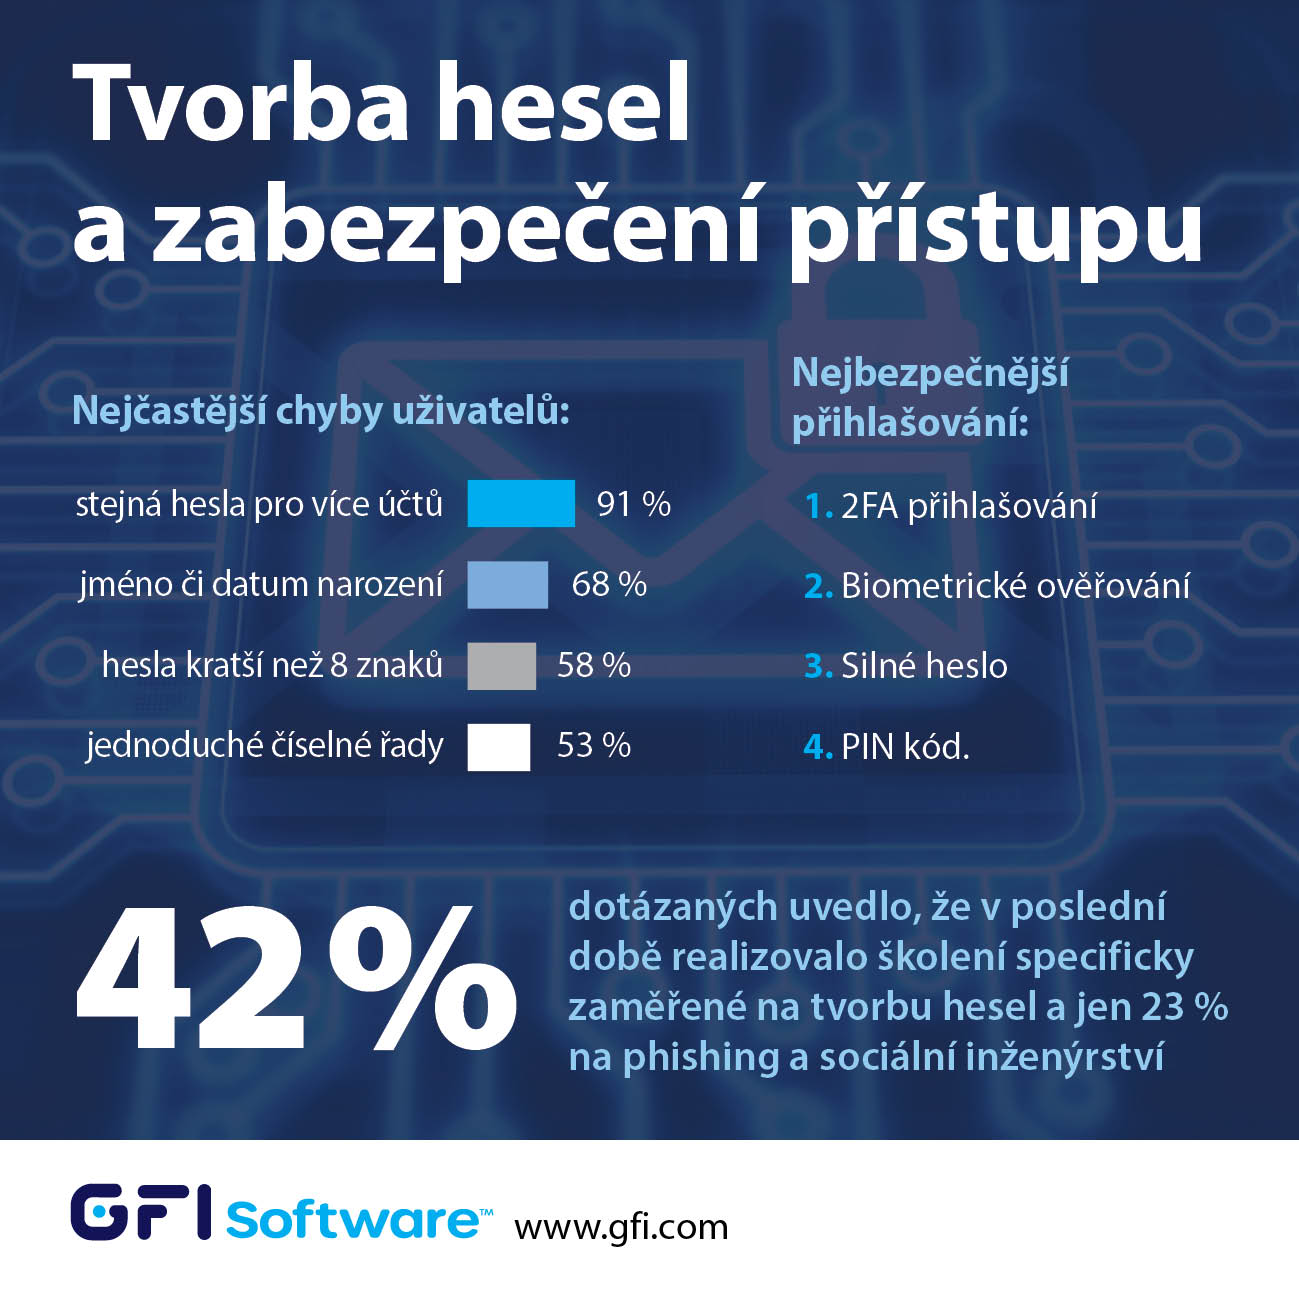
- Secondo il 91% degli amministratori IT intervistati, un errore frequente è l'utilizzo ripetuto delle password per più account; secondo il 68%, le password contenenti il nome o la data di nascita; secondo il 58%, le password più corte di 8 caratteri; e secondo il 53% degli intervistati, le semplici sequenze numeriche.
- Nella classifica degli accessi sicuri, al 1° posto si è classificato l'accesso con 2FA, seguito dall'autenticazione biometrica (ad es. FaceID), dalla password complessa, mentre il codice PIN è il meno sicuro.
- Secondo il 57% degli intervistati, l'intelligenza artificiale (AI) può aiutare a generare password complesse; secondo il 54%, ad analizzare e identificare i punti deboli; e secondo il 33%, a ricordare tutte le password. Allo stesso tempo, il 76% teme che l'AI possa essere utilizzata impropriamente anche per ottenere illegalmente le credenziali di accesso.
- Solo il 42% degli intervistati ha dichiarato di aver recentemente realizzato una formazione specificamente incentrata sulla creazione delle password e il 23% una formazione sul phishing e sull'ingegneria sociale. La maggior parte della formazione (secondo il 66% dei rispondenti) è oggi incentrata su informazioni generali sulla sicurezza IT.
«La gestione dell'accesso a sistemi e dati importanti è da tempo percepita come un punto debole della sicurezza dell'infrastruttura IT aziendale», ha dichiarato Zdeněk Bínek, direttore di ZEBRA SYSTEMS, distributore delle soluzioni GFI Software nella Repubblica Ceca e in Slovacchia. «Occorre rendersi conto che, oltre alla creazione di password complesse e a strumenti completi per la gestione degli accessi, sono altrettanto importanti le misure tecniche come il filtraggio delle e-mail, insieme alla formazione degli utenti per eliminare le minacce di phishing. A cosa servono password impossibili da indovinare o un'autenticazione 2FA inattaccabile, se l'utente stesso consegna volontariamente l'accesso agli aggressori sulla base di una sola e-mail di phishing?»
Autore dell’articolo: Redazione ZEBR.ai



