

Prema GFI Software, tehnička zaštita pristupa ima smisla prvenstveno u kombinaciji sa alatima protiv phishinga i obukom korisnika o metodama socijalnog inženjeringa
PRAG, 16. maja 2024. – Kompanija GFI Software, dobavljač rešenja za bezbednost u poslovnim mrežama, navela je da je, prema njenoj anketi sprovedenoj među češkim i slovačkim partnerima, najsigurniji način prijavljivanja na naloge dvofaktorska autentifikacija (2FA). Prema 91 % ispitanih IT stručnjaka, korisnici najčešću grešku prave ponovnom upotrebom iste lozinke za prijavljivanje na više naloga.
Istoriju kreiranja lozinki obeležava neprestana borba između korisnika koji štite svoje naloge i sajber napadača koji pokušavaju da pristup njima zloupotrebe u svoju korist. Međutim, korisnici često greše kada kreiraju lozinke koje je lako pogoditi ili kada s njima nepažljivo postupaju. Zato je, pored alata za upravljanje pristupom, veoma važno i eliminisati rizike od phishinga, uz čiju pomoć napadači lako mogu da dobiju pristup kritičnim poslovnim sistemima.
Neki zanimljivi rezultati ankete:
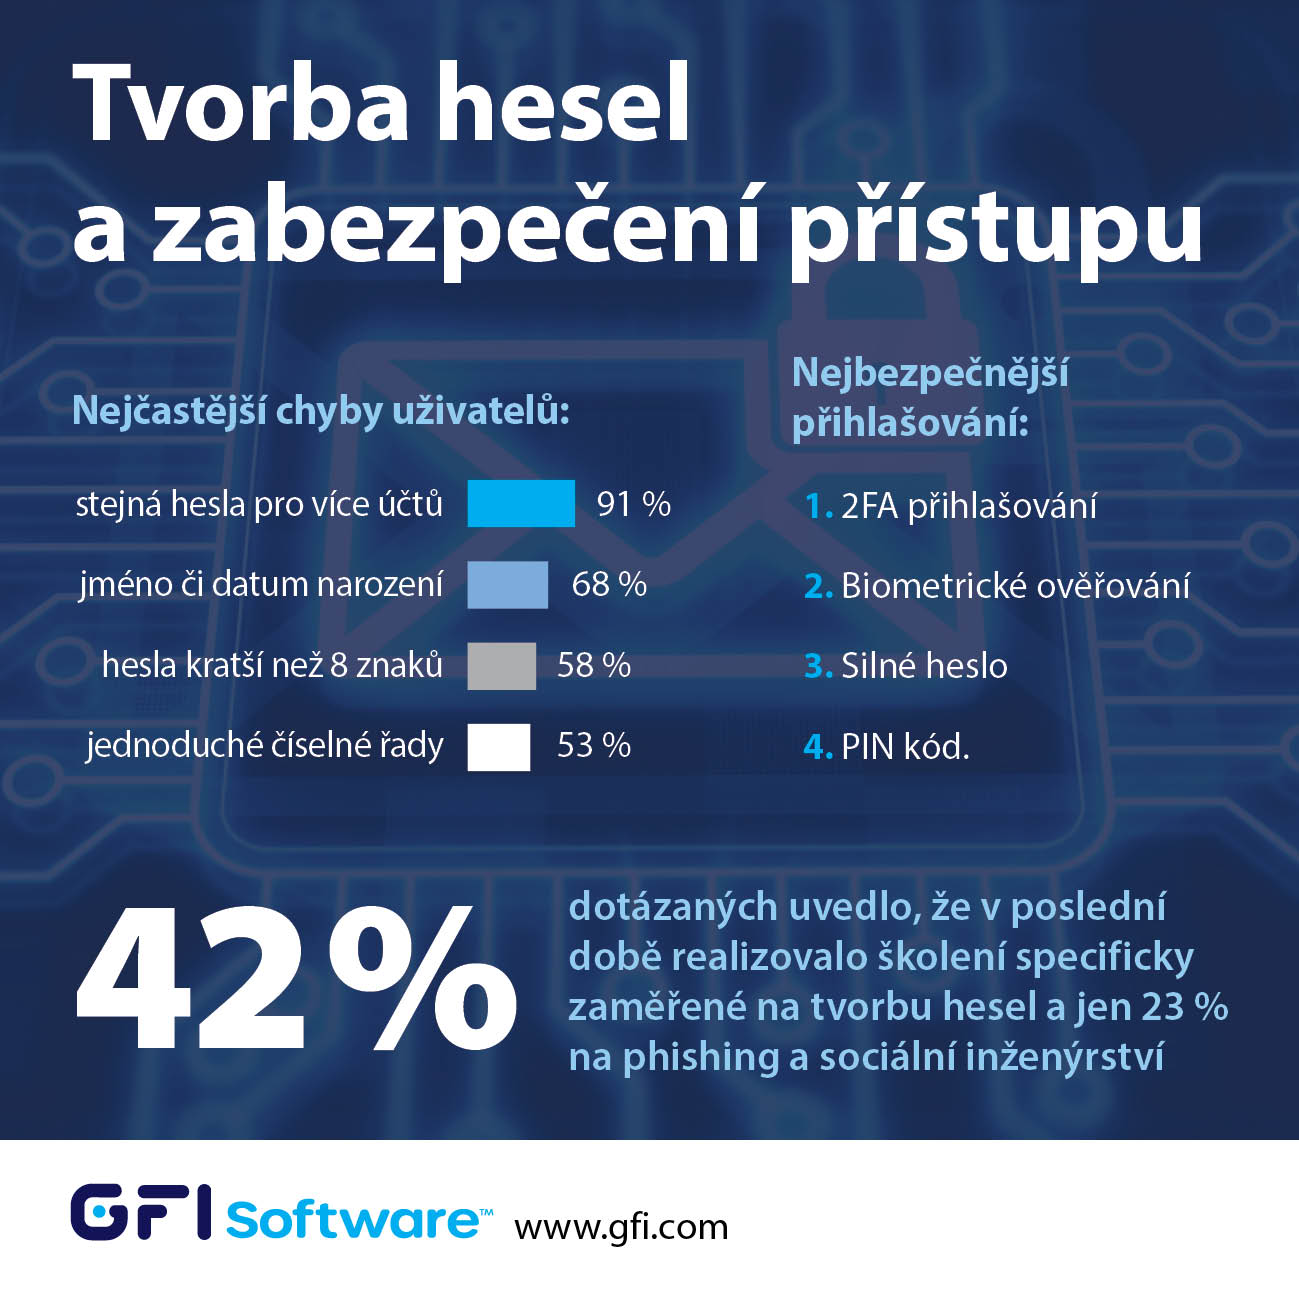
- Prema 91 % ispitanih IT administratora, česta greška su lozinke koje se ponovo koriste za više naloga; prema 68 %, lozinke koje sadrže ime ili datum rođenja; prema 58 %, lozinke kraće od 8 znakova; a prema 53 % ispitanih, jednostavni nizovi brojeva.
- Na rang-listi bezbednog prijavljivanja, prvo mesto zauzelo je prijavljivanje putem 2FA, zatim biometrijska autentifikacija (npr. FaceID), snažna lozinka, dok je PIN kod najmanje bezbedan.
- Prema 57 % ispitanih, veštačka inteligencija (AI) može pomoći u generisanju snažnih lozinki, prema 54 % u analizi i identifikovanju slabih tačaka, a prema 33 % u pamćenju svih lozinki. Istovremeno, 76 % strahuje da AI može biti zloupotrebljena i za neovlašćeno pribavljanje pristupnih podataka.
- Samo 42 % ispitanih navelo je da je u poslednje vreme sprovelo obuku posebno usmerenu na kreiranje lozinki, a 23 % obuku o phishingu i socijalnom inženjeringu. Većina obuka (prema 66 % ispitanika) danas je usmerena na opšte informisanje o IT bezbednosti.
„Upravljanje pristupom važnim sistemima i podacima hronično se smatra slabom tačkom zaštite poslovne IT infrastrukture“, rekao je Zdeněk Bínek, direktor kompanije ZEBRA SYSTEMS, distributera rešenja GFI Software u Češkoj i Slovačkoj. „Treba imati na umu da su, pored kreiranja snažnih lozinki i kompleksnih alata za upravljanje pristupom, jednako važni tehnička sredstva kao što je filtriranje e-pošte, kao i obuka korisnika koja eliminiše phishing pretnje. Čemu nam služe lozinke koje je nemoguće pogoditi ili 2FA autentifikacija koju je nemoguće probiti, kada korisnik sam i dobrovoljno preda napadačima pristup na osnovu jednog phishing e-maila.“
Autor članka: Redakcija ZEBR.ai



