

A fenyegetésészlelések többsége továbbra is végpontokról származik, de a felhőkörnyezetek gyorsan csökkentik ezt az előnyt
PRÁGA, 2025. június 25. – A ZEBRA SYSTEMS, az N-able megoldások cseh és szlovák piaci forgalmazója, közzétette éves 2025 State of the SOC Report jelentését, amely az Adlumin Managed Detection and Response (MDR) rendszer valós tapasztalatai alapján vizsgálja a biztonsági műveleteket befolyásoló trendeket. A jelentés szerint a biztonsági műveleti központok (SOC) hatékonyságának javításában a mesterséges intelligencia a meghatározó hajtóerő, azonban a riasztások többsége továbbra is emberi ellenőrzést igényel, és az esetek egytizedében még az MDR-csapat beavatkozására is szükség van.
A jelentés megvizsgálja a SOC-k előtt álló kihívásokat, és kiemeli azok kulcsfontosságú szerepét a kiberbiztonság növelésében. A megállapítások az Adlumin rendszer 2024 decembere és 2025 februárja közötti adataiból származnak, amely időszakban közel 500 000 riasztás feldolgozásával és 83 171 biztonsági eszkaláció létrehozásával sikeresen védte a vállalatokat. Ezen incidensek között továbbra is a zsarolóvírusok álltak az első helyen, összesen 2 684 zsarolóvírus-fenyegetéssel.
További főbb megállapítások:
- Az észlelések többsége továbbra is végpontokról származik, de a felhőkörnyezetek gyorsan szűkítik ezt a különbséget: az észlelések 56%-a végpontokról, 44%-a pedig a felhőből érkezik. A felhőben történt kompromittálódások szinte mindegyike fiókkorlátozást igényel a fenyegetések mérsékléséhez.
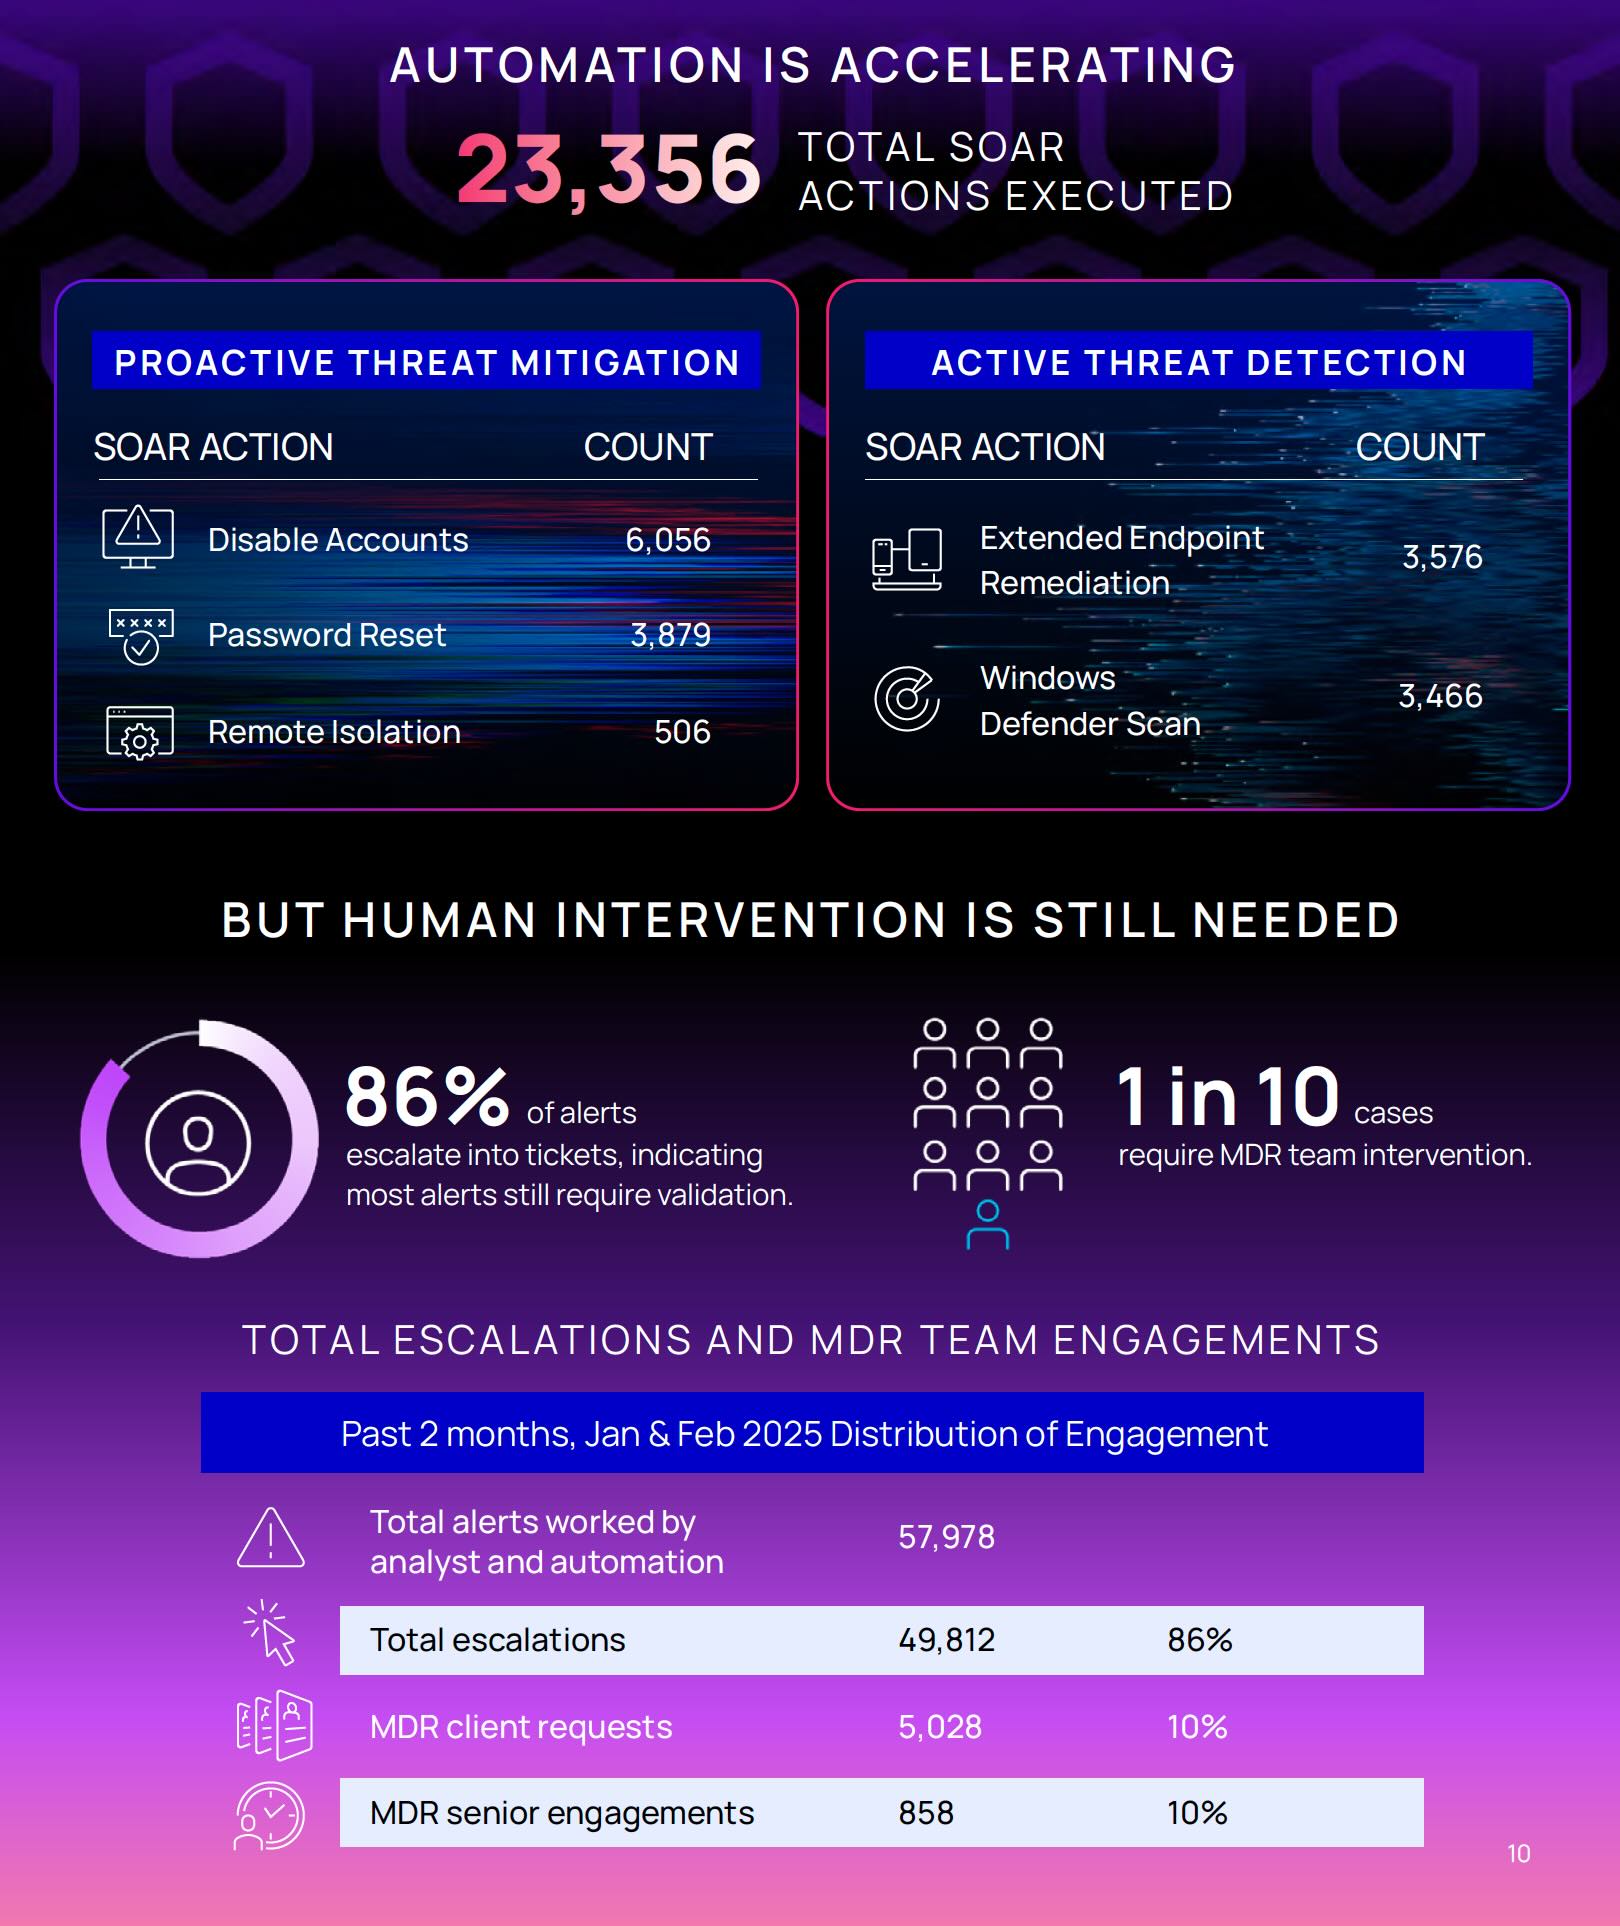
- A modern támadások egyre gyakrabban kerülik meg a végpontokat, ezért a felhőfiókok gyors korlátozása kulcsfontosságú a fenyegetések mérsékléséhez. A vizsgált időszakban a proaktív fenyegetésre adott válaszok 95%-a jelszó-visszaállítást és fiókdeaktiválást foglalt magában.
- A mesterséges intelligencia a hatékonyabb SOC-k motorja: az AI-eszközök használata lerövidítette a SOC elemzési idejét, ezáltal megszüntette a hosszas manuális vizsgálat szükségességét. Az AI ma már 10 másodperc alatt felismeri a kompromittálódás indikátorait (IOC).
- Az emberi szakértelem továbbra is meghatározó az AI és a SOC sikeréhez: bár az AI segíthet a fenyegetések elleni küzdelemben, nem helyettesítheti teljes mértékben a SOC-elemzőket. A jelentés feltárja, hogy a biztonsági riasztások 86%-a ticketekké eszkalálódik, ami arra utal, hogy a riasztások többsége továbbra is emberi ellenőrzést igényel.
„A mai kiberbiztonsági környezet nem csupán észlelést igényel – hanem pontosságot, alkalmazkodóképességet és gyorsaságot is. Ez a jelentés megerősíti azt, amit az egész iparágban látunk: a kiberreziliencia a mesterséges intelligencia képességeinek és az emberi szakértők tapasztalatának integrációjától függ” – mondta Vikram Ramesh, az N-able stratégiai igazgatója. „Olyan biztonsági műveleteket építünk, amelyek képesek valós időben alkalmazkodni, és készen állnak a jövő kihívásaival való szembenézésre. Az Adlumin SOC-központja, amelyet nemrég akvizíció keretében szereztünk meg, példája a proaktív védelemről alkotott víziónknak, amelynek célja az új fenyegetések előrejelzése és kivédése.”
A teljes jelentés megtekintéséhez látogasson el a következő oldalra: https://www.n-able.com/resources/state-of-the-soc-report-2025.
A cikk szerzője: ZEBR.ai szerkesztőség



