

Shumica e zbulimeve të kërcënimeve ende vijnë nga pikat fundore, megjithatë mjediset cloud po e zvogëlojnë shpejt këtë epërsi
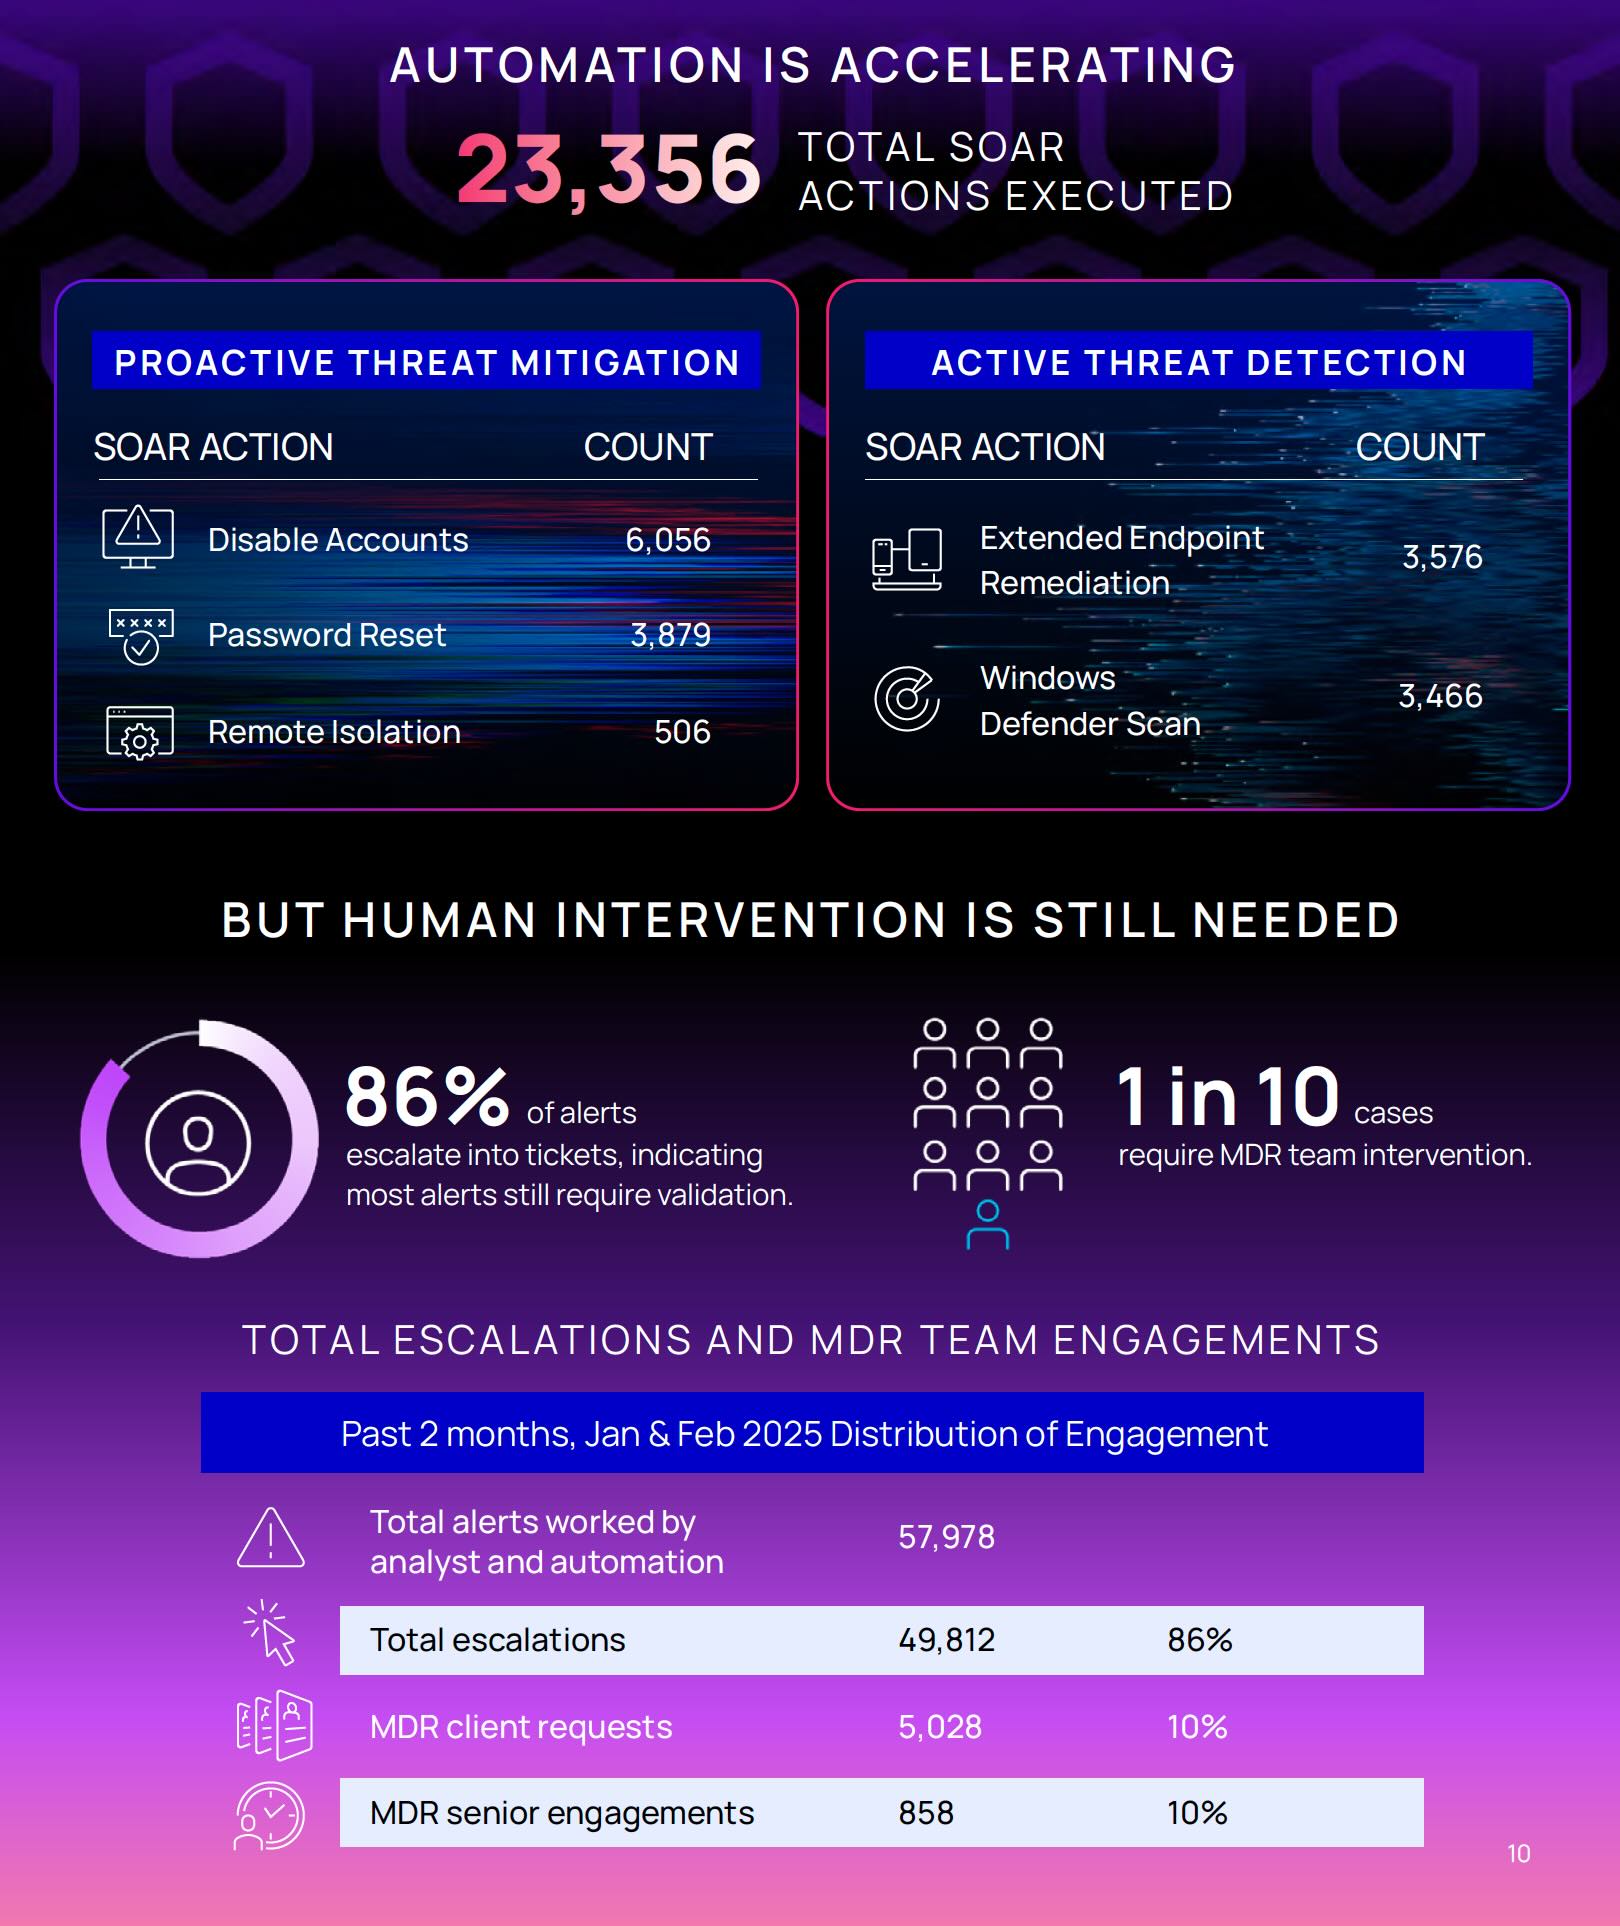
PRAHË, 25 qershor 2025 – ZEBRA SYSTEMS, distributori i zgjidhjeve N-able në tregun çek dhe sllovak, publikoi raportin e saj vjetor 2025 State of the SOC Report, i cili shqyrton trendet që ndikojnë në operacionet e sigurisë, bazuar në njohuri reale nga sistemi Adlumin Managed Detection and Response (MDR). Sipas raportit, forca kryesore shtytëse për përmirësimin e efikasitetit të qendrave të operacioneve të sigurisë (SOC) është inteligjenca artificiale, por shumica e alarmeve ende kërkojnë verifikim njerëzor dhe në një të dhjetën e rasteve madje kërkojnë ndërhyrjen e ekipit MDR.
Raporti shqyrton sfidat me të cilat përballen SOC-të dhe thekson rolin e tyre thelbësor në rritjen e sigurisë kibernetike. Gjetjet bazohen në të dhënat e sistemit Adlumin nga periudha dhjetor 2024 deri në shkurt 2025, kur ai mbrojti me sukses bizneset duke përpunuar pothuajse 500 000 alarme dhe duke krijuar 83 171 eskalime të sigurisë. Midis këtyre incidenteve, ransomware mbeti në vendin e parë, konkretisht u regjistruan 2 684 kërcënime ransomware.
Gjetje të tjera kryesore përfshijnë:
- Shumica e zbulimeve ende vijnë nga pikat fundore, por mjediset cloud po e zvogëlojnë shpejt këtë hendek: 56 % e zbulimeve vijnë nga pikat fundore dhe 44 % nga cloud-i. Pothuajse të gjitha shkeljet në cloud kërkojnë kufizimin e llogarisë për zbutjen e kërcënimeve.
- Sulmet moderne po anashkalojnë gjithnjë e më shpesh pikat fundore, prandaj kufizimi i shpejtë i llogarive cloud është thelbësor për zbutjen e kërcënimit. Gjatë periudhës së shqyrtuar, 95 % e reagimeve proaktive ndaj kërcënimeve përfshinin rivendosjen e fjalëkalimit dhe çaktivizimin e llogarisë.
- Inteligjenca artificiale është motori i SOC-ve më efikase: përdorimi i mjeteve AI e shkurtoi kohën e analizës së SOC-ve, duke eliminuar nevojën për shqyrtime të gjata manuale. AI tani i njeh treguesit e komprometimit (IOC) në vetëm 10 sekonda.
- Ekspertiza njerëzore mbetet vendimtare për suksesin e AI dhe SOC-ve: megjithëse AI mund të ndihmojë në luftën kundër kërcënimeve, ajo nuk mund t'i zëvendësojë plotësisht analistët e SOC-ve. Raporti zbulon se 86 % e alarmeve të sigurisë eskalojnë në tiketa, duke treguar se shumica e alarmeve ende kërkojnë verifikim njerëzor.
„Mjedisi i sotëm i sigurisë kibernetike kërkon më shumë sesa thjesht zbulim – kërkon saktësi, përshtatshmëri dhe shpejtësi. Ky raport konfirmon atë që po shohim në të gjithë industrinë: qëndrueshmëria kibernetike varet nga integrimi i aftësive të inteligjencës artificiale dhe përvojës së ekspertëve njerëzorë“, tha Vikram Ramesh, drejtor i strategjisë në N-able. „Ne po ndërtojmë operacione sigurie që janë në gjendje të përshtaten në kohë reale dhe të përgatitura për t'u përballur me sfidat e ardhshme. Qendra SOC e Adlumin, të cilën e kemi blerë së fundmi përmes një akuzicioni, është një shembull i vizionit tonë për mbrojtje proaktive me synimin për të parashikuar dhe mbrojtur veten nga kërcënimet e reja.“
Për të parë raportin e plotë, vizitoni https://www.n-able.com/resources/state-of-the-soc-report-2025.
Autori i artikullit: Redaksia ZEBR.ai



