

Väčšina detekcií hrozieb stále pochádza z koncových bodov, cloudové prostredia však tento náskok rýchlo znižujú
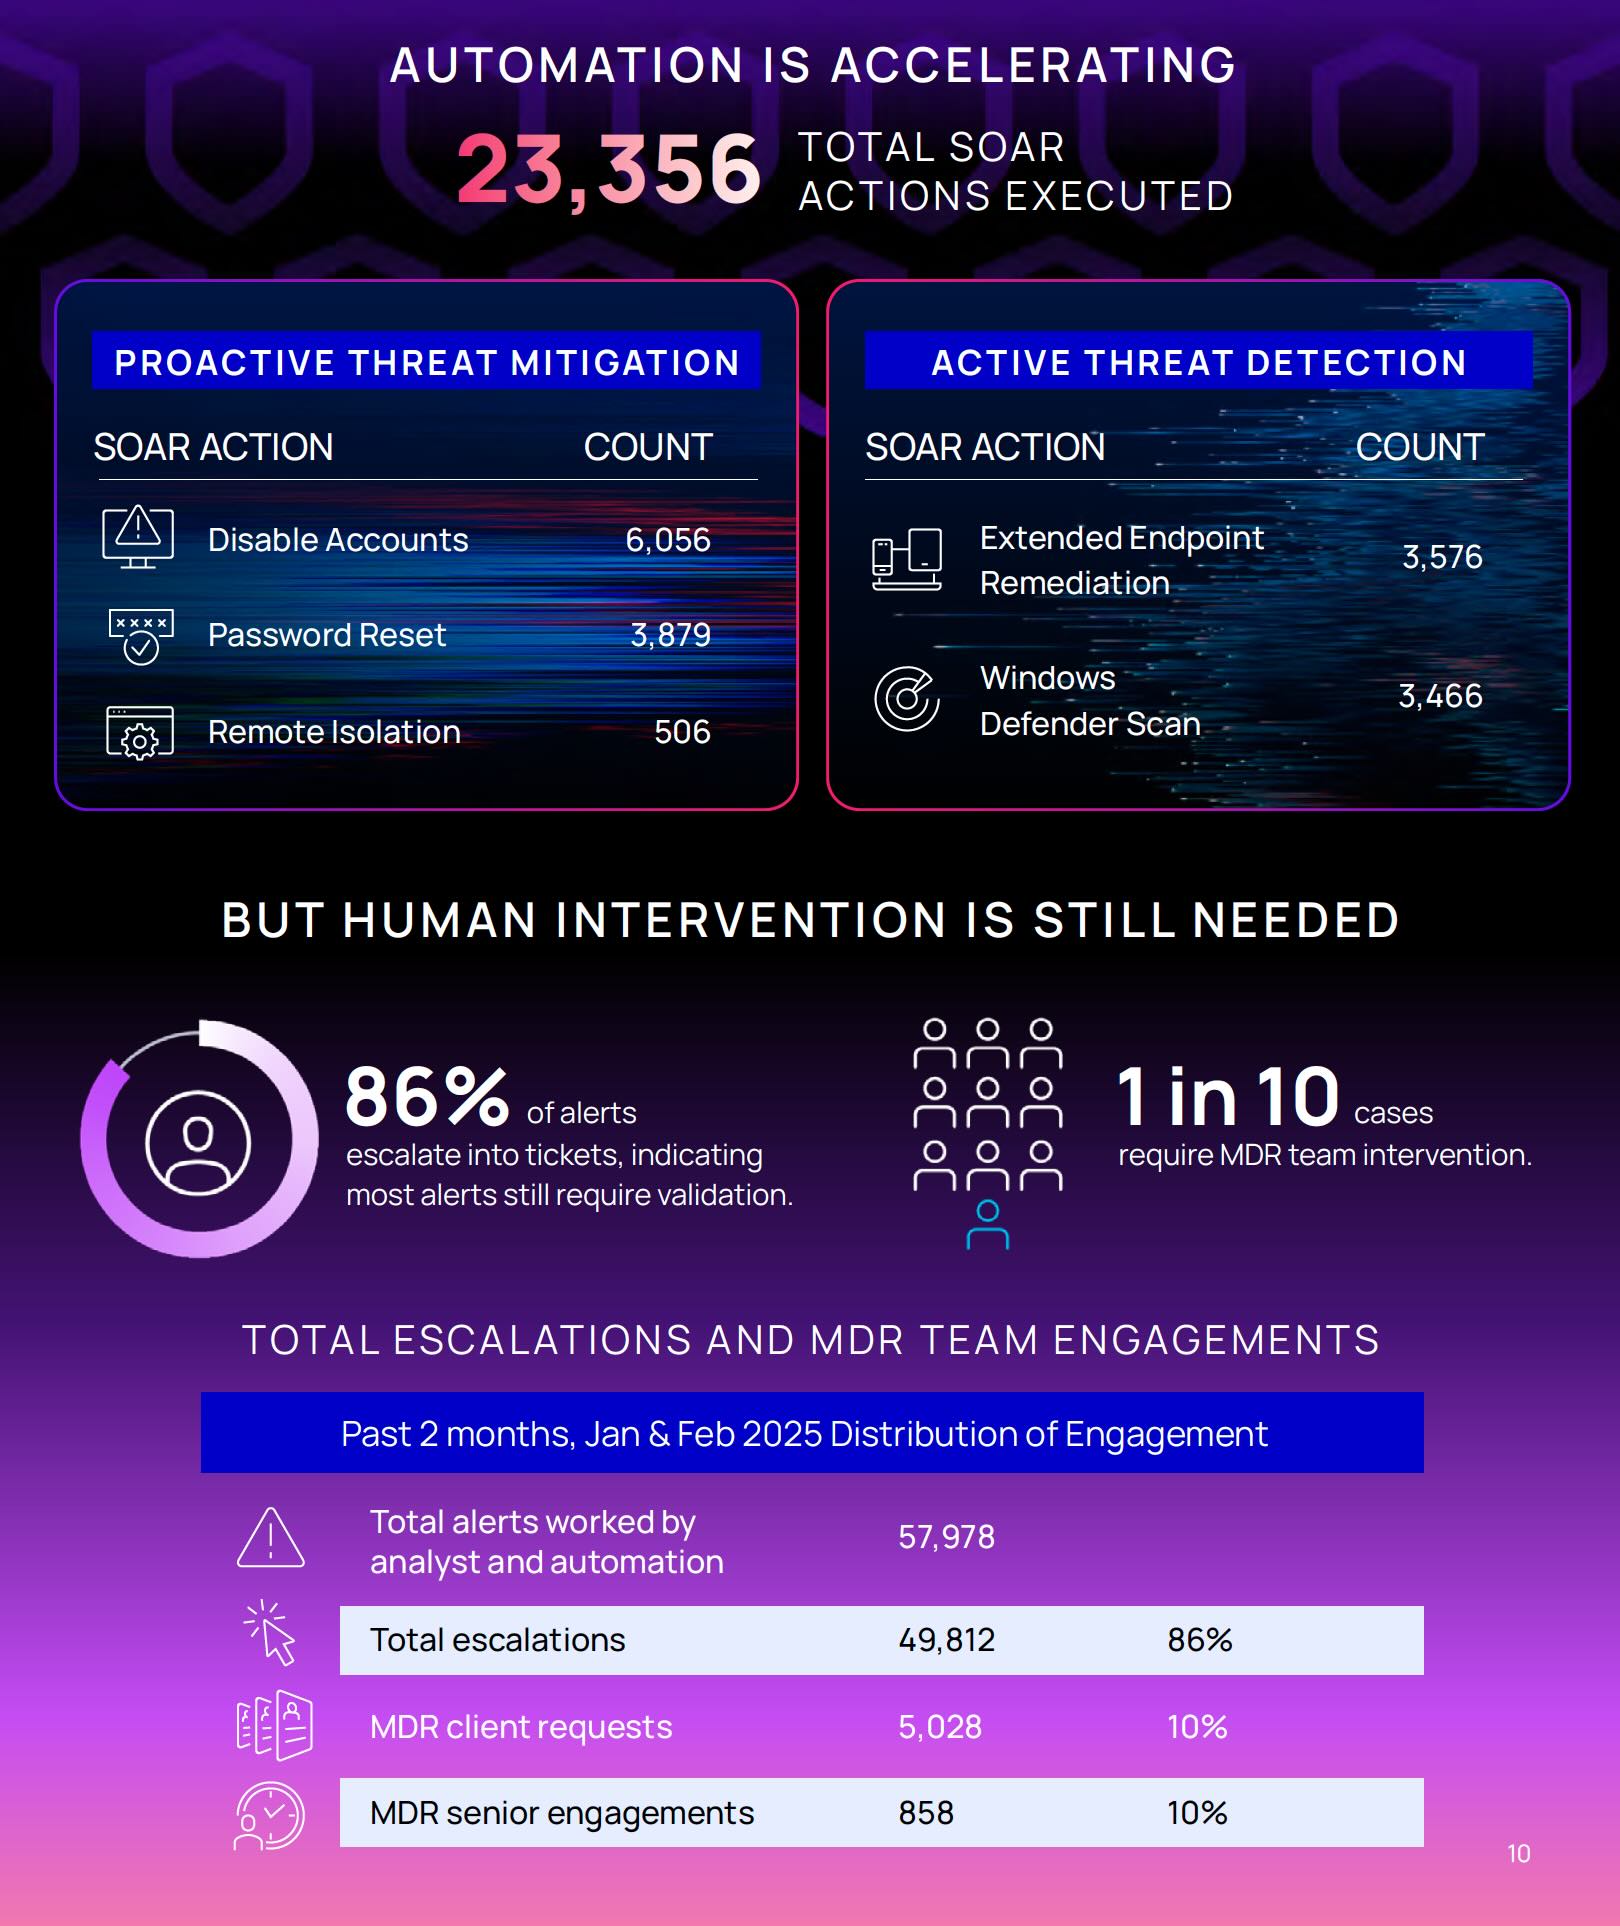
PRAHA, 25. júna 2025 – ZEBRA SYSTEMS, distribútor riešení N-able na českom a slovenskom trhu, vydala svoju výročnú správu 2025 State of the SOC Report, ktorá skúma trendy ovplyvňujúce bezpečnostné operácie na základe reálnych poznatkov zo systému Adlumin Managed Detection and Response (MDR). Podľa správy je dominantnou hnacou silou zlepšenia efektivity bezpečnostných operačných centier (SOC) umelá inteligencia, väčšina výstrah však stále potrebuje ľudské overenie a v jednej desatine prípadov dokonca vyžaduje zásah zo strany MDR tímu.
Správa skúma výzvy, ktorým SOC čelia, a zdôrazňuje ich zásadnú úlohu pri zvyšovaní kybernetickej bezpečnosti. Zistenia vychádzajú z údajov systému Adlumin v období od decembra 2024 do februára 2025, keď úspešne ochránil podniky spracovaním takmer 500 000 výstrah a vytvorením 83 171 bezpečnostných eskalácií. Medzi týmito incidentmi zostal na prvom mieste ransomware, konkrétne išlo o 2 684 ransomvérových hrozieb.
Ďalšie kľúčové zistenia zahŕňajú:
- Väčšina detekcií stále pochádza z koncových bodov, cloudové prostredia však túto medzeru rýchlo zmenšujú: 56 % detekcií pochádza z koncových bodov a 44 % z cloudu. Takmer všetky narušenia v cloude potom vyžadujú obmedzenie účtu na zmiernenie hrozieb.
- Moderné útoky čoraz častejšie obchádzajú koncové body, a preto je na zmiernenie hrozby zásadné rýchle obmedzenie cloudových účtov. 95 % proaktívnych reakcií na hrozby zahŕňalo v skúmanom období reset hesla a deaktiváciu účtu.
- Umelá inteligencia je motorom efektívnejších SOC: využitie AI nástrojov skrátilo čas analýzy SOC, čím sa eliminovala potreba zdĺhavého manuálneho skúmania. AI teraz rozpozná indikátory kompromitácie (IOC) už za 10 sekúnd.
- Ľudská odbornosť zostáva pre úspech AI a SOC rozhodujúca: AI síce môže pomôcť v boji proti hrozbám, ale nemôže úplne nahradiť analytikov SOC. Správa odhaľuje, že 86 % bezpečnostných výstrah eskaluje do tiketov, čo naznačuje, že väčšina výstrah stále vyžaduje ľudské overenie.
„Dnešné prostredie kybernetickej bezpečnosti vyžaduje viac než len detekciu – vyžaduje presnosť, adaptabilitu a rýchlosť. Táto správa potvrdzuje to, čo vidíme naprieč celým odvetvím: kybernetická odolnosť závisí od integrácie schopností umelej inteligencie a skúseností ľudských odborníkov,“ povedal Vikram Ramesh, riaditeľ pre stratégiu v spoločnosti N-able. „Budujeme bezpečnostné operácie, ktoré sú schopné adaptovať sa v reálnom čase a pripravené čeliť budúcim výzvam. SOC centrum spoločnosti Adlumin, ktorú sme nedávno získali akvizíciou, je príkladom našej vízie proaktívnej ochrany s cieľom predvídať a brániť sa novým hrozbám.“
Ak si chcete pozrieť celú správu, navštívte https://www.n-able.com/resources/state-of-the-soc-report-2025.
Avtor članka: Uredništvo ZEBR.ai






