

Sebagian besar deteksi ancaman masih berasal dari endpoint, namun lingkungan cloud dengan cepat memperkecil kesenjangan ini
PRAHA, 25 Juni 2025 – ZEBRA SYSTEMS, distributor solusi N-able di pasar Ceko dan Slovakia, telah menerbitkan laporan tahunannya 2025 State of the SOC Report, yang mengkaji tren yang memengaruhi operasi keamanan berdasarkan wawasan nyata dari sistem Adlumin Managed Detection and Response (MDR). Menurut laporan tersebut, kecerdasan buatan merupakan pendorong utama peningkatan efisiensi pusat operasi keamanan (SOC), namun sebagian besar peringatan masih memerlukan verifikasi manusia dan dalam sepersepuluh kasus bahkan membutuhkan intervensi dari tim MDR.
Laporan tersebut mengkaji tantangan yang dihadapi SOC dan menyoroti peran pentingnya dalam meningkatkan keamanan siber. Temuan ini didasarkan pada data sistem Adlumin dari Desember 2024 hingga Februari 2025, ketika sistem tersebut berhasil melindungi perusahaan dengan memproses hampir 500.000 peringatan dan membuat 83.171 eskalasi keamanan. Di antara insiden tersebut, ransomware tetap berada di posisi pertama, dengan total 2.684 ancaman ransomware.
Temuan penting lainnya meliputi:
- Sebagian besar deteksi masih berasal dari endpoint, tetapi lingkungan cloud dengan cepat memperkecil kesenjangan ini: 56% deteksi berasal dari endpoint dan 44% dari cloud. Hampir semua pelanggaran di cloud kemudian memerlukan pembatasan akun untuk memitigasi ancaman.
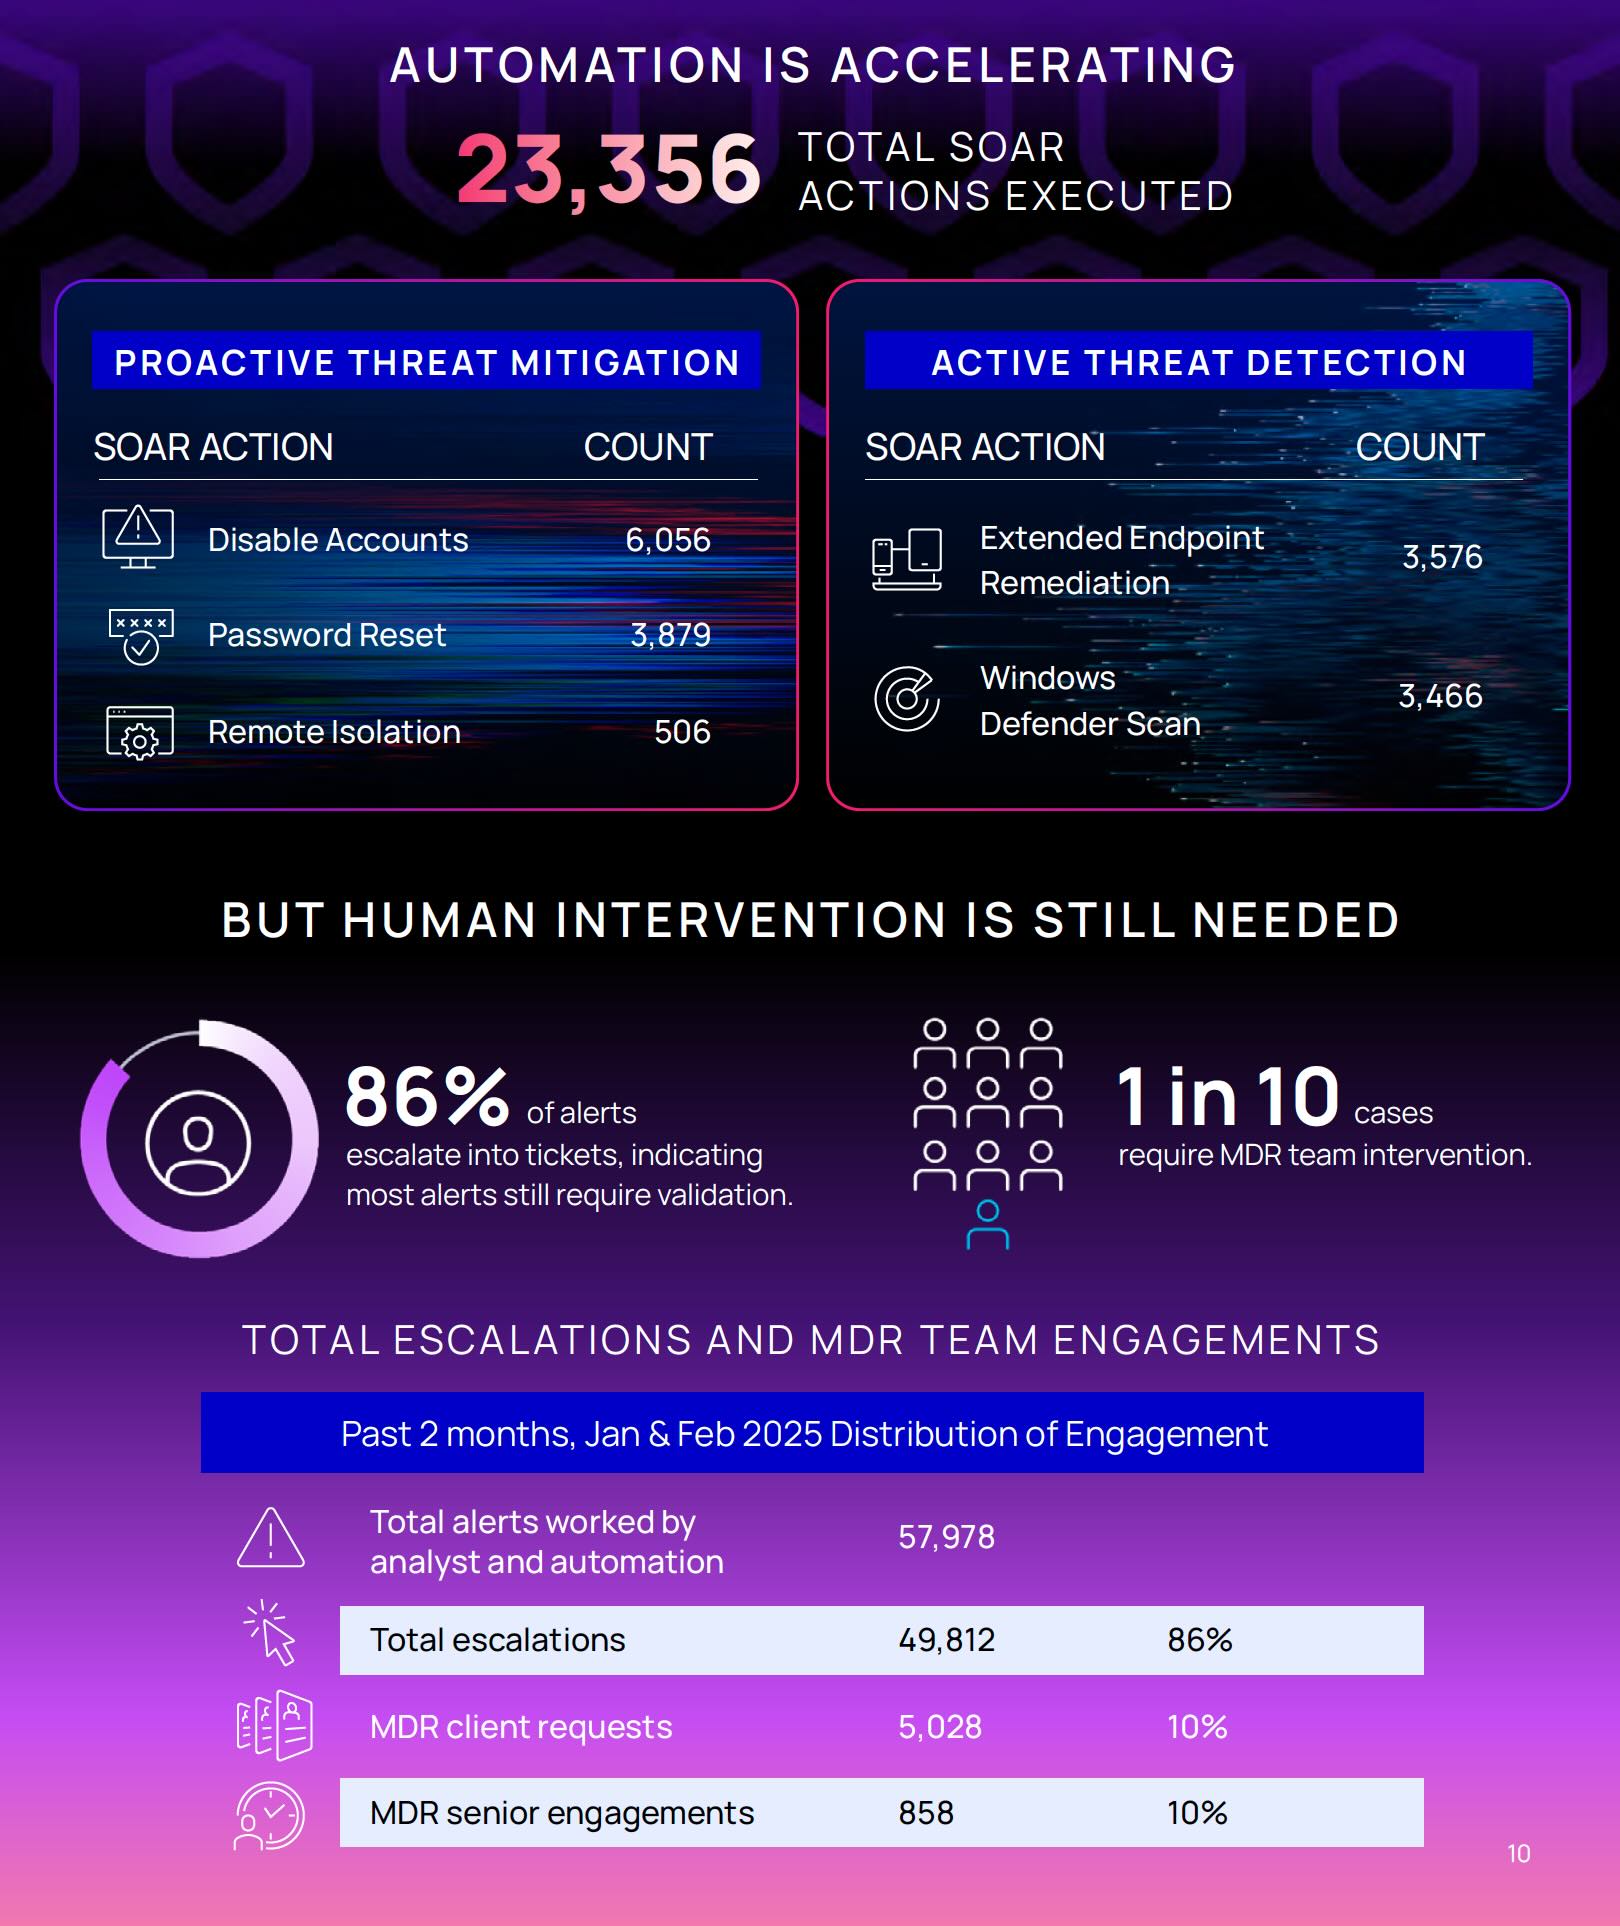
- Serangan modern semakin sering melewati endpoint, sehingga pembatasan cepat terhadap akun cloud sangat penting untuk memitigasi ancaman. Sebanyak 95% respons proaktif terhadap ancaman selama periode yang dikaji mencakup pengaturan ulang kata sandi dan penonaktifan akun.
- Kecerdasan buatan mendorong SOC yang lebih efisien: penggunaan alat AI mempersingkat waktu analisis SOC, sehingga menghilangkan kebutuhan akan pemeriksaan manual yang memakan waktu. AI kini dapat mengenali indikator kompromi (IOC) hanya dalam 10 detik.
- Keahlian manusia tetap menentukan bagi keberhasilan AI dan SOC: meskipun AI dapat membantu dalam melawan ancaman, AI tidak dapat sepenuhnya menggantikan analis SOC. Laporan mengungkapkan bahwa 86% peringatan keamanan dieskalasikan menjadi tiket, yang menunjukkan bahwa sebagian besar peringatan masih memerlukan verifikasi manusia.
„Lanskap keamanan siber saat ini membutuhkan lebih dari sekadar deteksi – diperlukan ketepatan, kemampuan beradaptasi, dan kecepatan. Laporan ini menegaskan apa yang kami lihat di seluruh industri: ketahanan siber bergantung pada integrasi kemampuan kecerdasan buatan dan pengalaman para ahli manusia,“ kata Vikram Ramesh, Direktur Strategi di N-able. „Kami membangun operasi keamanan yang mampu beradaptasi secara real time dan siap menghadapi tantangan masa depan. Pusat SOC Adlumin, yang baru-baru ini kami peroleh melalui akuisisi, merupakan contoh visi kami tentang perlindungan proaktif dengan tujuan mengantisipasi dan mempertahankan diri dari ancaman baru.“
Untuk melihat laporan lengkapnya, kunjungi https://www.n-able.com/resources/state-of-the-soc-report-2025.
Penulis artikel: Tim redaksi ZEBR.ai






