

Tehdit tespitlerinin çoğu hâlâ uç noktalardan geliyor, ancak bulut ortamları bu farkı hızla kapatıyor
PRAG, 25 Haziran 2025 – Çek ve Slovak pazarlarında N-able çözümlerinin dağıtıcısı olan ZEBRA SYSTEMS, Adlumin Managed Detection and Response (MDR) sisteminden elde edilen gerçek verilere dayanarak güvenlik operasyonlarını etkileyen eğilimleri inceleyen yıllık 2025 State of the SOC Report raporunu yayımladı. Rapora göre, güvenlik operasyon merkezlerinin (SOC) verimliliğini artırmanın başlıca itici gücü yapay zekâdır; ancak uyarıların çoğu hâlâ insan doğrulamasına ihtiyaç duymakta ve vakaların onda birinde MDR ekibinin müdahalesini gerektirmektedir.
Rapor, SOC'lerin karşılaştığı zorlukları inceliyor ve siber güvenliğin artırılmasındaki kritik rollerini vurguluyor. Bulgular, Adlumin sisteminin Aralık 2024 ile Şubat 2025 arasındaki verilerine dayanıyor; bu dönemde sistem yaklaşık 500.000 uyarıyı işleyerek ve 83.171 güvenlik eskalasyonu oluşturarak işletmeleri başarıyla korudu. Bu olaylar arasında fidye yazılımı ilk sırada yer almaya devam etti; toplam 2.684 fidye yazılımı tehdidi tespit edildi.
Diğer önemli bulgular şunlardır:
- Tespitlerin çoğu hâlâ uç noktalardan geliyor, ancak bulut ortamları bu farkı hızla kapatıyor: Tespitlerin %56'sı uç noktalardan, %44'ü ise buluttan kaynaklanıyor. Buluttaki ihlallerin neredeyse tamamı, tehditlerin azaltılması için hesabın kısıtlanmasını gerektiriyor.
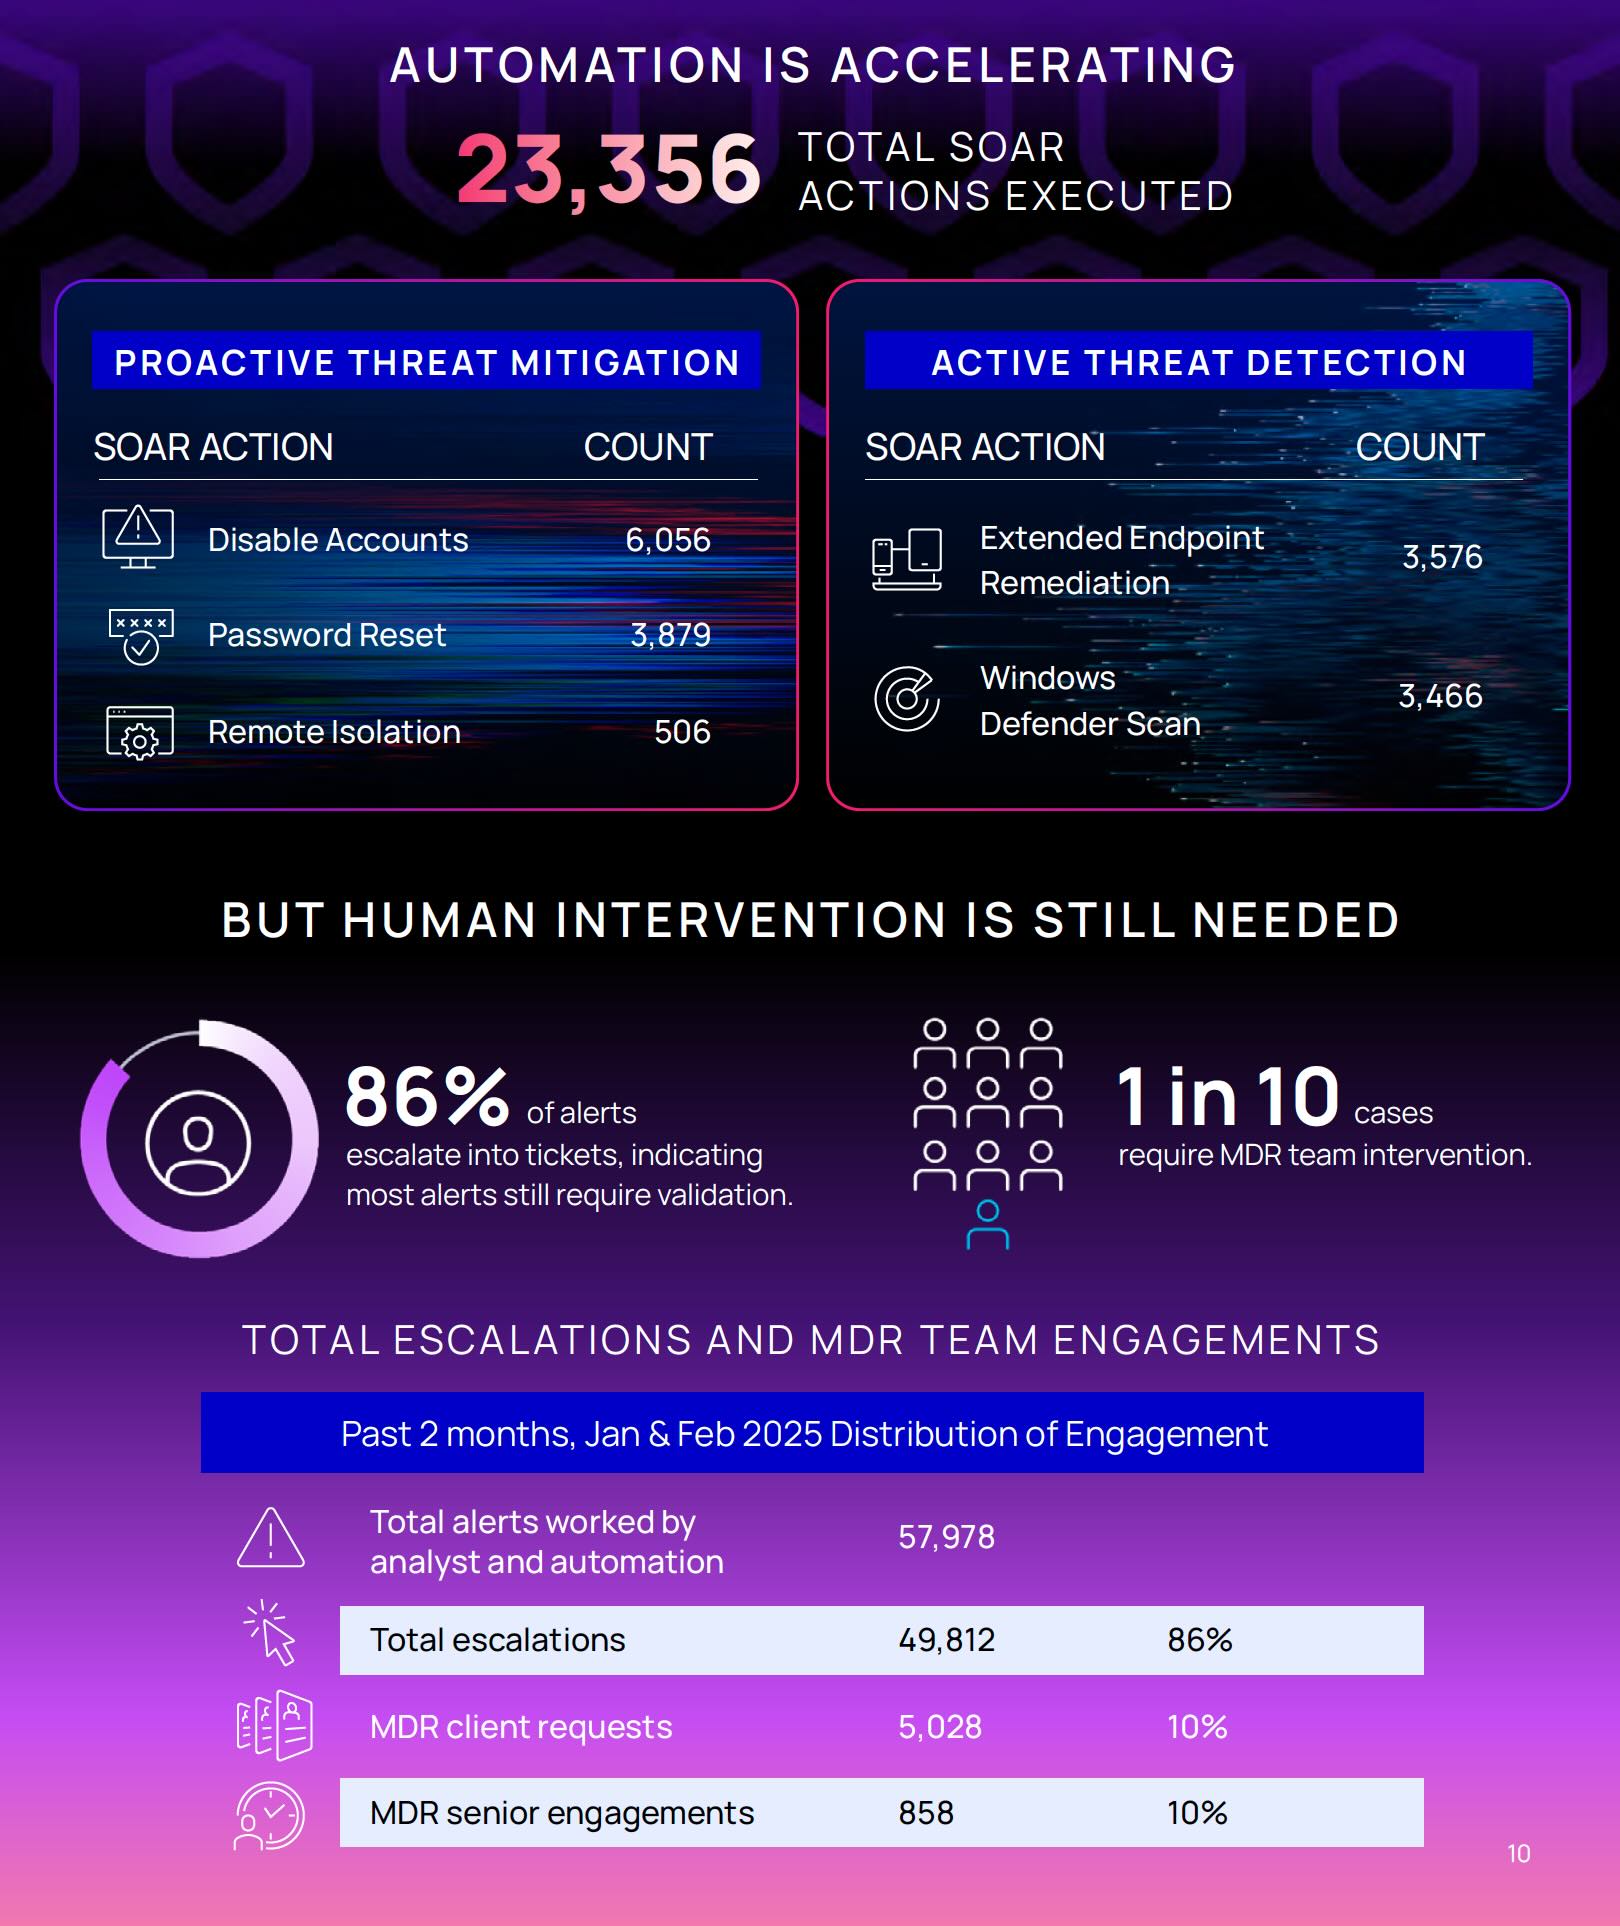
- Modern saldırılar giderek daha sık uç noktaları atlıyor; bu nedenle tehdidi azaltmak için bulut hesaplarının hızla kısıtlanması büyük önem taşıyor. İncelenen dönemde proaktif tehdit müdahalelerinin %95'i parola sıfırlama ve hesap devre dışı bırakma işlemlerini içeriyordu.
- Yapay zekâ daha verimli SOC'lerin itici gücüdür: AI araçlarının kullanımı SOC analiz süresini kısalttı ve uzun süren manuel inceleme ihtiyacını ortadan kaldırdı. AI artık uzlaşma göstergelerini (IOC) yalnızca 10 saniye içinde tespit edebiliyor.
- İnsan uzmanlığı, AI ve SOC başarısı için belirleyici olmaya devam ediyor: AI tehditlerle mücadelede yardımcı olabilir, ancak SOC analistlerinin yerini tamamen alamaz. Rapor, güvenlik uyarılarının %86'sının ticket'lara yükseltildiğini ortaya koyuyor; bu da uyarıların çoğunun hâlâ insan doğrulaması gerektirdiğini gösteriyor.
„Günümüz siber güvenlik ortamı yalnızca tespitten fazlasını gerektiriyor; hassasiyet, uyarlanabilirlik ve hız gerektiriyor. Bu rapor, sektör genelinde gördüklerimizi doğruluyor: siber dayanıklılık, yapay zekâ yetenekleri ile insan uzmanlarının deneyiminin entegre edilmesine bağlıdır,“ dedi N-able Strateji Direktörü Vikram Ramesh. „Gerçek zamanlı olarak uyum sağlayabilen ve gelecekteki zorluklarla yüzleşmeye hazır güvenlik operasyonları inşa ediyoruz. Yakın zamanda satın alma yoluyla bünyemize kattığımız Adlumin'in SOC merkezi, yeni tehditleri öngörmeyi ve bunlara karşı savunmayı amaçlayan proaktif koruma vizyonumuzun bir örneğidir.“
Raporun tamamını incelemek için https://www.n-able.com/resources/state-of-the-soc-report-2025. adresini ziyaret edin
Makale yazarı: ZEBR.ai editör ekibi






