

La majorité des détections de menaces provient encore des terminaux, mais les environnements cloud réduisent rapidement cet écart
PRAGUE, le 25 juin 2025 – ZEBRA SYSTEMS, distributeur des solutions N-able sur les marchés tchèque et slovaque, a publié son rapport annuel 2025 State of the SOC Report, qui examine les tendances influençant les opérations de sécurité sur la base d’observations réelles issues du système Adlumin Managed Detection and Response (MDR). Selon le rapport, l’intelligence artificielle est le principal moteur de l’amélioration de l’efficacité des centres opérationnels de sécurité (SOC), mais la majorité des alertes nécessite encore une validation humaine et, dans un dixième des cas, même une intervention de l’équipe MDR.
Le rapport examine les défis auxquels les SOC sont confrontés et souligne leur rôle essentiel dans le renforcement de la cybersécurité. Les conclusions reposent sur les données du système Adlumin recueillies entre décembre 2024 et février 2025, période durant laquelle il a efficacement protégé les entreprises en traitant près de 500 000 alertes et en générant 83 171 escalades de sécurité. Parmi ces incidents, les ransomwares sont restés en tête, avec précisément 2 684 menaces de ransomware.
Les autres principales conclusions comprennent :
- La majorité des détections provient encore des terminaux, mais les environnements cloud réduisent rapidement cet écart : 56 % des détections proviennent des terminaux et 44 % du cloud. Presque toutes les compromissions dans le cloud nécessitent ensuite une restriction du compte afin d’atténuer les menaces.
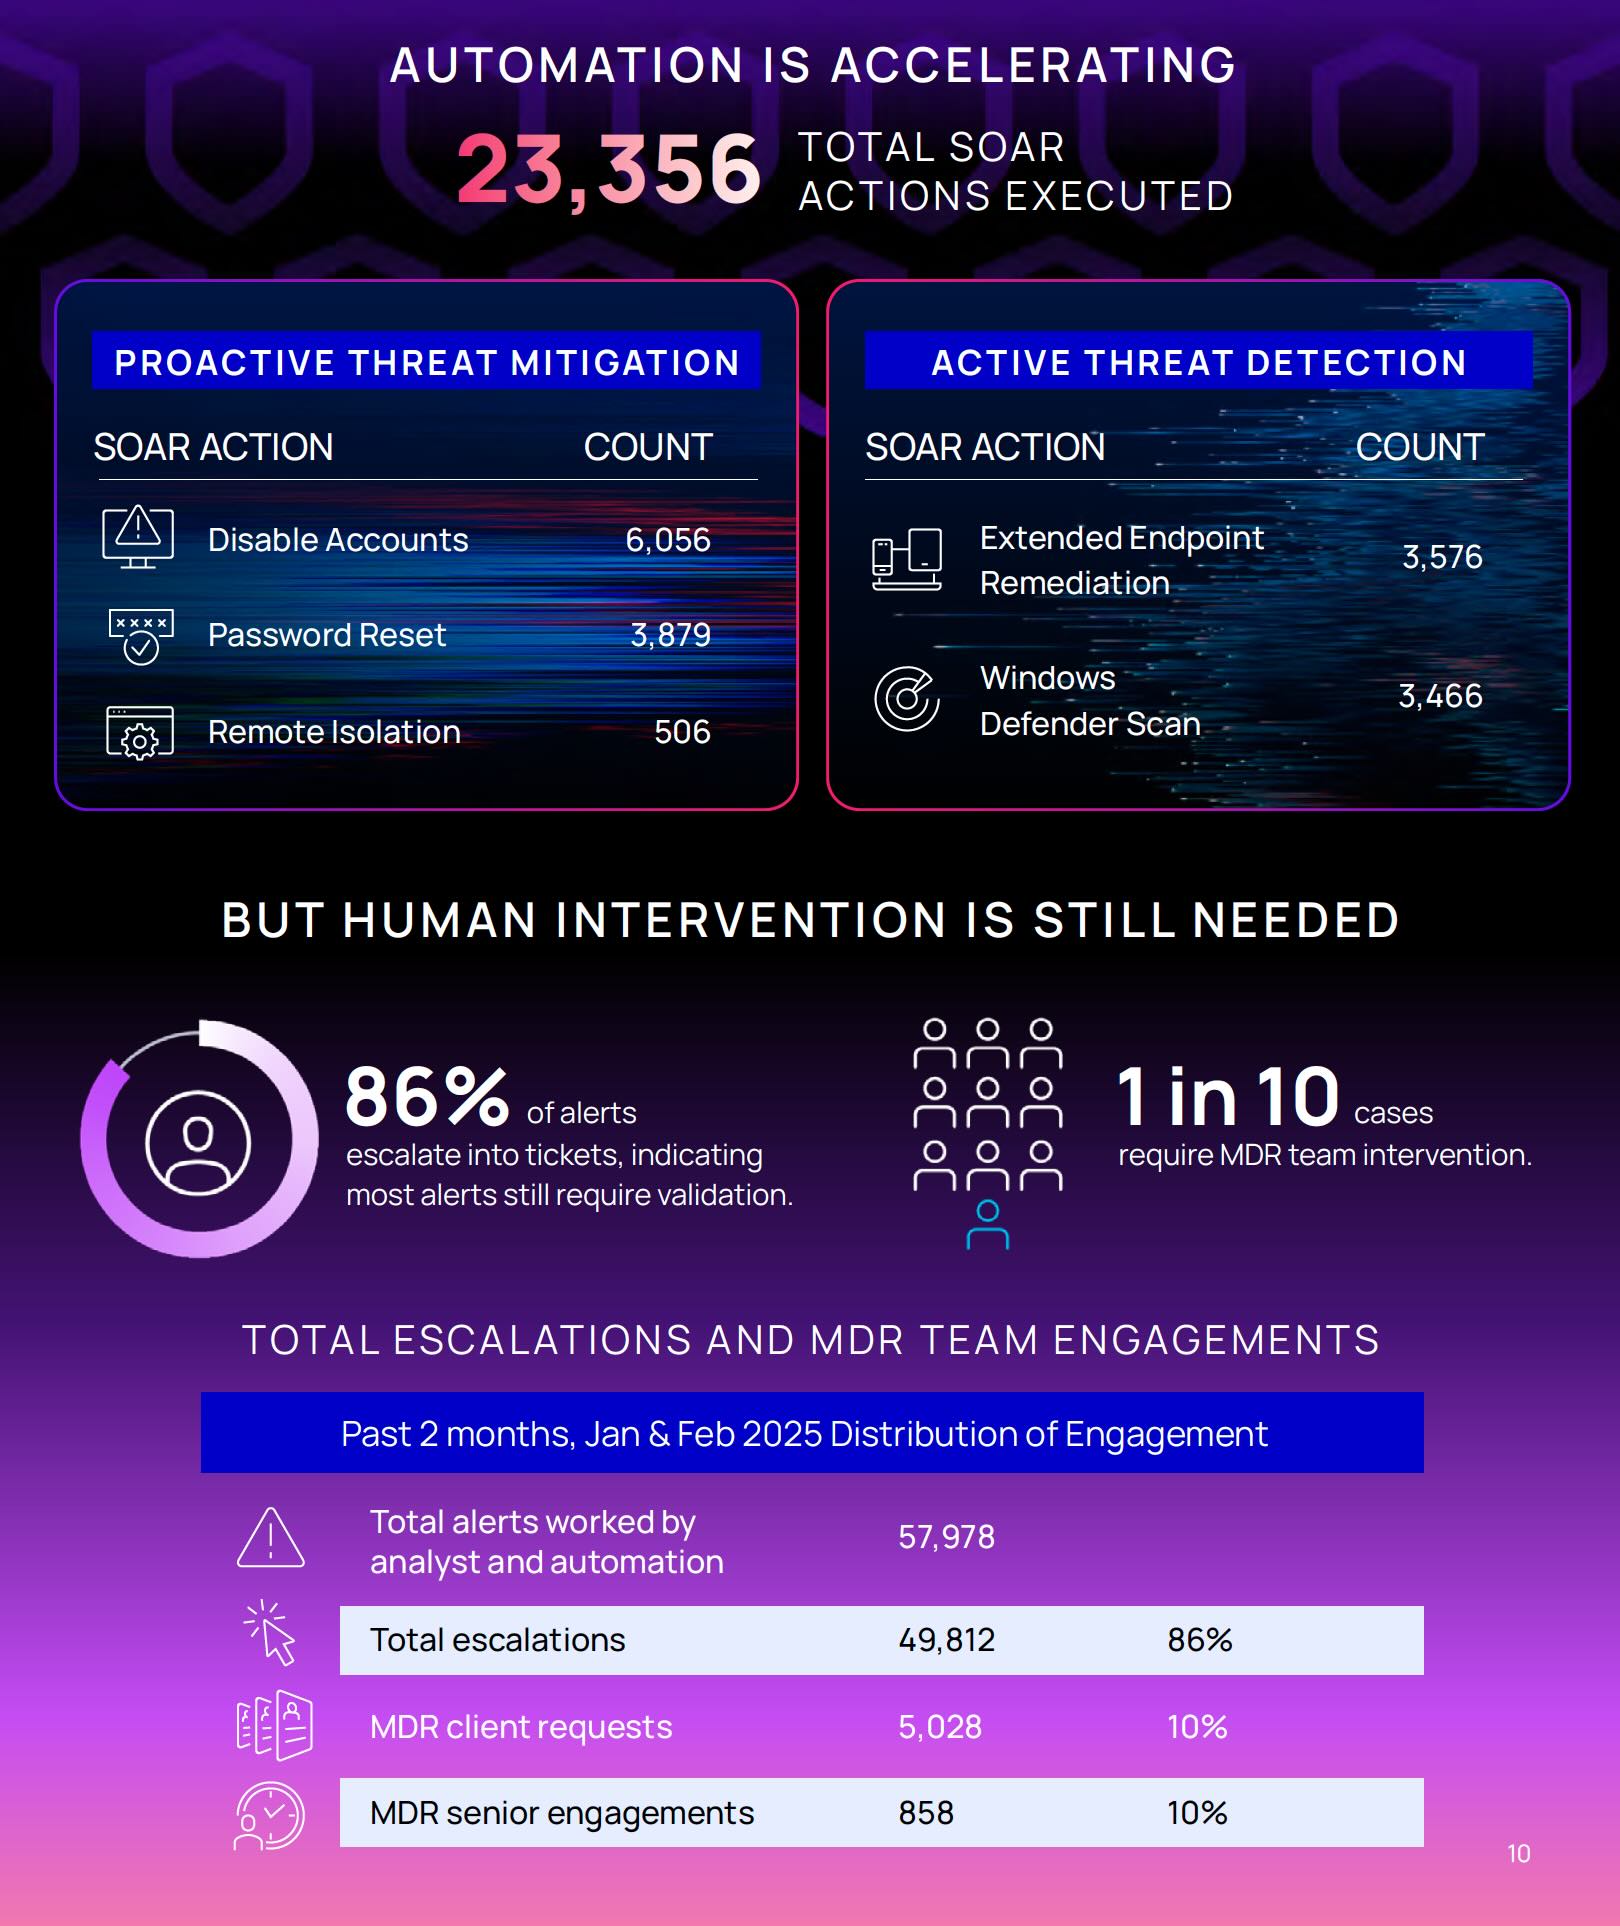
- Les attaques modernes contournent de plus en plus les terminaux ; il est donc essentiel de restreindre rapidement les comptes cloud pour atténuer les menaces. Au cours de la période étudiée, 95 % des réponses proactives aux menaces comprenaient la réinitialisation du mot de passe et la désactivation du compte.
- L’intelligence artificielle est le moteur de SOC plus efficaces : l’utilisation d’outils d’IA a réduit le temps d’analyse des SOC, éliminant ainsi la nécessité d’examens manuels fastidieux. L’IA identifie désormais les indicateurs de compromission (IOC) en seulement 10 secondes.
- L’expertise humaine reste décisive pour le succès de l’IA et des SOC : si l’IA peut aider à lutter contre les menaces, elle ne peut pas remplacer entièrement les analystes SOC. Le rapport révèle que 86 % des alertes de sécurité sont escaladées en tickets, ce qui indique que la plupart des alertes nécessitent toujours une validation humaine.
« L’environnement actuel de la cybersécurité exige davantage que la simple détection : il exige précision, adaptabilité et rapidité. Ce rapport confirme ce que nous constatons dans l’ensemble du secteur : la cyberrésilience dépend de l’intégration des capacités de l’intelligence artificielle et de l’expérience d’experts humains », a déclaré Vikram Ramesh, directeur de la stratégie chez N-able. « Nous construisons des opérations de sécurité capables de s’adapter en temps réel et prêtes à relever les défis futurs. Le centre SOC d’Adlumin, que nous avons récemment acquis, illustre notre vision d’une protection proactive visant à anticiper et à contrer les nouvelles menaces. »
Pour consulter le rapport complet, rendez-vous sur https://www.n-able.com/resources/state-of-the-soc-report-2025.
Auteur de l’article: Rédaction ZEBR.ai



